自治体などが防災情報の一斉配信に使う「SpeeCAN RAIDEN(スピーキャン ライデン)」が不正アクセスを受け、運営の株式会社アルカディアが2026年10月13日、個人情報が漏えいした可能性があると公表しました。メールアドレスは最大で約313万6000件が対象とされています。自社が正常でも、委託したサービスが攻撃されれば情報は漏れる、という例です。
何が起きたのか
アルカディアの公式ブログによると、2026年10月11日16時半ごろに不審な挙動を確認し、12日未明に侵入経路を遮断する応急措置をとって調査を開始しました。13日に侵入経路を特定し、同日11時から、SpeeCAN RAIDEN(raiden3.ktaiwork.jp のお客様)とライデン・スクール(s2.ktaiwork.jp のお客様)の一部環境を停止しています。復旧の時期は未定です。
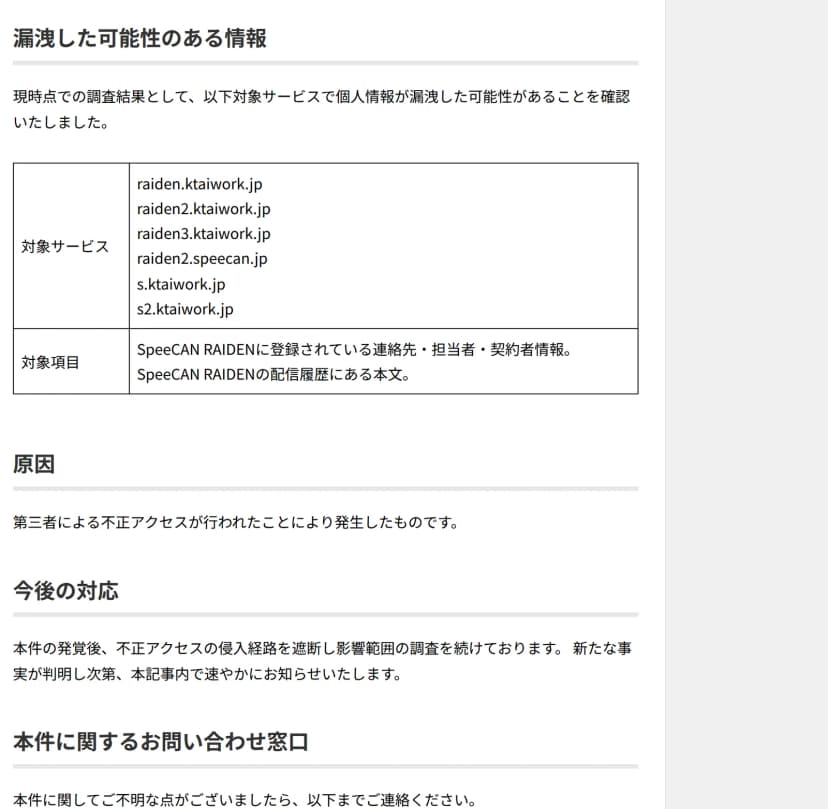 アルカディアの公表。対象の連絡先・配信履歴の本文、原因は不正アクセス出典: 株式会社アルカディア(SpeeCAN RAIDEN公式ブログ)(引用)
漏えいの可能性があるのは、SpeeCAN RAIDENに登録された連絡先・担当者・契約者の情報と、配信履歴に残る本文です。原因は、第三者による不正アクセスとされています。クレジットカードなどの決済情報は扱っていないため、対象ではないとしています。
最大件数(推定)は、次のとおりです。
| 項目 |
最大件数(推定) |
| メールアドレス |
約313万6000件 |
| 電話番号 |
約10万5000件 |
| FAX番号 |
約1万5000件 |
影響を受けた自治体の数や名前は、公表されていません。
影響する人・会社、しない人・会社
- 影響する: SpeeCAN RAIDENを使って、防災メールや緊急連絡を配信している自治体・団体・学校など。連絡先として登録された担当者の情報が対象になり得ます。
- 影響する: このサービスで防災メール等を受け取っていた住民。連絡先(名前・メール・電話・FAX)が漏えいした可能性があります。
- 影響しない(直接は): このサービスを使っていない組織。ただし、委託したSaaSが攻撃される構図は、どの組織にも起こりえます。
- 影響する(間接的に): 外部のSaaSに住民や顧客の連絡先を預けている組織。自社は無事でも、預け先が攻撃されると漏れることを示す例です。
会社・情シスが今日やること
- 自社が使っている一斉配信・緊急連絡・防災のサービスを確かめます。SpeeCAN RAIDENを使っている場合は、運営元の公式ブログで最新の状況と、自組織への影響を確認します。
- 委託先・外部のSaaSに、どんな個人情報(連絡先など)を預けているかを一覧にします。今回は「自社でなく、預けた先のサービスが攻撃された」例です。
- サービスが止まったときの代替の連絡手段(別の配信手段、電話連絡網など)を決めておきます。防災・緊急の連絡は、1つの手段に頼り切らないようにします。
- 住民や顧客への案内と、なりすまし注意の文面を用意します。漏えいの発覚から対応の流れは、相次ぐ情報漏えい、漏れたとなぜ分かる?漏れたら何が起きる?にまとめています。
- 委託先の攻撃は、連絡が来て初めて分かることが多いものです。委託先からの連絡の受け取り口と、社内での共有の手順を決めておきます。
2026年10月14日時点の内容です。最新の状況は、アルカディアの公式ブログで確かめてください。