IBMは2026年9月25日、「IBM QRadar SIEM」の部品の脆弱性を2件の告知で公開しました。SIEMは、社内の機器のログを集めて攻撃の兆しを見つける仕組みです。CVEは合わせて153件で、CVSS 9.8のものを含みます。
告知は3週間ほど前のもので、ドイツのCERT-Bundが10月16日(ドイツ時間)に注意情報を更新しました。これを機に、まだ版を上げていない会社に向けて確認の手順を整理します。IBMとRed Hatの公式のページ、CERT-Bund、米国CISAで確認した内容だけを書きます。
告知はいつのもので、なぜいま確認するのか
IBMの2件の告知は、どちらも2026年9月25日の初公開です。更新の履歴は「25 Sep 2026: Initial Publication」の1行だけです。
ドイツのBSI(連邦情報セキュリティ庁)のCERT-Bundは、2件をまとめた注意情報を出しています。番号はWID-SEC-2026-3595で、深刻度は「hoch」(高)です。初版は9月27日22:00(UTC)、ドイツ時間の9月28日です。
第2版は10月15日22:00(UTC)、ドイツ時間の10月16日付です。変更点は「Neue Updates von Red Hat aufgenommen」の1行です。Red Hatの新しい更新を加えた、という意味です。
加わったRHSA-2026:83082は、Red Hatの別の製品(Quarkus 3.27.6)の更新です。IBMの告知と重なるCVEは、JSONを扱う部品Jacksonと、圧縮の部品LZ4 Javaの各1件だけです。番号はCVE-2026-83557とCVE-2026-59949です。
QRadarに新しい脆弱性や修正が出た、という更新ではありません。ただ、SIEMは会社の防犯カメラの録画と見張りをまとめた部屋のようなものです。その部屋の鍵が古いままでは安心できないので、版を上げていない会社はこの機会に確認します。
2件の告知の中身
| 項目 |
文書番号7289579 |
文書番号7289581 |
| 初公開 |
2026年9月25日 |
2026年9月25日 |
| CVEの数 |
106件 |
47件 |
| 最も高いCVSS |
9.8 |
9.8 |
| CVSS 9.0以上 |
12件 |
8件 |
| 対象の版 |
7.6.0〜7.6.0.3、7.5.0〜7.5.0 UP16 |
7.6.0〜7.6.0.2、7.5.0〜7.5.0 UP16 |
| 直った版 |
7.6.0.4、7.5.0 UP16 IF01 |
7.6.0.3、7.5.0 UP16 IF01 |
| 回避策(Workarounds and Mitigations) |
None |
None |
題は2件とも「Security Bulletin: IBM QRadar SIEM contains components with known vulnerabilities」です。違うのは文書番号と中身で、CVEの重なりはありません。IBMは2件とも、速やかな更新を強く勧めています。
告知は、対象の欄に載せるのはIBMがサポートしている版だけだと断っています。表にない古い版が影響を受けない、という意味ではないとも書いています。
7.6系は、告知ごとに直った版が違う
7.5系は、2件とも対象が7.5.0から7.5.0 UP16までで、直った版は7.5.0 UP16 IF01です。違うのは7.6系です。
| 系列 |
7289579の対象 |
7289581の対象 |
2件とも対象から外れる版 |
| 7.6.0 |
7.6.0〜7.6.0.3 |
7.6.0〜7.6.0.2 |
7.6.0.4 |
| 7.5.0 |
7.5.0〜7.5.0 UP16 |
7.5.0〜7.5.0 UP16 |
7.5.0 UP16 IF01 |
7289579は、7.6.0.3も対象に含め、直った版を7.6.0.4としています。
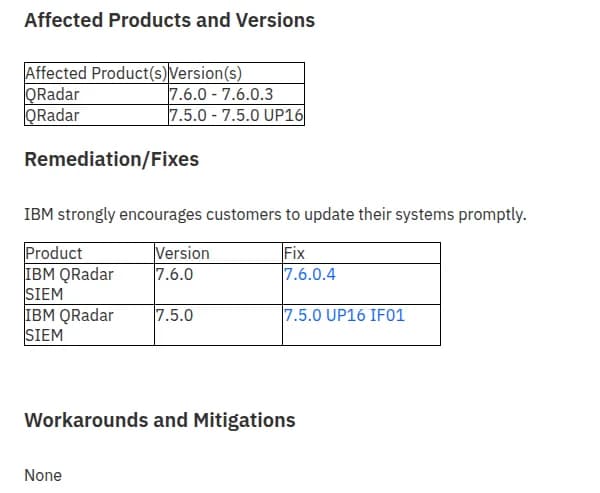 IBMの告知7289579の対象の版・直った版・回避策の部分出典: IBM Support(引用)
7289581は、対象が7.6.0.2までで、直った版は7.6.0.3です。7289581だけを見て7.6.0.3に上げた会社は、7289579の106件の対象に残ります。
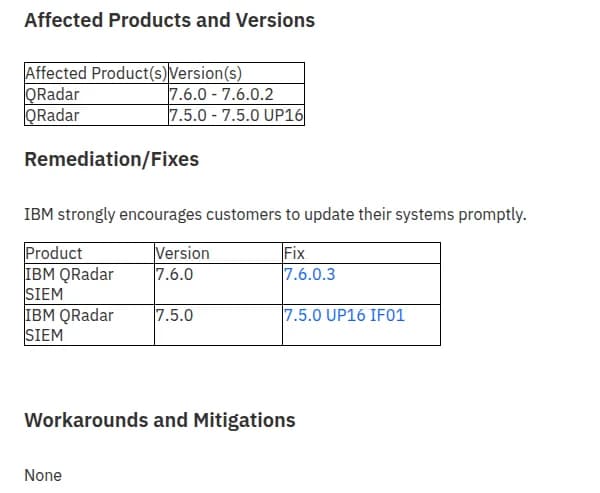 IBMの告知7289581の対象の版・直った版・回避策の部分出典: IBM Support(引用)
IBMのリリースのページでは、7.6.0.4は「QRadar 7.6.0 Fix Pack 4」という名前です。7.5.0 UP16 IF01は「QRadar 7.5.0 Update Package 16 Interim Fix 01」です。UPは更新のまとまり、IFは暫定の修正を指します。
更新の前に確認すること
どちらのリリースのページも、前の修正を含む累積の更新(cumulative software update)だと書いています。ページに書かれた前提のうち、作業の段取りに関わるものは次のとおりです。
- 7.6.0 Fix Pack 4の更新ファイル(SFS)は、7.6.0のFix Pack 1、2、3から上げられます
- 7.5.0 UP16 IF01の更新ファイルは、7.5.0 UP16から上げられます
- コンソール(全体を管理する機器)と、つながるすべての機器の版がそろっている必要があります
- 反映していない設定の変更があると、更新を入れられません
- 作業の前にバックアップを取り、更新ファイルを置く場所に5GBの空きを用意します
- 入手先はIBMの配布サイト(Fix Central)です。載っているSHA256の値と照らし合わせます
7.6.0でFix Packを当てていない場合や、7.5.0のUP15以前の上げ方は、ページに書かれていません。IBMか保守会社に確認します。
CVSS 9.0以上の20件は、どの部品のものか
CVSSは、脆弱性の深刻さを0から10で表す指標です。2件の告知で9.0以上のものは20件あり、部品は4種類です。
| 部品 |
告知 |
CVE(CVSS) |
告知の説明(要約) |
| Linuxカーネル |
7289579 |
CVE-2026-63886、CVE-2026-63887、CVE-2026-63888、CVE-2026-68388、CVE-2026-52924(各9.8)、CVE-2026-64320(9.1) |
iSCSIターゲットの処理の不備3件、SMBクライアント、SCTP、NVMeターゲットの認証前の範囲外の読み取り |
| Linuxカーネル |
7289581 |
CVE-2026-53399、CVE-2026-63800、CVE-2026-64268、CVE-2026-74581(各9.8)、CVE-2026-64018(9.3) |
NFSサーバー、pNFS、RDMA(siw)、IPv6の経路の処理、ネットワークのドライバー(mana) |
| Apache HTTP Server(Webサーバー) |
7289579 |
CVE-2026-29167、CVE-2026-44631(各9.8)、CVE-2026-42535(9.1) |
mod_ldapの解放後のメモリの使用、設定の中の正規表現の処理、mod_dav_fsのパスの扱い。上流で直った版は2.4.68 |
| Apache Tomcat(Javaのアプリを動かすサーバー) |
7289579 |
CVE-2026-65905(9.8)、CVE-2026-65182、CVE-2026-68525(各9.1) |
DIGEST認証の再送の扱い、アクセスの制約の回避2件。上流で直った版は11.0.25、10.1.58、9.0.121 |
| Bouncy Castle(Javaの暗号の部品) |
7289581 |
CVE-2026-58062、CVE-2026-59650、CVE-2026-8763(各9.1) |
証明書の確認の不備2件、鍵の合意で相手の値を確認しない不備。上流で直った版は1.85 |
この20件の採点元は、Linuxカーネルが採番機関の「Linux」、Bouncy CastleがNVDです。Apache HTTP ServerとTomcatは、米国CISAの「CISA ADP」です。2件の告知に、IBMが採点した値はありません。
Bouncy Castleには、10月3日に公表され1.86で直った別の12件もあります。Javaの暗号部品Bouncy Castleに脆弱性12件 1.86で修正にまとめています。
これらの値は、部品そのものに付いた値です。QRadarの中でその機能が使われているかどうかは、告知に書かれていません。そのため、値が高い部品を「QRadarでは関係ない」と読む根拠も、告知からは得られません。
自社でApache HTTP ServerやTomcatを直接使っている場合は、Apache HTTP ServerとTomcatの記事も参考になります。
153件を部品ごとに見ると
| 部品 |
7289579 |
7289581 |
最も高いCVSS |
| Linuxカーネル |
30件 |
14件 |
9.8 |
| Bouncy Castle |
なし |
23件 |
9.1 |
| Apache HTTP Server |
13件 |
なし |
9.8 |
| Apache Tomcat |
9件 |
なし |
9.8 |
| Jackson(JSONを扱う部品) |
9件 |
なし |
8.7 |
| GLib(基本の処理をまとめた部品) |
7件 |
なし |
8.6 |
| libssh(SSHの通信の部品) |
7件 |
なし |
7.5 |
| BIND(DNSのサーバー) |
なし |
5件 |
8.6 |
| Javaの実行環境(Oracle Java SE 4件、Eclipse OpenJ9 1件) |
5件 |
なし |
7.5 |
| PCP(Performance Co-Pilot・性能の計測の部品) |
4件 |
なし |
8.8 |
| Apache Struts |
3件 |
なし |
7.5 |
| GNU Wget |
3件 |
なし |
7.5 |
| Apache Thrift |
2件 |
なし |
7.5 |
| SQLite |
2件 |
なし |
7.8 |
| Apache ActiveMQ |
なし |
2件 |
7.5 |
| そのほか(1件ずつ) |
12件 |
3件 |
8.7 |
表の「そのほか」の内訳は次のとおりです。部品の分け方は、告知の説明の文をもとにした編集部の整理です。
- 7289579: libxml2、Unbound(DNS)、Python、LZ4 Java、nghttp2、Linux-PAM、NetworkManager、attr、sg3_utils、urwid、AMDのCPU(Zen 2)、説明に部品の名前がないもの(CVE-2026-8286)
- 7289581: open-iscsi、libgcrypt、dracut
同じ日に出た、QRadarのアプリの告知3件
IBMは同じ9月25日に、QRadar SIEM向けのアプリの告知を3件出しています。近い文書番号(7289480から7289700)の題を確認したところ、QRadarを含む告知は本体の2件と、このアプリの3件でした。
| アプリ |
文書番号 |
CVE |
最も高いCVSS |
対象の版 |
直った版 |
| Pre-Validation App |
7289547 |
82件 |
10.0 |
1.0.0〜2.0.2 |
3.0.0 |
| QRadar Deployment Intelligence App |
7289582 |
35件 |
10.0 |
1.0.0〜3.0.19 |
3.0.20 |
| Analyst Workflow App |
7289584 |
127件 |
10.0 |
1.0.0〜3.1.0 |
3.1.1 |
3件とも回避策は「None」です。中身の多くは、AxiosやNext.js、undiciなど、JavaScriptの部品の脆弱性です。最も高い10.0は、3件に共通する、HTTPの通信の部品AxiosのCVE-2026-42043です。
アプリの版は、本体の版とは別に書かれています。本体を7.6.0.4に上げたかどうかとは別に、使っているアプリの版を確認します。3件のCVEは重なりを除いて150件で、本体の2件との重なりはありません。
悪用の状況
本体の2件の告知には、悪用されているかどうかの記載がありません。アプリの3件の要約にあるのは、脆弱な部品は自動のツールで見つけられ、悪用される恐れがあるという一般的な注意だけです。
米国のCISAは、悪用が確認された脆弱性の一覧(KEV)を公開しています。本体の153件とアプリの150件を照らし合わせたところ、KEVに載るものはありませんでした。確認したのは、2026年10月16日版のKEVです。
KEVに載っていないことは、悪用されていないことの証明ではありません。CERT-Bundは、悪用されると任意のコードの実行や権限の昇格、サービスの停止などが起きる恐れがあるとしています。回避策がないため、悪用の知らせがないことを理由に更新を待つ根拠は、告知からは得られません。
影響する会社・しない会社
- 影響する: QRadar SIEMの7.6.0から7.6.0.3を使っている会社。7.6.0.3の会社も、7289579の対象です
- 影響する: QRadar SIEMの7.5.0から7.5.0 UP16を使っていて、UP16 IF01を当てていない会社
- 影響する: SOC(セキュリティの監視)を委託していて、委託先がQRadarで監視している会社。版は委託先に聞かないと分かりません
- 影響する: QRadar SIEM向けのアプリ3種(上の表)を使っていて、版が対象に当たる会社
- 影響する可能性がある: サポートが切れた古い版のQRadarを使っている会社。告知の対象の欄には載りませんが、影響を受けないという意味ではありません
- 影響しない: 7.6.0.4か7.5.0 UP16 IF01を当て済みで、アプリも直った版にしている会社
- 影響しない: QRadarを使っていない会社。ただし、同じ部品を使うほかの製品は、それぞれの告知で確認します
情シスが今日やること
- QRadarを使っているかを洗い出します。 資産台帳、セキュリティの運用の担当、SOCの委託契約、保守契約の機器一覧で確認します。機器が委託先の設備にある場合は、台帳に載っていないことがあります。
- 本体とアプリの版を確認します。 本体の直った版は、7.6系が7.6.0.4、7.5系が7.5.0 UP16 IF01です。7.6.0.3はまだ7289579の対象で、アプリの直った版は上の表のとおりです。
- 更新の日を決めます。 回避策がないため、直った版を当てる日を保守会社と決めます。作業の前に、リリースのページの前提(機器の版をそろえる、変更を反映する、バックアップ)を確認します。
- 当てるまでの間、管理画面に届く経路を絞ります。 コンソールの管理画面を開ける端末やネットワークを、必要な範囲に限れるかを確認します。この絞り込みは編集部の補足で、告知に書かれたことではありません。
- 当てた後の版を記録します。 当てた版と日付を資産台帳に残します。IBMの「My Notifications」に登録すると、新しい告知の知らせを受け取れます(告知のページの案内)。
SOCを委託している会社の確認の仕方
SOCは、ログを見張って攻撃に気づく役割の組織やサービスです。委託先がQRadarで監視している場合、版を上げる作業は委託先か、その保守会社が受け持つことが多くあります(編集部の整理)。まず、契約書やサービスの説明書で、監視に使っているSIEMの製品名を確認します。
製品名が書かれていなければ、委託先に聞きます。次の聞き方は、告知とリリースのページにある内容から作った編集部の整理です。答えは文書で返してもらいます。
- 当社向けの監視に使っているSIEMは何か。QRadarなら、版(7.5.0のUP番号か、7.6.0のFix Pack番号)は何か
- 機器は当社の中にあるか、御社の設備にあるか
- IBMが9月25日に出した告知2件(文書番号7289579、7289581)の対象に当たるか
- 7.6.0.4か7.5.0 UP16 IF01を、いつ当てたか。まだなら、いつ当てるか
- QRadarのアプリ(Pre-Validation App、QRadar Deployment Intelligence App、Analyst Workflow App)を使っているか。使っていれば、その版は何か
- 更新の作業で、監視が止まる時間はあるか。その間の見張りはどうするか
- 当てた後の版を、いつ、どの方法で知らせてもらえるか