Citrixの仮想デスクトップや仮想化 の基盤を使っている会社に向けた、10月の修正です。Citrixを提供するCloud Software Groupは2026年10月13日、3件のセキュリティ の勧告を公表し、XenServer、Citrix UniconOS、Windows 版のCitrix Workspace appの脆弱性 あわせて9件を明らかにしました。仮想化の土台から、接続する端末、社員のPCのアプリまで範囲が広いため、使っている製品と版を確かめるための情報を整理します。
3つの製品の脆弱性
製品
件数
主な中身
深刻度
XenServer(仮想化の基盤)
4件
仮想マシンの中の特権ユーザーがホストを乗っ取る・止める恐れ(3件)、仮想マシン自身を止める恐れ(1件)
高(報道による)
Citrix UniconOS(シンクライアント向けOS)
3件
シンボリックリンクの扱いの不備、コマンドの実行、ファイルの読み書きにつながる恐れ
最大8.5(重要)
Citrix Workspace app for Windows
2件
範囲外の書き込み、範囲外の読み取り
6.8・5.8(警告)
深刻度の数字は、Citrixが米NISTの脆弱性データベース に登録したCVSS v4.0の値です。悪用の報告や、米CISAの悪用が確認された脆弱性の一覧(KEV)への掲載は、10月17日時点で確認されていません。
XenServer: 土台のXenの問題
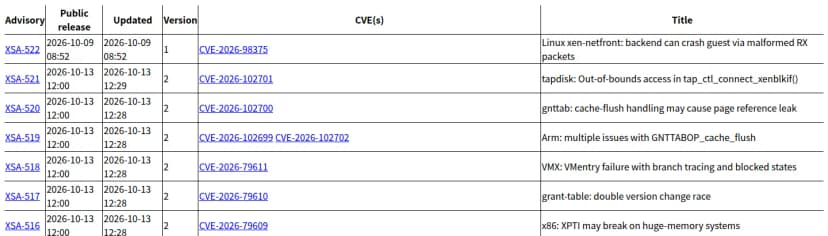
XenServerの4件は、土台にある仮想化の仕組み「Xen」の問題で、Xen Projectも同じ10月13日に勧告を出しています。
CVE-2026-79610(XSA-517): グラントテーブルの版の切り替えが重なったときの競合
CVE-2026-79611(XSA-518): 特定の状態での仮想マシンの開始の失敗
CVE-2026-102700(XSA-520): キャッシュの書き戻しの処理で、ページの参照が漏れる
CVE-2026-102701(XSA-521): ディスクの処理を受け持つtapdiskでの範囲外アクセス
Xen Projectの勧告の一覧。10月13日にXSA-516〜521などを公開 出典: Xen Project (引用) 報道によると、CVE-2026-79610、CVE-2026-102700、CVE-2026-102701の3件は、仮想マシンの中で特権を持つユーザーによって、ホストが侵害されたり、止められたりする恐れがあります。複数の部署や利用者の仮想マシンを同じホストで動かす環境では、1台の仮想マシンの乗っ取りがホスト全体に広がりかねないため、優先して確かめたい問題です。修正の版は、Citrixの勧告(CTX697170)で確かめます。
UniconOSとWorkspace appの修正版
UniconOSの3件(CVE-2026-53562・53563・53564)は、2607.2 CR以降と2603 LTSR CU2以降で直っています(CVE-2026-53562は2607 CR以降)。最も重いCVE-2026-53562は、シンボリックリンクの扱いの不備で、深刻度は8.5(重要)です。
Windows版のWorkspace appの2件(CVE-2026-84419・84420)は、2603.20 CR以降、LTSR 2507 CU3以降などで直っています。CVE-2026-84419は、LTSR 2607 Hotfix 1以降、LTSR 2507 CU3 Hotfix 1以降が修正版で、CVE-2026-84420と修正版が一部違うため、勧告の表で確かめます。
影響する会社・しない会社
影響する: XenServerで仮想マシンを動かしている会社。とくに、複数の部署や利用者の仮想マシンを同じホストで動かしている環境。
影響する: Citrixのシンクライアント(UniconOS)を使っている会社。
影響する: 社員のPCにWindows版のCitrix Workspace appを入れている会社。
直接は関係しない: Citrixの製品を使っていない会社。NetScaler(Citrix ADC)は、今回の3件の勧告の対象ではありません。
情シスが今日やること
社内でXenServer、UniconOS、Windows版のWorkspace appを使っているか、版はいくつかを洗い出します。仮想デスクトップの環境は、委託先が運用している場合もあるので、委託先にも確かめます。
XenServerは、Citrixの勧告(CTX697170)で修正の版を確かめ、仮想マシンを順に移しながら更新する段取りを組みます。
UniconOSの端末は、2607.2 CR以降、または2603 LTSR CU2以降に更新します。
社員のPCのWorkspace appは、配布の仕組みで修正版に揃えます。LTSRの版を使っている場合は、Hotfixの番号まで確かめます。
仮想マシンの中で特権を持てる人を見直します。今回のXenServerの問題は、仮想マシンの中の特権ユーザーが入り口になります。
この記事は、Citrixの勧告の題名と、Citrixが米NISTの脆弱性データベースに登録した情報、Xen Projectの勧告をもとにしています。Citrixの勧告のページは、10月17日時点で表示を確かめられなかったため、XenServerの重要度と影響は報道を参考にしています。
書かれていないこと
XenServerの修正の版と、対象のXenServerの版の一覧(Citrixの勧告で確かめる)
XenServerの4件のCVSSの値(報道によると、示されていない)
実際の攻撃に使われたかどうか(10月17日時点で、報告もKEVへの掲載もない)
2026年10月17日時点の内容です。