IBM は2026年10月8日、データベース への操作を記録・監視 する製品「IBM Guardium Data Protection」の脆弱性 11件を、セキュリティ 告知で公開しました。対象は、データベースの通信を読み解く部品「Sniffer」です。そのうち2件はCVSS 9.8で、認証なしの任意のコードの実行と、SQLインジェクションです。
オランダの国家サイバーセキュリティセンター(NCSC)も、10月16日に勧告(NCSC-2026-0433)を出しました。この記事は、IBMの告知で確かめた内容を中心に書きます。報道は根拠にしていません。
告知の中身
項目
告知の記載
題
Security Bulletin: Multiple vulnerabilities affect the Sniffer component as part of IBM Guardium Data Protection
初公開
2026年10月8日
CVEの数
11件
対象
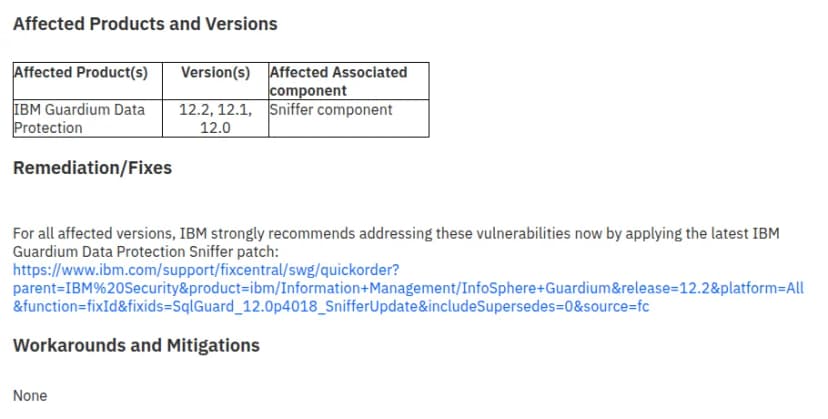
IBM Guardium Data Protection 12.2、12.1、12.0 のSniffer
回避策(Workarounds and Mitigations)
None
対策
最新のSnifferの修正パッチを当てる。告知のリンク先(Fix Central)の修正の名前は「SqlGuard_12.0p4018_SnifferUpdate」
IBMの告知の、対象の版・直し方・回避策の部分 出典: IBM Support (引用) 告知は、対象のすべての版について「今すぐ」最新のSnifferの修正パッチを当てるよう強く勧めています。告知の注意書きは、対象の欄に載せるのはIBMがサポートしている版だけで、載っていない古い版が影響を受けないという意味ではないとしています。
11件の内訳
CVSSは、脆弱性の深刻さを0から10で表す指標です。11件とも、IBMが付けた値です。
CVE
告知の説明(要約)
CVSS
ベクトルの要点
CVE-2026-75875
パストラバーサルで、遠隔の攻撃者が任意のコードを実行できる恐れ
9.8
ネットワーク経由、権限なし、操作なし
CVE-2026-80381
SQLインジェクションで、遠隔の攻撃者が許可されていないSQL文を実行できる恐れ
9.8
ネットワーク経由、権限なし、操作なし
CVE-2026-81932
SQLインジェクション。認証なしの攻撃者が、裏側のデータベースの情報を見たり、加えたり、変えたり、消したりできる恐れ
8.6
ネットワーク経由、権限なし
CVE-2026-82335
MongoDBの通信の解析で、ヒープのバッファオーバーフロー。長すぎるSCRAMの利用者名で、サービスの停止か任意のコードの実行の恐れ
8.1
ネットワーク経由、攻撃の条件が厳しい(AC:H)
CVE-2026-84058
Microsoft SQL Serverの通信(TDS)のPRELOGINの解読で、バッファの範囲外の書き込み
8.1
同上
CVE-2026-84035
スタックのバッファオーバーフローで、任意のコードの実行の恐れ
8.1
同上
CVE-2026-84198
バッファオーバーフローで、任意のコードの実行の恐れ
8.1
同上
CVE-2026-84246
バッファオーバーフローで、任意のコードの実行の恐れ
8.1
同上
CVE-2026-82895
バッファオーバーフローで、任意のコードの実行の恐れ
8.1
同上
CVE-2026-84875
バッファオーバーフローで、任意のコードの実行の恐れ
7.5
ネットワーク経由、低い権限が要る
CVE-2026-84424
説明の欄は空欄。種類はメモリの範囲外の操作(CWE-119)
5.9
サービスの停止の影響だけ
NCSCの勧告は、CVE-2026-84424を除く10件を載せています。
監視している通信から狙われる恐れ
Snifferは、監視しているデータベースの通信を読み解く部品です。CVE-2026-84058について、IBMは次のように説明しています。
CVE-2026-84058の説明。監視対象の通信から監視装置が狙われる恐れ 出典: IBM Support (引用) 監視の装置(Collector)が見ているネットワークに、細工したTDSのPRELOGINのパケットを送れる攻撃者は、Collectorを止めたり、Collectorの上で任意のコードを動かしたりできる恐れがある、という説明です。つまり、Guardiumの管理画面に直接届かなくても、監視の対象の通信に入り込める立場なら狙える、と読めます(この読み方は編集部の整理です)。MongoDBの解析の不具合(CVE-2026-82335)も、細工した利用者名を送ることが条件です。
悪用の状況
IBMの告知には、悪用の有無の記載がありません。更新履歴は「2026年10月8日 初公開」だけです。11件とも、米国CISAの「悪用が確認された脆弱性の一覧(KEV)」には載っていません(10月16日版で確認)。
NCSCは、悪用の可能性を「中」(medium)、悪用されたときの被害を「大」(high)としています。回避策がないため、悪用が確認されていないことを理由に適用を待つ根拠は、告知からは得られません。
影響する会社・しない会社
影響する: IBM Guardium Data Protectionの12.0、12.1、12.2を使っていて、最新のSnifferの修正パッチを当てていない会社
影響する: データベースの監査や監視を、委託先や保守会社がGuardiumで運用している会社。版とパッチの状況は、運用している側に聞かないと分かりません
影響する可能性がある: サポートが切れた古い版を使っている会社。告知の対象の欄には載りませんが、影響を受けないという意味ではありません
影響しない: すでに最新のSnifferの修正パッチを当てた会社
影響しない: IBM Guardium Data Protectionを使っていない会社
情シスが今日やること
使っているかを洗い出します。 データベースの監査・監視の担当、セキュリティの運用の担当、保守契約の一覧で、Guardiumがあるかを確かめます。版とSnifferのパッチを確かめます。 12.0、12.1、12.2のどれか、Snifferにどの修正パッチが当たっているかを見ます。修正パッチを入手します。 告知のリンク先はIBMの配布サイト(Fix Central)で、修正の名前は「SqlGuard_12.0p4018_SnifferUpdate」です。当て方の細かい点は告知に書かれていないため、IBMか保守会社に確かめます。当てる日を決めます。 当てるまでの間は、Collectorと管理画面に届く経路を絞れるか、監視の対象のネットワークに不審な機器がつながっていないかを確かめます。この絞り込みは編集部の補足で、告知に書かれたことではありません。当てた後の状態を記録します。 当てた修正の名前と日付を、資産台帳に残します。
保守会社・委託先への聞き方
次の聞き方は、編集部の整理です。告知にある内容から作りました。文書で返してもらいます。
御社の環境のIBM Guardium Data Protectionの版は何か(12.0、12.1、12.2のどれか)
IBMの告知(文書番号7291674)の対象に当たるか。Snifferにいま当たっている修正パッチは何か
最新のSnifferの修正パッチ(SqlGuard_12.0p4018_SnifferUpdate)を、いつ当てるか
当てるまでの間、Collectorと管理画面に届く経路を絞れるか
当てた後の状態を、いつ、どの方法で知らせてもらえるか