本文へ移動
情シスのミカタ
ニュース約2分で読めます

Moxaの産業用ゲートウェイAIG-302に脆弱性2件 暗号鍵の埋め込みで深刻度8.6 1.4.1へ更新を

台湾のMoxaは2026年10月16日、産業用のゲートウェイ「AIG-302シリーズ」の脆弱性2件を公表し、修正版のファームウェア1.4.1を公開しました。内部のAPIの認可の漏れと、プログラムに埋め込まれた暗号鍵の問題で、フランスとカナダの当局も注意を呼びかけています。対象と、更新できないときの対策を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Moxaの産業用ゲートウェイAIG-302に脆弱性2件 暗号鍵の埋め込みで深刻度8.6 1.4.1へ更新を

この記事のまとめ

  • Moxaは2026年10月16日、産業用のゲートウェイ「AIG-302シリーズ」の脆弱性2件(CVE-2026-109812、CVE-2026-109813)を公表しました。ファームウェア1.4.0以前が対象で、修正版の1.4.1が出ています。
  • CVE-2026-109813は、プログラムに暗号鍵が埋め込まれていた問題で、同じネットワークの中にいれば、認証なしで秘密の情報を読み取られたり書き換えられたりする恐れがあります。深刻度はCVSS v4.0で8.6(高)です。もう1件は内部のAPIの認可の漏れで、6.9(中)です。
  • どちらも、インターネットの外から認証なしに攻撃できるものではないとしています。フランスのCERT-FRとカナダのサイバーセキュリティセンターも注意を呼びかけました。更新できない場合は、通信できる相手を絞り、業務用のネットワークと分けるよう勧めています。
こんな方に#30代#40代#50代実務

工場や設備の現場で使われる、産業用の機器の脆弱性です。台湾のMoxaは2026年10月16日、産業用のゲートウェイ「AIG-302シリーズ」の脆弱性2件を公表し、修正版のファームウェア1.4.1を公開しました。フランスのCERT-FRとカナダのサイバーセキュリティセンターも、同じ日に注意を呼びかけています。工場や設備のネットワークを情シスが見ている会社に向けて、対象と対策を整理します。

2件の脆弱性の中身

Moxaの勧告(MPSA-262560)によると、中身は次のとおりです。

CVE番号 中身 前提 深刻度(CVSS v4.0)
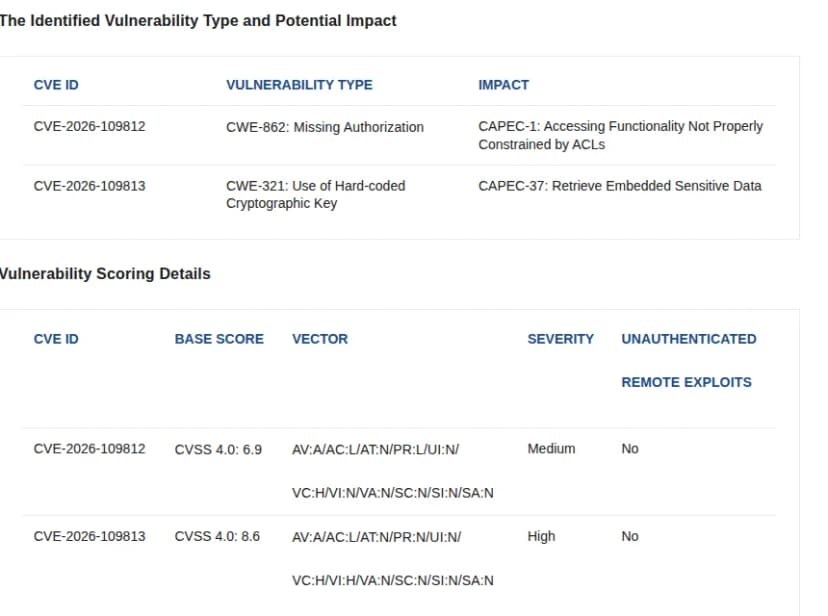
CVE-2026-109813 プログラムに暗号鍵が埋め込まれていた 同じネットワークの中にいれば、認証なしで秘密の情報の読み取りや書き換えができる恐れ 8.6(高)
CVE-2026-109812 内部のAPIで認可の確認が漏れていた 権限の低いアカウントを持つ攻撃者が、同じネットワークの中から秘密の情報を読み取れる恐れ 6.9(中)
Moxaの勧告のページの表。CVE-2026-109812は認可の漏れ(CVSS 4.0で6.9、中)、CVE-2026-109813は埋め込まれた暗号鍵(CVSS 4.0で8.6、高)で、どちらも認証なしで遠隔から攻撃できるものではないと書かれている
Moxaの勧告。CVE-2026-109813は暗号鍵の埋め込みで深刻度8.6(高)出典: Moxa(引用)

Moxaは、どちらもインターネットの外から認証なしに攻撃できるものではないとしています。攻撃者が、機器と同じネットワークの中にいることが前提です。

対象と修正版

対象は、AIG-302シリーズのファームウェア1.4.0以前で、修正版は1.4.1です。インターネットにつながっている機器は、管理画面の「Maintenance」の「Software Upgrades」で「Check for upgrades」を押すと、更新を確かめて入れられます。つながっていない機器は、製品のページなどから修正版を手で入れます。

影響する会社・しない会社

  • 影響する: 工場や設備のデータを集めるために、MoxaのAIG-302シリーズを使っている会社。設備の会社や委託先が設置している場合もあります。
  • 影響する: 工場などのネットワークと、事務所のネットワークがはっきり分かれていない会社。同じネットワークの中からの攻撃が前提のため、分け方が守りの決め手になります。
  • 直接は関係しない: Moxaの産業用の機器を使っていない会社。

情シスが今日やること

  1. 工場や設備のネットワークに、MoxaのAIG-302シリーズがあるかを確かめます。設備の会社や委託先が持ち込んだ機器も含めて、一覧にします。
  2. ファームウェアの版を確かめ、1.4.0以前なら1.4.1に更新します。設備を止められる時間を、現場と相談して決めます。
  3. すぐに更新できない機器は、Moxaの勧めに沿って、通信できる相手をファイアウォールなどで信頼できるものに絞り、工場などのネットワークを事務所のネットワークと分けます。機器をインターネットに直接さらしていないかも確かめます。
  4. 管理画面のアカウントを見直し、使っていないアカウントを消し、多要素認証や役割ごとの権限を使えるなら使います。

書かれていないこと

  • 実際の攻撃に使われたかどうか(10月17日時点で、報告はない)
  • AIG-302シリーズ以外の機種で、同じ問題があるかどうか
  • 埋め込まれていた暗号鍵で、具体的に何ができるかの詳細

2026年10月17日時点の内容です。

よくある質問

Qどんな危険がありますか?

ACVE-2026-109813は、プログラムに暗号鍵が埋め込まれていた問題で、同じネットワークの中にいる攻撃者が、認証なしで秘密の情報を読み取ったり、書き換えたりできる恐れがあります。CVE-2026-109812は、内部のAPIで認可の確認が漏れていた問題で、権限の低いアカウントを持つ攻撃者が、秘密の情報を読み取れる恐れがあります。

Qどうやって更新しますか?

AMoxaによると、インターネットにつながっている場合は、AIG-302の管理画面で「Maintenance」の「Software Upgrades」を開き、「Check for upgrades」で更新を確かめて入れられます。つながっていない場合は、製品のページなどから1.4.1の修正版を手で入れます。

Qすぐに更新できない場合は?

AMoxaは、ファイアウォールやアクセス制御の一覧で、通信できる相手を信頼できるものに絞ること、工場などのネットワークを業務用のネットワークと分けること、機器をインターネットに直接さらさないこと、多要素認証や役割ごとの権限を使うことを勧めています。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月17日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします