広告が表示されただけで、何も押していないのにスパイウェアが入り込む。そんな手口が実際の攻撃で確かめられました。カナダのトロント大学の研究機関Citizen Labは2026年10月15日、ネット広告の仕組みを悪用して特定の人の端末を狙う手口を「AdFection」と名付けて報告しました。情シスにとっては、広告を「迷惑なもの」から「セキュリティの入り口」として見直すきっかけになる報告です。
何が分かったのか
Citizen Labの報告によると、要点は次のとおりです。
- 中東の報道機関アルジャジーラの端末が、イスラエルのスパイウェア企業Candiru(現在はIntegrity Labsと名乗る)のスパイウェアに感染していた。狙われた端末は少なくとも45台
- 感染は、狙った相手に表示された広告を通じて、利用者の操作なしに起きた。広告を通じた傭兵型(依頼を受けて提供される)スパイウェアの攻撃が公に技術的に確かめられたのは初めてだとしている
- 広告を買っていたのは、イスラエルのDiscover-Techという会社。正規の広告会社を名乗っていたが、複数のスパイウェア企業の橋渡しをしていたとしている
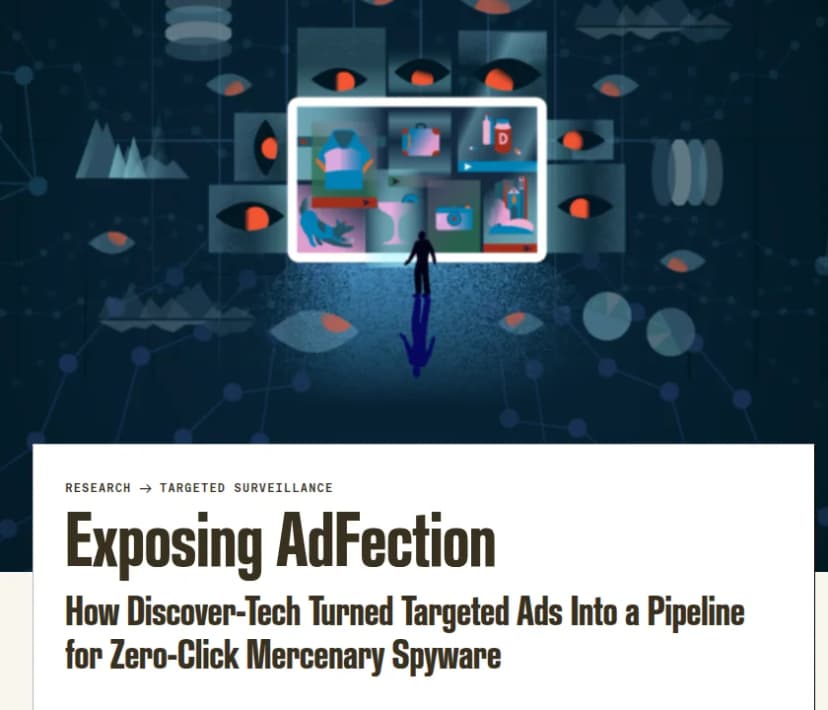 Citizen Labの報告。広告を通じたスパイウェアの手口をAdFectionと名付けた出典: Citizen Lab(引用)
広告の仕組みが、どう悪用されたのか
ネット広告では、広告を出す枠ごとに入札が行われ、その際に、スマホの広告IDやブラウザーのCookieのID、IPアドレスなどの情報がやり取りされます。Citizen Labによると、Discover-Techの仕組みでは、こうした情報で狙う相手を一人ずつ選べました。広告が表示されると、広告の中のプログラムがDiscover-Techのサーバーに接続し、狙った相手の端末にだけ追加のプログラムが送られる仕組みでした。
規模も大きく、同社の40億件の入札の記録を調べると、4か月で約20万のサイトとスマホのアプリに広告が出され、数百万台の端末がCandiruのサーバーへ誘導されていました。Citizen Labは、追跡や下調べに大規模に使われていたとみています。
Discover-Techは、GoogleやIAB Europe(欧州の広告業界の団体)の「認定」や「承認」の一覧にも載っていました。Citizen Labの報告を受けて、GoogleとIAB Europeは10月上旬に同社を一覧から外し、Googleは広告の取引の仕組みへの接続を止めました。ほかの広告会社も対応を取っています。
影響する会社・しない会社
- 影響する: 経営者、広報、法務、研究開発など、狙われやすい立場の人がいる会社。報道機関やNGOなどと取引がある会社も含みます。
- 影響する: 業務用のスマホやPCで、ネット広告の表示を特に制限していない会社。
- 確かめる価値がある: 業務で広告を出している会社。広告の仕組みが悪用されうることを、広告の担当者とも共有しておくと安心です。
- 関係が薄い: 業務の端末でほとんどネットを見ない会社。
情シスが今日やること
Citizen Labは、広告の遮断をセキュリティの基本の対策と位置づけ、次のような対策を勧めています。
- ネットワークの出入口で、狙いを付けた広告を遮断する仕組みを検討します。DNSによるフィルターなど、社内の通信全体で広告や追跡の通信を止める方法があります。業務で使うサイトへの影響を確かめながら進めます。
- 業務用のスマホでは、端末管理の仕組みで広告IDを無効にする設定を検討します。私物の端末を業務に使う場合の考え方も決めます。
- 追跡を防ぐ機能や広告の遮断の機能があるブラウザーを、業務の標準にするかを検討します。
- 広告の表示に関わる通信に、怪しい接続がないかを見張れるようにします。
- OSやブラウザーの更新を早めに行います。操作なしで入り込む攻撃は、ソフトの脆弱性を突くことが多いためです。
書かれていないこと
- アルジャジーラ以外に、感染が確かめられた組織があるかどうか
- 攻撃に使われたソフトの脆弱性の詳細
- 日本の利用者や企業が狙われたかどうか
2026年10月17日時点の内容です。