社内でUbuntuを使っている会社に向けた、変更の多い新版です。Canonicalは2026年10月15日、Ubuntu 26.10(開発名Stonking Stingray)を公開しました。長期サポートではない版ですが、基本のコマンドの置き換えや、Secure Bootのもとでの起動の制限など、次の環境づくりに関わる変更が入っています。管理者が移行前に確かめることを整理します。
26.10の位置づけ
Ubuntu 26.10は、長期サポート(LTS)ではない「中間リリース」です。サポートは9か月で、2027年7月までです。業務の本番環境は、長期サポートの26.04 LTSなどで動かし、26.10は検証用の端末で変更点を試すのが現実的です。なお、TPMを使ったディスクの暗号化をしている端末は、公開の時点では26.04 LTSから26.10へアップグレードできず、期間中に対応する見込みだとしています。
基本のコマンドがすべてRust版に
26.04 LTSで、基本のコマンド群(coreutils)の標準はRustで作られたuutilsになりました。ただ、互換性の問題から、cp(コピー)、mv(移動)、rm(削除)だけはGNU版のまま残していました。26.10では、この3つも置き換わり、基本のコマンドはすべてRust版になりました。
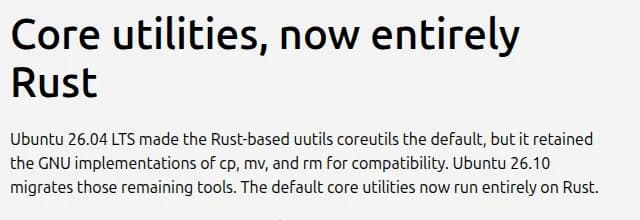 Canonicalのブログ。26.10で基本のコマンドはすべてRust版に出典: Canonical(ubuntu.com)(引用)
Rustは、メモリの扱いの誤りから生まれる脆弱性を減らしやすい言語です。一方で、細かい動きの違いが、バックアップや配布のスクリプトに影響する恐れがあります。必要な場合は、GNU版に切り替える方法が用意されています。
Secure Bootのもとでの起動に制限
注意が要るのが、起動の仕組みの変更です。Secure Bootの環境で使う署名つきのGRUBは、起動に必要なものだけを残すように絞られました。
- /bootをext4、FAT、ISO9660に置く構成は引き続き使える
- Btrfs、HFS+、XFS、ZFSの読み込みや、JPEG・PNGの画像の読み込み、Appleのパーティションの形式は外された
- /bootをLVM、RAID1以外のソフトウェアRAID、LUKSの暗号化の上に置く構成は、Secure Bootのもとでは使えなくなった
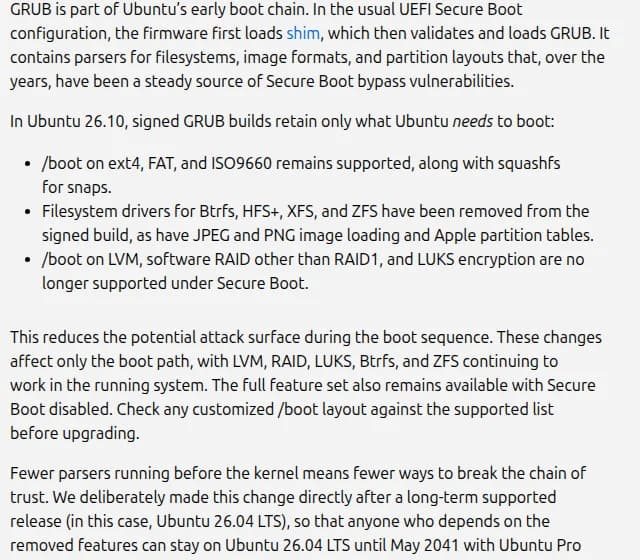 Canonicalのブログ。Secure Bootのもとでは/bootをLVMやLUKSの上に置けない出典: Canonical(ubuntu.com)(引用)
Canonicalは、起動の途中で動く処理を減らし、Secure Bootを回避される脆弱性の入り口を減らすためだと説明しています。影響は起動の部分だけで、起動した後はLVM、RAID、LUKS、Btrfs、ZFSは引き続き使えます。Secure Bootを無効にすれば、これまでの機能も使えます。こうした機能が必要な場合は、26.04 LTSにとどまれるとしています(Ubuntu Proと追加のサポートで2041年5月まで)。
そのほかの管理者向けの変更
- APTのリポジトリの署名の確認が、GnuPGからRustで作られたSequoia PGPに変わりました。従来のgpgとgpgvも引き続き使えます
- 暗号の基盤がOpenSSL 4になり、接続先のサイト名を暗号化するECHなどに対応しました。証明書の失効を手元の情報で確かめる「upki」も入り、curlで使えます
- 認証の仕組みauthdで、Microsoft Entra IDのパスワードと多要素認証(Microsoft Authenticatorの承認や認証アプリのワンタイムコード)でのログインが、デスクトップ、端末、SSH、管理者の操作の確認画面で使えるようになりました。FIDO2のセキュリティキーなどでのパスワードなしのログインにも対応しています
- 管理者は、Ubuntuが匿名で集める端末の情報の送信を、端末全体で止められるようになりました
影響する会社・しない会社
- 影響する: Ubuntuを使い、Secure Bootを有効にしている会社。/bootの構成によっては、26.10に上げると起動できなくなります。
- 影響する: cp・mv・rmを使うスクリプトで、バックアップや配布をしている会社。
- 確かめる価値がある: Linuxの端末にもEntra IDでのログインと多要素認証を広げたい会社。
- 今すぐは影響しない: 長期サポートの版だけを使い、26.10を入れる予定がない会社。ただし、次の長期サポートの版に向けた変化の先取りとして、内容は押さえておくと安心です。
情シスが今日やること
- 社内で26.10を入れる予定の端末があるかを確かめます。本番環境は、長期サポートの版で運用します。
- Secure Bootを有効にしている端末で、/bootがどのファイルシステムや構成の上にあるかを確かめます。LVM、RAID1以外のソフトウェアRAID、LUKSの上なら、26.10に上げる前に構成を見直すか、26.04 LTSにとどめます。
- TPMを使ったディスクの暗号化をしている端末は、公開の時点では26.10にアップグレードできない点を、担当者に伝えます。
- 検証用の端末で、cp・mv・rmを使うバックアップや配布のスクリプトを試します。
- 他社のリポジトリを追加している場合は、APTの更新が問題なく通るかを、検証用の端末で確かめます。
書かれていないこと
- Rust版のコマンドで、GNU版と動きが違う点の一覧(公式の資料で確かめる)
- 他社のリポジトリの署名が、Sequoia PGPで通らない場合があるかどうか
- 次の長期サポートの版で、今回の変更がそのまま入るかどうか
2026年10月17日時点の内容です。