SoftBank Airの「Airターミナル6」の脆弱性で、利用者がすることはありません。JVNは11月12日12時にこの脆弱性(JVN#64740097)を公表しました。Web管理画面にログインできる人に、root権限で任意のコマンドを実行されるおそれがあるというものです。開発元のソフトバンクによると、修正済みのファームウェアはすでに展開されていて、ユーザーの対応は不要です。1
ただ、この脆弱性を突くのに要った2つの条件は、店に置いた機器だと今も案外かんたんにそろいます。同じネットワークにつながることと、管理画面にログインできること。初期の設定のままなら、その両方の鍵が本体のシールに印刷されているのです。
ほかに読んでおきたい新着は、JVNの更新が3件、デジタル庁の意見募集が2件、IPAの自治体向けのガイドラインが1件です。Apache HTTP Serverは12日朝の記事のとおりで、JVNが新しく足した事実はありません。
Airターミナル6の修正は、もう配られている
対象はv1.01.80以前で、CVSSの基本値はv3.0で8.0です。攻撃する人は同じネットワークの中にいる必要があり(隣接)、ログインの権限も要ります。インターネットの向こうから、直接狙える型ではありません。
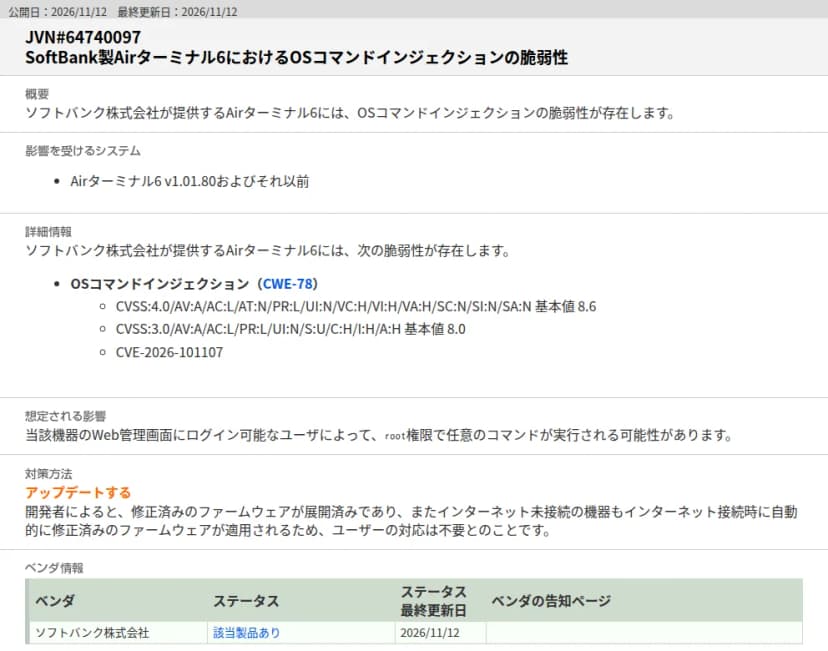 JVN#64740097のページ。対象の版と、利用者の対応は不要とする対策方法出典: 出典: JVN(JPCERT/CC・IPA)(引用)
修正の配り方は、利用者が自分で更新するルーターとは違います。ソフトバンクによると、インターネットにつないでいない機器も、つないだときに修正済みのファームウェアが自動で入ります。倉庫にしまった予備の機器も、店で電源を入れてつなげば追いつく形です。
IPAに届け出た4人の報告を受けて、JPCERT/CCがソフトバンクと調整した件でした。この脆弱性そのものについて、情シスが急ぐことはありません。2
管理画面の鍵は、本体のシールにある
ソフトバンクの設定の案内によると、Airターミナル6の管理画面(案内での呼び名はセットアップメニュー)に入るユーザー名は「user」です。パスワードの初期値は端末固有の英数字10桁で、本体底面のラベルに書いてあります。古いAirターミナルとの違いは、このパスワードの初期値にあります。
|
Airターミナル6 |
Airターミナル2〜5(4 NEXTを含む) |
| 管理画面のユーザー名 |
user |
user |
| パスワードの初期値 |
機器ごとに違う英数字10桁 |
user(利用者共通) |
| パスワードの書いてある所 |
本体底面のラベル |
ソフトバンクのサポートページに明記 |
| Wi-Fiの暗号キーの初期値 |
本体の側面か底面のシール |
本体底面のラベル |
| 設定を初期化したあと |
パスワードはラベルの10桁に戻る |
パスワードはuserに戻る |
| JVN#64740097の対象 |
v1.01.80以前 |
記載なし(対象は6だけ) |
出典:ソフトバンクの設定の案内とJVN(11月13日朝に確認)
パスワードの行を比べると、6で扱いが改まったことが分かります。機器ごとにパスワードが変わり、サポートページを読んだだけでは入れなくなりました。
では、機器に手が届く人にとってはどうでしょう。底面のラベルを読めば管理画面のパスワードが分かり、シールの暗号キーでWi-Fiにもつながる。今回の脆弱性の2つの条件が、機器を裏返すだけでそろってしまいます。
レジの横や受付のカウンターにルーターを置く店は、珍しくないはずです。来客にWi-Fiを使わせているなら、条件の片方はもう渡していることになります。今回の脆弱性は修正が配られたので、急ぐ話ではありません。でも、管理画面に同じ種類の脆弱性がまた見つかれば、そのときもラベルが入口になるとみています。パスワードをラベルと違うものに変えておけば、その入口はふさがります。
来客を分ける設定も、ソフトバンクの案内にあります。SSID2につないだ機器は有線LANの機器と通信できず、無線の機器どうしが通信できるのもSSID1のあいだだけです。案内が想定するのはWEPしか使えない古い機器ですが、来客の端末にも同じ考え方が使えるとみています。
ただし、SSID2から管理画面を開けるかどうかは、案内に書かれていません。SSID2で分かれるのは店のPCやレジとの通り道までで、管理画面のパスワードを変える手間は省けないと考えたほうが確かです。
JVNの12日の更新は、開発元の告知を追いかけた
12日にJVNが載せたり書き換えたりした4件は、開発元の告知と日付を比べると、ずれ方がそれぞれ違います。差を数えられる3件では、開発元の告知から12日のJVNの動きまで、1日から14日の幅がありました。
| 件 |
開発元の告知 |
12日のJVNの動き |
利用者がすること |
| Airターミナル6 |
告知のページなし。修正は配布済み |
12時に公開 |
なし |
| KUSANAGI |
11月9日(JVNの公開も同じ日) |
16時10分に影響を受けるシステムを更新 |
9系は修正版へ。7と8は緩和策 |
| Apache HTTP Server |
11月11日に2.4.71を公開 |
9時に公開 |
2.4.71か配布元の修正版へ |
| Brotli(トレンドマイクロの製品) |
10月29日に案内を作成し、11月6日まで更新 |
13時40分にトレンドマイクロの欄が「該当製品あり」で載る |
製品ごとに違う。CP、ActiveUpdate、準備中 |
出典:JVNと各開発元の告知(11月13日朝に確認)
3件のうち1件だけ、差が2週間に開きました。海外のライブラリのBrotliです。トレンドマイクロは10月29日11時に自社製品への影響の案内を作り、11月6日16時50分まで製品を書き足してきました。Deep Discovery Inspector(DDI)の情報を足したのは11月5日で、今の案内では、DDIに修正のクリティカルパッチ(CP)を出したとしています。
JVNの欄にトレンドマイクロが「該当製品あり」で載ったのは、12日13時40分です。同社の案内を見ていた会社は、JVNを待つより1〜2週間早く、自社の製品が対象かを確かめられたことになります。
これはJVNが遅いという話ではありません。JVNの読み方の案内によると、ベンダ欄に載るのは、情報セキュリティ早期警戒パートナーシップに参加する開発元から届いた情報です。ステータスの欄も、開発元が調べた結果を表します。つまり、ベンダ欄に名前がない製品や、答えがまだ届いていない製品は、影響がないと決まったわけではありません。
Brotliのように多くの製品に組み込まれたライブラリでは、各社の調べが出そろうまでに時間がかかり、JVNの欄はそのあとを追う形になるとみています。入れている製品が決まっているなら、JVNは見落としを拾う網として使い、先に開発元の案内を見るほうが確かでしょう。Brotliの件の全体は、Brotliの脆弱性の記事で追えます。
同じ案内によると、Deep Discovery AnalyzerとDeep Discovery Email Inspectorは、11月6日をめどのActiveUpdateで、自動で修正される予定でした。一方で、Vision One Container Securityは13日朝の時点でも「対応を準備中」です。Apex OneとApex Centralは影響なしで、自社製品で悪用された例も確認していないといいます。
KUSANAGIは、11月10日のダイジェストで扱った件です。JVNは12日、影響を受けるシステムの記載を更新しました。今の記載では、KUSANAGI 9のFree、Business、Premiumが9.12.2-1以前、SecurityとEnterpriseが10.7.2-1以前です。10日に読んだ修正版の版と、食い違いはありません。
口座の本人確認と、店に貼るQRコード
デジタル庁は12日、銀行などが口座の手続きで本人を確かめるやり方について、改正案を2つ出しました。書類を偽造してなりすますのに使われやすいやり方を、外す案です。マイナンバーと口座をひも付ける制度と、公金を受け取る口座を登録する制度の規則で、どちらも2027年4月1日から変える予定です。
外れるやり方には、金融機関のソフトウェアで撮った顔と本人確認書類の画像を送るものや、書類の写しを送るものが入ります。意見の締め切りは12月11日です。
同じ日付は、金融庁が10月9日に出した注意喚起にも出てきます。犯罪収益移転防止法の規則でも、2027年4月1日からは免許証などの書類の画像を送ってもらうやり方をやめ、ICチップの情報を読み取る形に原則として一本にする、というものです。金融庁はそのうえで、その日を待たずに動くよう、金融機関などに求めました。
この規則の改正案を募ったときの題には「なりすまし等のリスクの高い本人特定事項の確認方法の廃止等」とあり、デジタル庁が今回書いた趣旨とほぼ同じ言い方です。だから、2つの口座の制度も同じ日にそろえる案とみられます。
変わるのは金融機関の側のやり方なので、社員が給与の振込先を会社に届けるような、社内の手続きには関係しません。口座を開くときにどう変わるかはベンチャー・スピリット!の記事で、本人確認書類の画像を持っている会社が見直すことは、金融庁の要請の記事に手順があります。
IPAは同じ12日、自治体向けに「チェックインシステム導入ガイドライン」と「チェックインシステム標準仕様書」(どちらもVer1.0)を公開しました。能登半島地震の教訓から生まれた仕組みで、住民は店や集会所に置かれたQRコードをスマートフォンで読み取り、チェックインします。災害のときには、避難所の外で過ごす人の居場所をつかむのに使う想定です。
ガイドラインが勧める形では、協力する施設はQRコードの掲示物を置くだけで、システムの運用や問い合わせへの対応は自治体が受け持ちます。石川県では、人の出入りの多い生活関係の施設などに協力を頼み、700か所を超える施設が集まりました。
店の情シスに回ってくる仕事は、ほとんどないでしょう。気になるとすれば、掲示物のQRコードが別のものに貼り替えられたときに、だれが気づくかです。ガイドラインと標準仕様書を見た範囲では、施設に管理を求めない形で、貼り替えへの備えは話題に入っていません。協力を頼まれたら、掲示物を見回る人を自治体に聞いておくと、店の人が迷わずに済みます。
影響するかは、機器の置き場所と製品で決まる
Airターミナル6の脆弱性そのものは、利用者の操作なしで修正が入ります。それでも確認しておきたい会社は、次のとおりです。
- Airターミナル6を、来客の手が届くレジ横や受付に置いている店や事務所。管理画面のパスワードとWi-Fiの暗号キーが初期値のままなら、シールを読んだ人は両方を使えます。
- 来客にWi-Fiを開放し、店の端末と同じSSID1につながせている会社。
- Airターミナル2〜5を、管理画面のパスワードが「user」のまま使っている会社。今回のJVNの対象には入っていないものの、パスワードは利用者共通で、Wi-Fiの暗号キーも底面のラベルにあります。
- トレンドマイクロの製品を使う会社。DDIはCPを当てたか、Deep Discovery AnalyzerとEmail InspectorはActiveUpdateで直ったかを見ます。Vision One Container Securityは、まだ修正を待つ側です。
Airターミナルの件で確かめることがないのは、SoftBank Airを使っていない会社と、機器を社員しか入れない部屋に置いてパスワードも変えてある会社です。口座の本人確認の改正案で社内の作業が増える会社は、金融機関の手続きを受け持つところに限られます。チェックインシステムも、自治体から協力を頼まれた店が掲示物を置くだけです。
店のAirターミナルで確認すること
- 店や支店の回線の台帳で、SoftBank Airを使っている拠点と機種を洗い出します。台帳に機種がなければ、店の人に本体の写真を送ってもらいます。
- Airターミナル6なら、セットアップメニューの[ログインパスワード変更]で、ラベルと違うパスワードにします。設定を初期化するとラベルの値に戻るので、初期化した日は台帳にも残します。
- 来客にWi-Fiを使わせている店では、SSID2を有効にし、暗号化の方式と暗号キーも決めてから来客をそちらにつなぎます。SSID1の暗号キーも初期値から変えます。
- Airターミナル2〜5で管理画面のパスワードが「user」のままなら、同じ手順で変えます。
- 変えたパスワードは店の機器に貼らず、情シスの台帳で持ちます。
急ぐ順でいえば、トレンドマイクロのDDIとContainer Securityを使う会社の確認が今日。Airターミナルのパスワードは、次に店を回るときまでで足ります。口座の本人確認は、12月11日の締め切りまで様子見でよいでしょう。
ソフトバンクが配ったのは修正済みのファームウェアで、本体のシールに刷られた文字は、店に届いた日のままです。修正の知らせを機に、レジ横の機器を一度裏返してみる。店の人と一緒にそこを見ておけば、次に管理画面の脆弱性が出た朝も、慌てずに済むはずです。