NVIDIAは2026年10月21日、処理中のモデルやデータを保護する機密計算の対応基盤拡大を発表しました。新たな導入形態「Confidential Bare Metal」は、第三者の専用インフラで機密性の高い処理を行う先端モデル開発者が対象です。同社によると、外部の基盤を使いながら、モデルとデータの管理権を保持できます。
第三者基盤で独自のソフトウェア構成を運用
Confidential Bare Metalでは、ホストを含む独自のソフトウェア構成を運用できます。対象となるのは、第三者のクラウド、ネオクラウド、企業インフラです。外部の設備を利用する場合に、モデルやデータの管理と、自社で必要とする実行環境をどう両立するかが確認点になります。
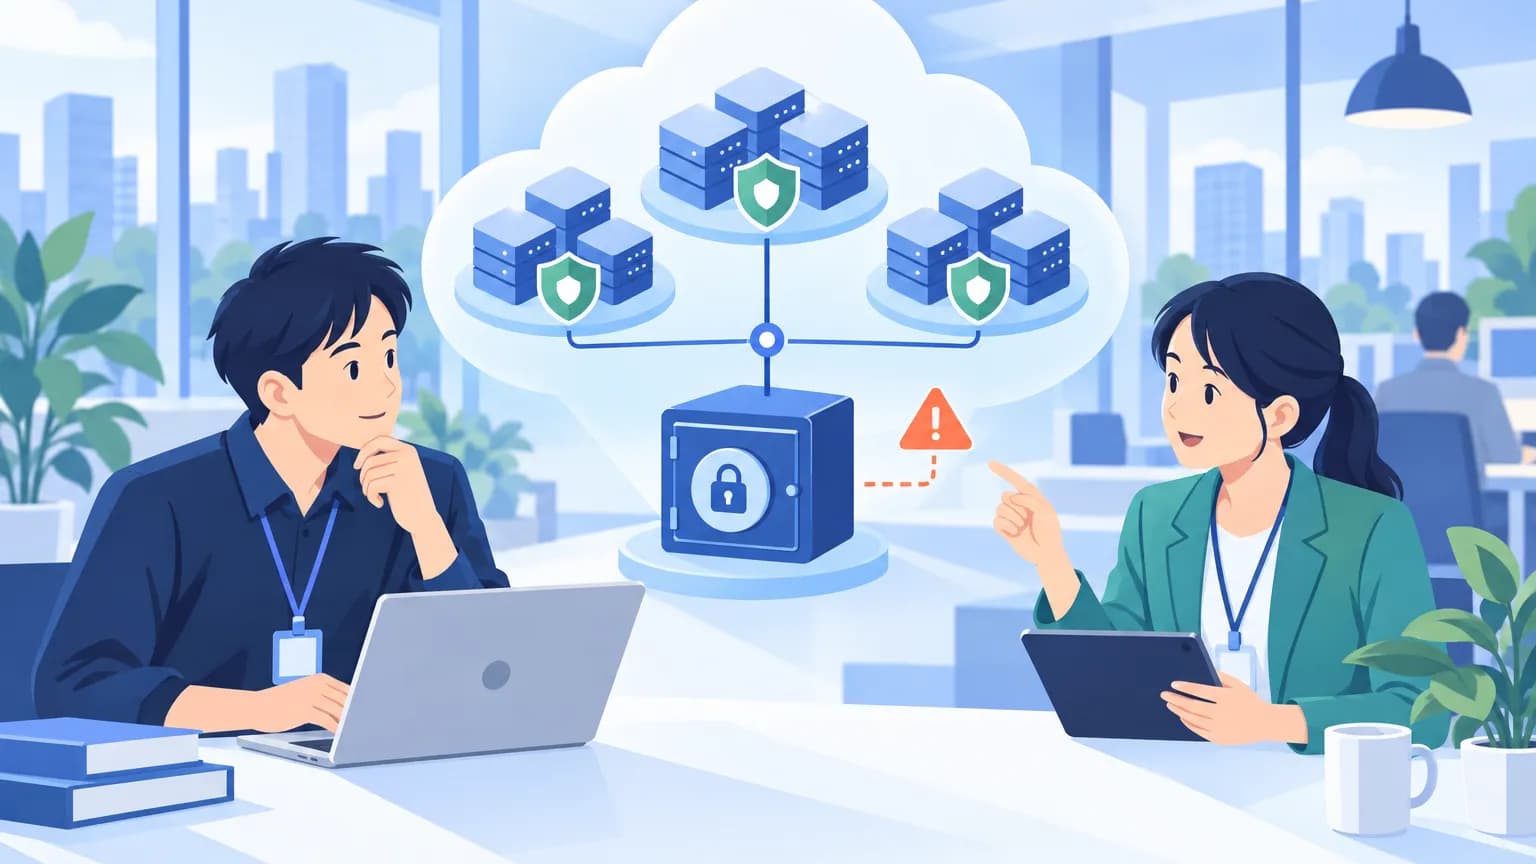
NVIDIAによると、新しい制御は通信中のデータを保護します。加えて、基盤の完全性を測定し、ハードウェアでアクセスを制限します。単に対応製品名を見るだけでなく、自社が守りたい情報と、これらの制御が保護する範囲を照合する必要があります。
導入形態は、専用の物理サーバーを使うベアメタル、コンテナーを管理するKubernetes、仮想化環境向けの3種類です。Kubernetes向けには「Confidential Containers」、仮想化環境向けには「Confidential Virtual Machines」を用意します。
対応基盤を拡大、統合予定のサービスも
新たな対応対象には、NVIDIA Grace Blackwell NVL72と、x86ベースのNVIDIA HGX Rubin NVL8、NVIDIA DGX Rubin NVL8が含まれます。対応事業者にはGoogle Cloud、Microsoft Azure Infrastructureが挙がっています。
Google Cloudは、NVIDIA GB300 NVL72システムを搭載するA4X Maxインスタンスに、新方式の対応を拡大します。Cisco、Dell Technologies、HPE、Lenovoなども認定システムで対応予定です。
Cohereは、Cohere Model Vaultに新方式を統合する予定です。同社は、実行中のメモリーや相互接続上のモデルとデータを保護するとしています。また、NVIDIA DSX OSは機密計算の全モードに対応予定です。この統合は、AI工場を構築するクラウド事業者向けの参照構成となる予定です。
日本での提供は発表には書かれていません。国内での提供時期、日本語対応、日本向け価格、利用できるリージョンについても記載がありません。対応予定とされた製品や統合を、すでに利用できるものとして調達計画に組み込まないよう、個別の確認が必要です。
影響する会社・しない会社
- 影響する: 第三者の専用インフラで機密性の高い処理を行う先端モデル開発者です。モデルとデータの管理権を保持しつつ、独自のソフトウェア構成を運用するための選択肢になります。
- 影響する: A4X Maxや、今回対応対象となったNVIDIAの基盤を利用・検討する会社です。機密計算を導入条件に含める場合は、利用する構成での対応状況を確認する必要があります。
- 影響する: AI工場を構築するクラウド事業者です。NVIDIA DSX OSとの統合が参照構成となる予定で、基盤設計の検討事項になります。
- 影響しない: 挙げられた基盤や導入形態を使わない会社への直接の変更案内はありません。ただし、影響しない製品・版の一覧や、既存環境の設定変更が不要となる条件は発表には書かれていません。
情シスが今日やること
具体的な管理画面の操作方法や導入期限は発表には書かれていません。まずは設定変更ではなく、次の順で利用条件を整理するのがよいでしょう。
- 今日、利用環境を棚卸しする。 社内の基盤台帳や契約資料で、利用事業者、インスタンス名、搭載システムを確認します。ベアメタル、Kubernetes、仮想化のどの形態を使うかも記録します。
- 検証の前に、保護したい情報を明確にする。 モデル開発担当とセキュリティ担当に、実行中のメモリー、相互接続、通信中のデータのうち、何を守る必要があるか確認します。ホストを含む独自構成が必要かも整理します。
- 調達判断の前に、提供事業者へ問い合わせる。 自社の構成で利用できるか、提供済みか予定段階か、日本のリージョンと価格はどうかを確認します。管理画面での有効化手順や必要な設定も、この段階で入手します。
- 回答を得たら、開発部門と調達担当に共有する。 確認済みの条件と未確認事項を分け、Cohereや認定システムなどの対応予定を、利用可能な機能と混同しないようにします。