遠隔操作ソフト「AnyDesk」のLinux 版に、認証 なしで遠隔からコードを実行されるおそれのある深刻な脆弱性 (CVE-2026-109390)が明らかになりました。CVSSは10点満点中9.8で、重要度は最も高い「Critical(緊急)」です。
AnyDeskは、離れた場所のパソコンを操作する遠隔操作のソフトです。保守や社内のサポートで使われます。この記事は、CVEの記録、AnyDeskの公式の更新履歴、CISA のカタログで確かめた内容をまとめます。攻撃の手順や実証コードの中身は扱いません。
脆弱性の中身(公式の記録)
項目
内容
CVE番号
CVE-2026-109390(採番はMITRE)
種類
ヒープベースのバッファオーバーフロー(CWE-130 長さパラメータの不整合の不適切な処理)
原因
セッション通信のパケットで、データ長の値を検証せずに処理する
影響
認証なしで、遠隔からコードを実行されるおそれ。デスクトップ操作の承認の前に起こりうる
CVSS 3.1
9.8(Critical)。ネットワークから・条件は低く・認証は不要・利用者の操作も不要
対象
AnyDeskのLinux版 8.0.0以上8.0.3未満(CVEの記録)
修正版
8.0.3(Linux版・2026年6月23日)以降
CVEの記録は、影響を次のように書いています。
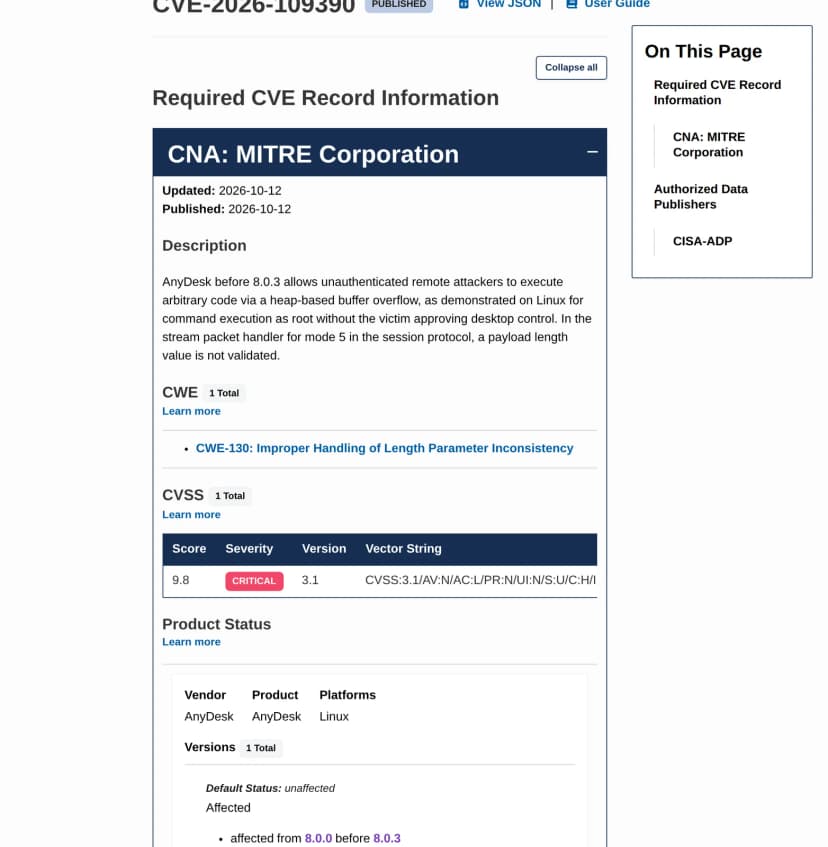
AnyDesk before 8.0.3 allows unauthenticated remote attackers to execute arbitrary code via a heap-based buffer overflow, as demonstrated on Linux for command execution as root without the victim approving desktop control.
出典: CVE Program「CVE-2026-109390」
認証なし(相手がデスクトップ操作を承認する前)で、遠隔からコードを実行されるおそれがある、という意味です。Linuxでは、AnyDeskのサービスがroot(管理者)権限で動くため、悪用されるとroot権限でのコマンド実行になりうる、と記録は説明しています。
CVE-2026-109390の記録。CVSS 9.8・Critical、対象はLinux版8.0.3未満 出典: CVE Program(登録元 MITRE) (引用) 6月に修正済み、更新履歴は「クラッシュの修正」とだけ
AnyDeskの公式の更新履歴では、Linux版の8.0.3(2026年6月23日)に「クラッシュにつながるバグを修正」とだけ書かれています。セキュリティ の修正やCVE番号は、当時は記載されていませんでした。その後もLinux版は更新され、8.0.4(6月30日)、8.1.0(9月23日)が出ています。
版の番号だけでは「この脆弱性が直っているか」を見分けにくい状況でした。いまは、Linux版が8.0.3以降なら、この脆弱性は修正されています。
実証コードが公開されている
2026年10月8日に、脆弱性を見つけた研究者が実証コード(PoC)を公開しました。CISAは、この脆弱性の評価(SSVC)で、悪用の状況を「PoC(実証コードあり)」、自動化を「yes」、技術的な影響を「total(全面的)」としています(2026年10月12日)。
実際に攻撃に使われたという公式の報告はありません。CISAの「悪用が確認された脆弱性の一覧(KEV)」にも、2026年10月13日に確かめた時点(2026.10.08版)で載っていません。
公開された実証は、Linux版でAnyDeskのサービスが直接届く環境を対象にしています。研究者は、同じ経路がAnyDeskのリレー接続(中継サーバー経由の接続)でも届くとしています。外から直接つながる構成でなくても、注意が必要です。
影響する会社・しない会社
影響する: AnyDeskのLinux版を、8.0.3より前の版で使っている会社。サーバー、キオスク端末、一部の業務用Linux機の遠隔保守で使われていることがあります。
影響する(確認が要る): 保守業者や委託先が、御社のLinux機にAnyDeskを入れて遠隔保守している会社。版は、運用している相手に聞かないと分かりません。
影響しない(この件では): AnyDeskのWindows版・macOS版。CVEの記録は、対象をLinux版としています。ただし、ほかの脆弱性がないことを保証するものではありません。
影響しない: AnyDeskを使っていない会社。
情シスが今日やること
AnyDeskを使っているかを洗い出す。 とくにLinuxのサーバー・端末・キオスクで、遠隔保守に使っていないかを、委託先にも聞きます。Linux版の版を確かめる。 8.0.3より前なら対象です。最新版(8.1.0・2026年9月23日)へ更新します。更新の手順と日程は、配布元や保守業者に確認します。外から届く範囲を絞る。 AnyDeskのサービスが、インターネットから直接届く状態かを確かめ、必要な相手だけに絞ります。使っていないなら、無効化・アンインストールします(編集部の補足)。保守業者に確認する。 下の聞き方を使います。記録を残す。 確認した端末・版・更新した日を、資産台帳に残します。
保守業者・委託先への聞き方(編集部の整理)
次の聞き方は、編集部が告知の内容から整理したものです。文書で返してもらいます。
御社のどのLinux機にAnyDeskが入っていて、いまの版は何か
8.0.3より前の版はあるか。あれば、いつ更新するか
AnyDeskのサービスが、インターネットから直接届く状態か。リレー接続を使っているか
使っていないAnyDeskを、止める・消すことはできるか
書かれていないこと
実際に悪用された、という報告。公式にも、CISAのKEVにもありません(2026年10月13日時点)
Windows版・macOS版が同じ問題を持つか。CVEの記録は、対象をLinux版のみとしています
日本の会社での被害
攻撃の手順や、実証コードの中身。この記事では扱いません