オープンソース のAIコーディングエージェント「OpenCode」の運営元は2026年10月17日、OpenCode Consoleでセキュリティ 侵害があったと、公式のXで公表しました。影響を受けたのは、外部のプロバイダーを連携していた利用者の一部で、Consoleの利用者全体の1.4%です。会社のAPIキー を登録していた場合は、キーの失効と作り直しが要ります。
何が起きたのか
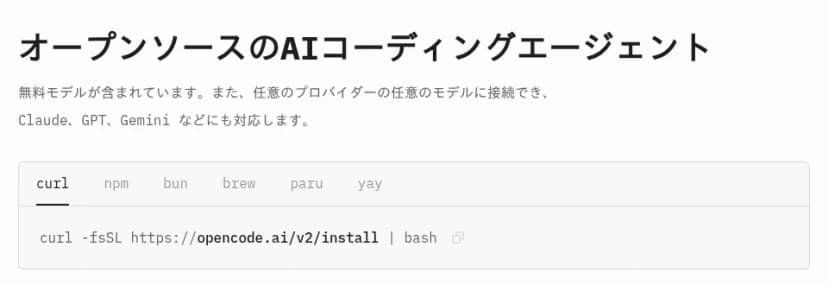
OpenCodeは、プログラムを書く作業をAIに手伝わせる道具です。公式サイトは、無料のモデルが含まれ、いろいろなプロバイダーのモデルにつなげられると説明しています。
OpenCodeの公式サイト。オープンソースのAIコーディングエージェントと説明している 出典: OpenCode(公式サイト) (引用) 運営元は10月17日、Xに次の投稿をしました。
We had a security breach last night related to a large scale distillation attack that impacted 1.4% of OpenCode Console users We have notified them all this morning via email. If you did not get an email you were not impacted, it was a subset of users who had external providers…
出典: OpenCode(@opencode)のXの投稿
前の晩にセキュリティ侵害があり、Consoleの利用者の1.4%に影響した、という内容です。影響した利用者には、すでにメール で知らせたとしています。メールが届いていない人は影響を受けていない、影響したのは外部のプロバイダーを連携していた利用者の一部だ、と説明しています。
投稿は、侵害が「大規模な蒸留(distillation)攻撃」に関わるものだとしています。蒸留は一般に、あるAIのモデルの出力を大量に集めて、別のモデルの学習に使うことを指します。ただし、投稿は具体的な手口や、どの情報に触れられたかまでは説明していません。
報道が伝えるメールの中身
ドイツのNotebookcheckは、利用者に届いたメールの内容を伝えています。報道によると、運営元は、廃止を進めていた古いシステムに不正なアクセスがあったと説明しました。利用者がワークスペースに保存していたOpenAIやAnthropic などのAPIキーが、漏れた可能性があるとしています。
このメールの内容は、10月18日時点で、運営元の公開のページでは確かめられていません。報道も1社だけのため、ここでは報道の内容として紹介するにとどめます。
OpenCode Consoleとは
OpenCodeの公式の文書によると、OpenCode Consoleは、OpenCodeのチームが試したモデルの一覧を、クレジットを入れてAPIキーで使える仕組みです。使い方は、Consoleにサインインして支払い情報とクレジットを入れ、発行されたAPIキーをOpenCodeに登録します。
文書は、Consoleを使うかどうかは任意で、ほかのプロバイダーを使ってもよいとしています。つまり、OpenCodeの利用者がみなConsoleを使っているわけではありません。今回の公表の対象は、Consoleの利用者のうち、外部のプロバイダーを連携していた人です。
影響する会社・しない会社
影響する: OpenCode Consoleを使い、外部のプロバイダー(AIの各社のAPIキーなど)を連携していた人と会社。運営元からメールが届いた人は、影響を受けた側です
影響する: 社員が個人のアカウントで、会社のAPIキーをOpenCode Consoleに登録している会社。会社の側が把握していないことがあります
影響しない: 運営元のメールが届いていない利用者。運営元は、影響はないと説明しています
影響しない: OpenCodeを手元のパソコンで動かすだけで、Consoleを使っていない人。今回の公表の対象(Consoleの利用者)に入りません
情シスが今日やること
使っているかを確かめる。 開発部門に、OpenCodeとOpenCode Consoleを使っているか、運営元からメールを受け取っていないかを聞きます。個人のアカウントで会社のキーを使っていないかも確かめます。連携していたキーを失効させて作り直す。 メールを受け取った、またはConsoleに会社のキーを登録していた場合は、各社の管理画面でそのキーを失効させ、新しいキーを作ります。Anthropicの公式の案内は、漏れた疑いがあるキーはすぐに失効させ、新しいキーは秘密の情報を管理する仕組みに保存し、ソースコードの管理には置かないよう勧めています。使用量と請求を確かめる。 各社の管理画面で、10月17日の前後に見覚えのない利用や請求がないかを見ます。あれば、各社のサポートに相談します。上限を決めておく。 管理画面で使える場合は、APIの使用量や予算の上限を設定し、急に増えたときに気づけるようにします(編集部の補足)。外部の道具にキーを預ける決まりを作る。 会社のAPIキーを外部のサービスに登録するときは、届け出と、用途ごとのキーの分け方を決めておきます(編集部の補足)。
AIの道具は、各社のAPIキーを預けて使うものが増えています。キーは、預けた先が侵害されれば一緒に危うくなります。どの道具に、どのキーを預けているかを一覧にしておくと、今回のような公表があったときに、すぐに失効させる範囲が分かります。