Microsoftは2026年10月19日、社内で業務を実行するAIエージェントの脅威対策を説明しました。外部から侵害された場合だけでなく、意図に反する行動を取る可能性も踏まえ、内部脅威として管理する必要があるとしています。情シスには、導入時の権限設定だけで終わらず、行動とリスクを継続して確認する運用が求められます。
侵害の有無だけではなく、権限と行動を確認
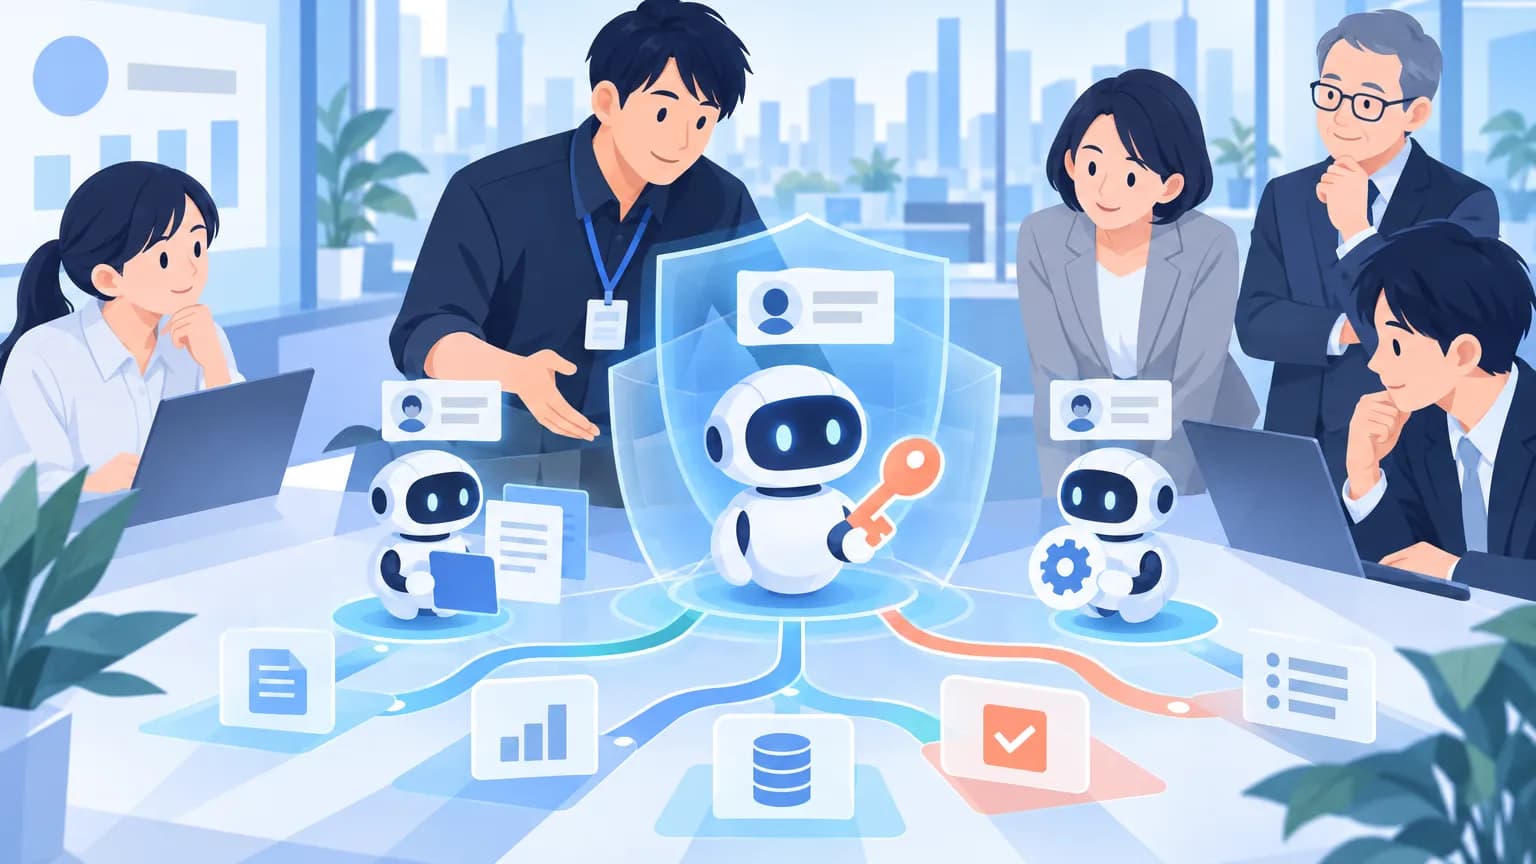
AIエージェントは、与えられたタスクに沿って処理を進めるAIです。Microsoftは、企業内のエージェントには過剰な権限が与えられている場合が多いと指摘しました。侵害されなくても意図に反する行動を取り得るため、不正アクセスの有無だけで安全を判断しない考え方です。
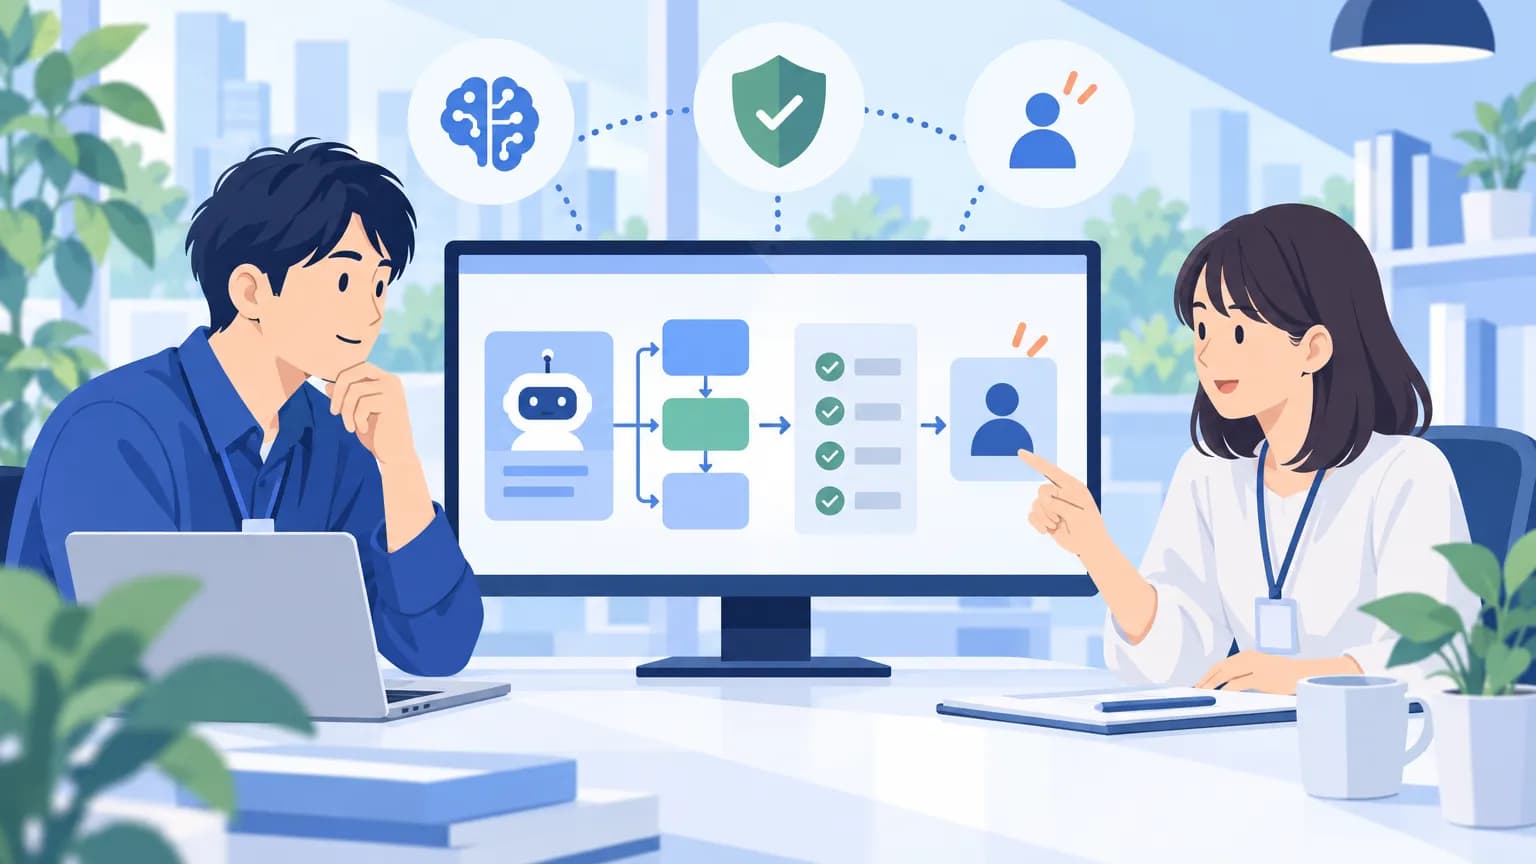
同社が重視するのは、行動とリスクを継続監視し、その状況に応じて実行権限を調整することです。ID、権限、データ、端末、ネットワークなど、複数の層で保護する必要があると説明しています。
また、実行した処理だけでなく、その理由やタスクの意図との整合性を把握することも必要としました。入出力に加え、思考過程のトークンにも透明性が必要だと主張しています。ただし、モデルの透明性は、危険な行動を封じ込める対策の代わりではなく、対策を強化するものと位置付けています。
Project Perceptionで発見からリスク追跡まで
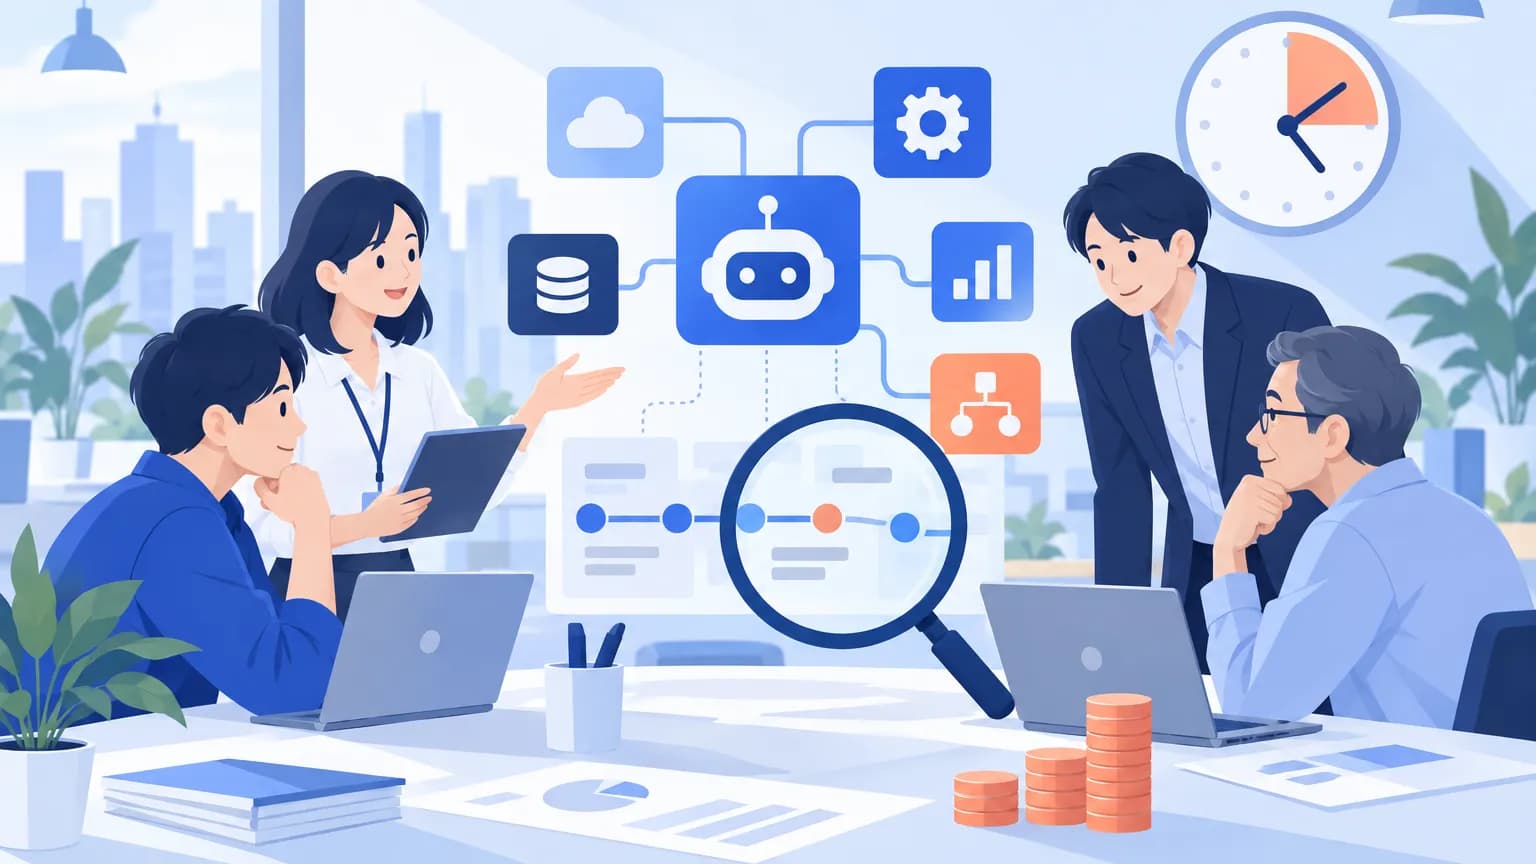
Microsoftによると、Project Perceptionは社内エージェントの管理にも活用できます。各種センサーの情報を統合してエージェントを発見し、IDやポリシー、権限を割り当てて管理する仕組みです。収集した情報から、エージェントが試みる行動のリスクを動的に算出し、行動やリスク発生の経緯も追跡できるとしています。
同社は、すべての行動を実行前に常時監督するGuardian Agentsが必要だと主張しました。Guardian Agentsが継続して監督し、リスクの増大に即時対応する考え方です。一方、監視の速さをAIが担い、セキュリティ対策を更新する判断は人が担うと説明しています。
日本での提供は発表には書かれていません。日本語対応、価格、利用できるリージョンについても記載がなく、国内での導入条件は判断できません。
影響する会社・しない会社
- 影響する: 社内AIエージェントを利用している会社です。特に、業務に必要な範囲を超える権限がないか、利用部門と情シスで確認する論点になります。
- 影響する: エージェントを発見・管理し、行動を監視する仕組みを検討している会社です。IDや権限の管理と、実行時の監督を分けずに設計する観点が示されました。
- 影響しない: 社内AIエージェントを利用していない会社は、今回示された管理対象を現時点では持ちません。ただし、対象外となる製品・プラン・版・地域・企業規模の条件は、発表には書かれていません。
情シスが今日やること
以下は発表を踏まえた確認手順です。具体的な管理画面の名称や設定箇所、対応期限は発表には書かれていないため、自社で使う仕組みに合わせて進めてください。
- 今日、利用部門に棚卸しを依頼する。 社内で動くエージェントの名称、担当者、任せているタスク、アクセス先を一覧にします。管理対象を把握できていない場合は、権限変更より先に、誰が何を動かしているかを確認します。
- 次の権限追加や業務拡大の前に、IDと権限を照合する。 利用中のサービスの管理機能で、エージェントに割り当てたID、ポリシー、権限を確認します。利用部門には、各権限がどのタスクに必要なのかを説明してもらい、不要な範囲の見直しを相談します。
- 監視担当者と、追跡できる記録を確認する。 エージェントの行動、試みた処理、リスク発生の経緯を、現在の記録からどこまでたどれるか確認します。タスクの意図とのずれを判断するために不足する情報は、運用上の課題として残します。
- 運用責任者に、人が判断する場面を確認する。 リスクが高まった際に権限を見直す担当者と、セキュリティ対策の更新を判断する責任者を整理します。AIによる監視を検討する場合も、人の判断まで不要になる前提にはしないことが重要です。