本文へ移動
情シスのミカタ
ニュース約5分で読めます

Docker Desktop for WindowsのCVE-2026-106581、4.92.0以降へ更新を

Docker Desktop for Windowsの4.92.0より前に、インストーラーの-packageで渡されたパッケージの署名を確認しない脆弱性CVE-2026-106581が見つかりました。NVD・Docker・BSIの資料で確かめられたことと、情シスの確認手順をまとめます。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Docker Desktop for WindowsのCVE-2026-106581、4.92.0以降へ更新を

この記事のまとめ

  • Docker Desktop for Windowsの4.92.0より前に、インストーラーの-packageで渡されたパッケージの署名を確認しない脆弱性CVE-2026-106581があります。
  • NVDの説明では、攻撃には細工したパッケージを渡すことと、利用者がUACの確認を承認することが要ります。成功するとLocalSystemの権限で動きます。
  • Dockerが付けたCVSS 4.0は7.3です。ドイツのBSIは10月11日(UTC)付で、深刻度「hoch」(高)の注意情報を出しました。
  • 確かめた資料には、悪用の報告は書かれていません。入っている版を調べ、4.92.0以降(最新は4.94.0)へ更新します。
こんな方に#30代#40代#50代実務

Docker Desktop for Windowsの4.92.0より前に、インストーラーの「-package」で渡されたパッケージの署名を確認しない脆弱性CVE-2026-106581があります。2026年10月9日にNVDに載り、ドイツのBSI(CERT-Bund)が10月11日(UTC)付で注意情報WID-SEC-2026-3851(深刻度「hoch」=高)を出しました。

開発者のWindows PCにDocker Desktopを入れている会社は、版を調べ、4.92.0以降へ更新します。

公式の資料で確かめられたこと

項目 内容 出どころ
脆弱性 CVE-2026-106581。署名の検証の不備(CWE-347) NVD、GitHub
対象 Docker Desktop for Windowsの4.92.0より前 NVD、BSI
修正版 4.92.0(2026年9月21日公開)。最新は4.94.0(10月5日公開) Dockerのリリースノート
攻撃の条件 細工したパッケージを渡せる攻撃者が、利用者にDockerの署名が付いたUACの確認を承認させる NVD
起きること 攻撃者が用意したインストーラーの処理が、LocalSystemの権限で動く NVD
深刻度 CVSS 4.0で7.3(Dockerの値。攻撃元区分はローカル)。BSIは「hoch」(BSIの評価) NVD、BSI
公開日 2026年10月9日(NVD・GitHub) NVD、GitHub
悪用の状況 資料に書かれていない。NVDのCISAの評価は、悪用「none」 NVD

NVDの説明の原文は次のとおりです。

Before 4.92.0, Docker Desktop for Windows did not verify the signature of a package supplied to Docker Desktop Installer.exe install -package. An attacker able to provide a crafted package and convince a user to approve the Docker-signed UAC prompt could execute attacker-controlled installer actions as LocalSystem.

出典: NVD「CVE-2026-106581」

UACは、Windowsで管理者の権限が要る操作の前に出る確認画面です。NVDの説明は、この確認画面を利用者が承認することを、攻撃の条件に挙げています。LocalSystemは、Microsoftのドキュメントに「ローカルコンピューター上で広い権限を持つ」アカウントと書かれています。BSIの注意情報は、攻撃を「ローカルの攻撃者が管理者権限で任意のプログラムコードを実行できる」と要約しています。

リリースノートとお知らせには載っているか

2026年10月12日に確認した結果です。

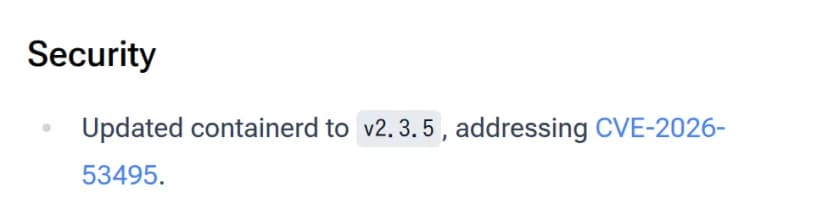
  • リリースノートの4.92.0の節(2026-09-21)に、CVE-2026-106581の記載は見当たりません。Securityの項にあるのは、containerdの更新(CVE-2026-53495)だけです。NVDの参照は、リリースノートの4.92.0の節を指しています。
  • Dockerのセキュリティのお知らせのページに、このCVEはありません。Docker Desktopの項目でいちばん新しいのは、4.86.0のCVE-2026-17106です。
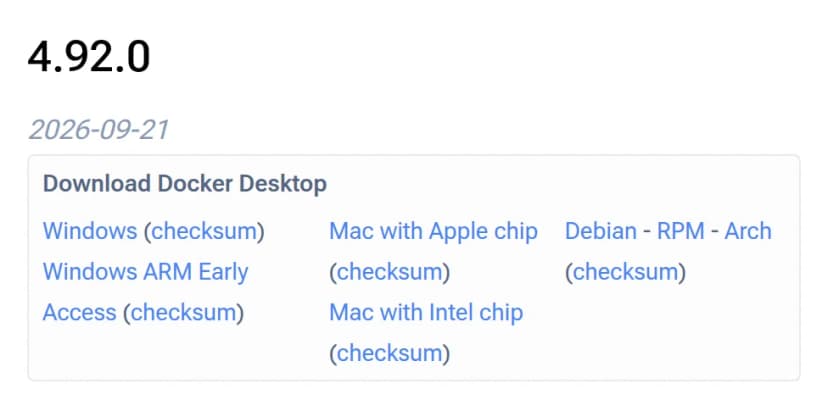
Docker Desktopのリリースノートの4.92.0の見出しと日付2026-09-21、Windows・Mac・Linuxのダウンロードのリンク欄
Dockerのリリースノート。4.92.0の見出しと公開日2026-09-21出典: Docker「Docker Desktop release notes」(引用)
Docker Desktop 4.92.0のリリースノートのSecurityの項。containerdをv2.3.5に更新し、CVE-2026-53495に対処したと書かれている
4.92.0のSecurityの項。載っているのはcontainerdのCVEだけ出典: Docker「Docker Desktop release notes」(引用)

NVDの記載は「4.92.0より前」で、リリースノートに修正の説明がない以上、4.92.0のどの変更が修正にあたるかは、確かめた資料からは分かりません。

書かれていないこと

次の点は、確かめた資料には書かれていません。この記事でも書きません。

  • 悪用された事例や、攻撃を観測したという報告
  • 細工したパッケージが、どのように利用者の手元へ届くのか
  • Mac版・Linux版への影響(NVDの説明とBSIの対象OSは、Windows)
  • Docker側の、この問題についての案内や回避策

Dockerの公式ドキュメントのWindowsのインストールのページには、インストーラーの「install」のフラグの一覧がありますが、「-package」の説明は見当たりません。
影響する会社・しない会社

  • 影響する: 社員や開発者のWindows PCに、4.92.0より前のDocker Desktopを入れている会社。
  • 影響する(確認が要る): 開発者が自分で入れていて、会社が版を把握していない会社。ひとり情シスの会社で起こりやすい形です。
  • 影響しない: すべてのWindows PCのDocker Desktopが4.92.0以降の会社。
  • 影響しない(この件では): MacやLinuxだけでDocker Desktopを使う会社。NVDの説明とBSIの対象はWindowsです。
  • 影響しない: Docker Desktopを使っていない会社。サーバー上のDocker Engineは、この記事の対象外です。

情シスが今日やること

  1. Docker Desktopが入っているWindows PCと版を洗い出す。端末管理(MDM)を使っている会社は、そこから探します。Dockerのドキュメントには、MDMでDocker Desktopの台数と版を調べられると書かれています。使っていない会社は、開発者に版を申告してもらいます。Windowsの「設定」の「アプリ」の一覧にも版が出ます(編集部の補足)
  2. 4.92.0より前の版は、4.92.0以降へ更新する。更新するなら、最新の4.94.0が目安です。4.94.0のリリースノートには、4.92.0で入った不具合(WSL連携の起動失敗)を直したと書かれています。更新の前に、業務で使うコンテナのデータの控えを開発者に確認します
  3. 「このパッケージを入れて」と渡されたインストーラーや更新ファイルを、そのまま実行しない。出どころが公式の配布元か、社内の担当者から渡されたものかを確かめます。コマンドで「install -package」を付けて動かす指示にも注意します
  4. UACの確認画面は、自分が始めた操作のときだけ承認する。身に覚えがないのに出たときは承認せず、情シスに連絡するよう、開発者へ伝えます
  5. 今後のため、Docker Desktopの更新の担当を決める。Dockerの設定画面には「Automatically check for updates」(更新の通知)と「Always download updates」(更新の自動ダウンロード)があります。後者は初期値が無効です

3と4は、NVDが書く攻撃の条件(細工したパッケージ・UACの承認)から導いた、編集部の対策です。Dockerが示した手順ではありません。

資産の台帳に版を残すときは、次のテンプレを使えます。

Windows自体の脆弱性は、Windows 2026年9月公開の3脆弱性CVE-2026-71343ほか、KBと確認手順で整理しています。

よくある質問

Qリモートから攻撃されるのですか?

ANVDの説明は、攻撃者が細工したパッケージを渡し、利用者がDockerの署名が付いたUACの確認を承認することを条件にしています。Dockerが付けたCVSS 4.0の攻撃元区分も「ローカル」です。インターネットから直接攻撃できるとは、確かめた資料に書かれていません。

QMacやLinuxのDocker Desktopも更新が必要ですか?

ANVDの説明と対象の記載、BSIの対象OSは、いずれもWindowsです。MacやLinux版が影響を受けるとは、確かめた資料に書かれていません。

Q悪用されていますか?

A悪用の報告は、NVD・Dockerのリリースノートとお知らせ・BSIの注意情報・GitHubのアドバイザリのいずれにも書かれていません。NVDに載るCISAの評価(SSVC)も、悪用は「none」(確認なし)です(2026年10月9日時点)。

QDockerの公式のお知らせに載っていますか?

A2026年10月12日に確認した時点で、Dockerのセキュリティのお知らせのページにこのCVEはありません。4.92.0のリリースノートのSecurityの項も、書かれているのはcontainerdのCVE-2026-53495だけです。一方、NVDの参照にはリリースノートの4.92.0の節が挙がっています。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月12日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします