Let's Encryptは、無料でWebサイトのSSL/TLS証明書(通信を暗号にし、サイトの持ち主を示す電子的な証明書)を出している認証局です。2026年10月7日の公式ブログで、2027年2月10日から証明書の有効期間の既定を64日にすると発表しました。いまは90日です。
更新が自動で動いていて、使っているソフトがARI(認証局が更新の時期をソフトに伝える仕組み)に対応していれば、準備はできているはずだと公式は書いています。ただし、更新のタイミングを日数で固定している場合や、手作業で入れ替えている機器がある場合は、2027年2月までに確かめておく必要があります。
SSL/TLS証明書の業界全体の短縮の日程(47日まで)は、SSL/TLS証明書の有効期間が47日に 2029年までの日程と今やる準備にまとめています。この記事は、Let's Encryptの利用者が2027年2月までに確かめることに絞ります。
公式の資料で確かめられたこと
| 項目 |
内容 |
出どころ |
| 64日になる日 |
2027年2月10日。この日以降に発行・更新する証明書から |
2026年10月7日のブログ |
| 対象 |
既定のままの利用者。より短い期間(45日・6日)を選んでいる人は、その期間 |
同上 |
| 最後の90日の証明書 |
2027年5月11日に期限を迎える見込み |
同上 |
| すでに発行した証明書 |
失効させない |
同上 |
| ステージング環境 |
2026年10月14日から64日の証明書を出す |
同上 |
| 認証の再利用期間 |
30日から10日へ。2028年には7時間へ |
同上 |
| ACMEのアドレス・証明書の発行元 |
変わらない |
同上 |
| レート制限 |
変わらない |
同上 |
| 2028年の予定 |
既定の期間を45日にする(2028年2月16日・2025年12月の発表) |
2025年12月2日のブログ |
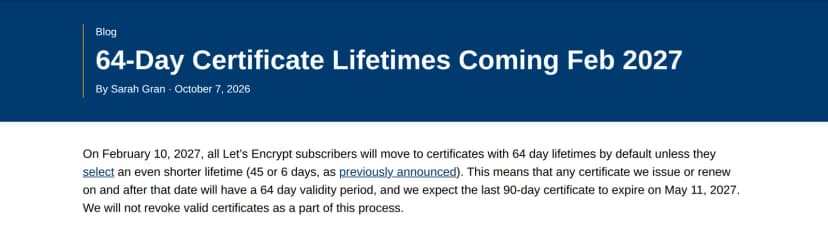 公式ブログの題と冒頭の段落出典: Let's Encrypt「64-Day Certificate Lifetimes Coming Feb 2027」(引用)
上の図は、公式ブログの題と冒頭の段落です。64日の証明書が既定になる日、より短い45日・6日を選べること、最後の90日の証明書の期限、失効しないことが書かれています。
2025年12月の発表では、既定のプロファイル(証明書の作り方の設定)「classic」が、2027年2月10日に64日の証明書と10日の認証の再利用期間になる、と書かれています。2028年2月16日には、45日の証明書と7時間の再利用期間になります。
書かれていないこと
次の点は、2026年10月12日に確認した公式の資料には書かれていません。この記事でも書きません。
- 各ACMEクライアントやレンタルサーバー、機器のARIの対応状況
- 2027年2月10日の何時から切り替わるか
- 64日になった証明書に、更新の通知メールが届くかどうか
影響する会社・しない会社
- 影響する: 自社サイト・社内システム・リバースプロキシ・NASなどで、Let's Encryptの証明書を既定のまま使っている会社。2027年2月10日以降の更新から64日になります。
- 影響する: 更新を「期限のN日前」などの日数で固定して書いている会社(cron、ラッパースクリプト、手順書)。公式は、有効期間の約3分の2で更新する形に直すよう書いています。
- 影響する: 証明書を手作業で入れ替えている機器がある会社。公式の2025年12月のブログは、手作業の更新は、期間が短くなると回数が増えるため勧めないと書いています。
- 影響しにくい: 更新の自動化が動いていて、クライアントがARIに対応している会社。公式は、この場合は準備ができているはずだと書いています。
- 影響しない: Let's Encrypt以外の認証局の証明書だけを使っている会社。この発表の対象外です。
- 影響しない: すでに45日や6日のプロファイルを自分で選んでいる会社。選んだ期間が使われます。
レンタルサーバーやクラウドのサービスの管理画面で証明書を自動更新している場合、更新の仕組みは提供元が持っています。そのサービスがLet's Encryptの証明書を使っているか、今回の変更に対応するかは、契約しているサービスの案内で確かめます。
情シスが今日やること
- Let's Encryptの証明書を使っている場所を書き出す。Webサーバー、リバースプロキシ、NAS、VPN装置、メールサーバーなど。自動更新か手作業かを、台帳の列に足す
- 自動更新の場所では、ACMEクライアント(証明書の申し込みと入れ替えを自動で行うソフト)の説明書で、ARIに対応しているかを確かめる
- cron、ラッパースクリプト、手順書を検索し、更新の日数を固定で書いたものを探す。公式が挙げる83・80・60のほか、自社で決めた数字も見る。見つけたら、有効期間の約3分の2で更新する形に直す
- 証明書の期限の監視で、残り日数のしきい値を見直す(次の節)
- ステージング環境(2026年10月14日から64日の証明書を出す)で、更新から入れ替え、再読み込みまでを一度通して試す。手作業の機器は、更新の担当と手順を決める
更新の日数を固定している場合
公式ブログは、更新を期限からの日数で固定して書いている場合は、有効期間の約3分の2で更新するように直すと書いています。この準備は、2028年の既定の45日へのつなぎにもなります。
固定の数字の探し方は、公式が示しています。cron、ラッパースクリプト、手順書の中から、83、80、60のようなよくある数字を検索します。
ここから先は、公式ブログに書かれていない、編集部の補足です。
- 64日の約3分の2は、約43日です。更新が動くのは発行から約43日後で、期限まで約21日残っている計算です
- 「残り30日を切ったら警告」と監視を設定している場合、64日の証明書では、更新が動く前に警告が出る計算になります。しきい値は、更新のタイミングより小さい値にします
- 更新に失敗したことを知らせる仕組みは、期限の監視とは別に用意すると、気づくのが早くなります。公式ブログも、更新に失敗したときの警報を足すよう勧めています
認証の再利用期間が10日になる
認証の再利用期間とは、一度ドメインの管理を確かめたあと、その結果を使って証明書を出せる期間です。公式ブログは、これを30日から10日へ短くし、2028年には7時間にすると書いています。
2029年に、業界のルールで最大の再利用期間が短くなることへの対応であり、発行のたびに一部の確認をやり直す「CAAの再確認」を要らなくするためだと説明しています。公式は、再利用に頼るようクライアントを作っているのでなければ、変更は要らないと書いています。
DNSやファイルの設置など、ドメインの確認に使っている仕組みが、更新のたびに動く状態かどうかは、2027年2月までに一度確かめておくと安心です(編集部の補足)。
ステージング環境で試す
公式ブログは、2026年10月14日からステージング環境で64日の証明書を出すので、本番の変更の前に試すよう勧めています。ステージングのACMEのアドレスは、公式のドキュメントでは次のとおりです。
https://acme-staging-v02.api.letsencrypt.org/directory
ドキュメントによると、ACMEのアカウントは環境ごとに分かれるため、ステージング用のアカウントが別に要ります。Certbotを使う場合は、--test-certか--dry-runで、ステージングを使えるとあります。ほかのクライアントは、それぞれの説明書を見ます。
試すのは、更新から入れ替え、再読み込みまでの流れが通るかどうかです。(編集部の補足)
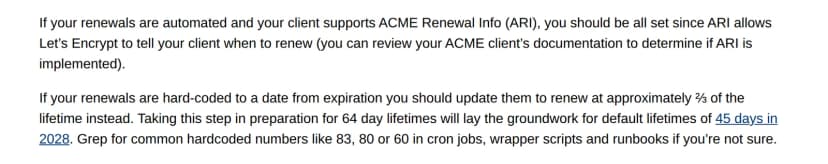 公式ブログの更新についての段落出典: Let's Encrypt「64-Day Certificate Lifetimes Coming Feb 2027」(引用)
上の図は、公式ブログの更新についての段落です。ARIに対応した自動更新なら問題ないこと、固定の日数は約3分の2に直すこと、83・80・60を探すことが書かれています。
手作業で入れ替えている機器
公式の2025年12月のブログは、手作業の更新は勧めないと書いています。期間が短くなると、更新の回数が増えるためです。機器の仕様で自動にできない場合は、更新の担当を2人以上にして、期限の前に知らせが届くようにしておきます(編集部の補足)。