Nettyは、Java で作られたソフトの中で通信を受け持つ、オープンソース の部品です。ドイツの連邦情報セキュリティ 庁(BSI)のCERT-Bundは2026年9月20日、Nettyの脆弱性 23件を注意情報WID-SEC-2026-3477にまとめました。BSIの深刻度は「hoch(高)」です。
10月8日と11日の更新で、IBMのSPSS製品の修正が加わりました。この記事は、BSI、Netty、IBM、GitHub の公式の資料だけで書いています。報道は根拠にしていません。
公式の資料で確かめられたこと
項目
資料の記載
出どころ
注意情報
WID-SEC-2026-3477。初版は9月20日。10月8日と11日にIBMの修正が加わった(第7版)
BSI
深刻度
hoch(高)。BSIが付けたもの
BSI
CVEの数
23件(CVE-2026-93488、93491から93494など)
BSI
対象
Netty 4.1.138.Final未満、4.2.18.Final未満
BSI
攻撃者の想定
遠隔の匿名の攻撃者が、安全対策の回避、データの改ざん、機密情報の漏えい、サービス不能を起こせる
BSI
修正版
4.1.138.Finalと4.2.18.Final(ともに9月9日公開)
Netty
更新の中身
Red Hat、SUSE、openSUSE、IBMの修正情報が順に加わった
BSI
Nettyの公式ニュースは、4.1.138.Finalと4.2.18.Finalを「bug-fix and security release」と呼び、セキュリティの修正を一覧にしています。数えると、4.1.138は27項目、4.2.18は35項目です。
公開時点では、どの項目にもCVE番号が付いていませんでした。Nettyは、CVEの基盤の負荷が大きく、公開に間に合う番号がもらえなかったと書いています。番号なしで公開し、のちにCVEが付いた、という順番です。
23件の中身
BSIの一覧には、GitHubのアドバイザリが17件ぶら下がっています。17件をGitHubのAPIで読み、深刻度を数えました。
深刻度(GitHub)
件数
CVSS
High
11
すべて7.5
Medium
6
5.9が2件、6.5が4件
Critical
0
なし
残りの6件(CVE-2026-93492、93562、93567、93569、93573、93576)は、GitHubの側で読めませんでした。深刻度は数えていません。
17件を、各アドバイザリの題と説明から編集部が分けると、次のとおりです。
メモリや処理を使い切らせる、またはリークさせるもの(9件): SPDY、HTTP/1.1のパイプライン、WebSocket、STOMP、SMTP、Redis、MQTT、HAProxyのプロトコルなど。サービス停止(DoS)の原因になります
HTTPなどの解釈のずれを突く「リクエストスマグリング」の系統(5件): 前段の機器と後ろのサーバーで、同じ通信の読み方が食い違うことを悪用します。RTSP、HTTP/1.1のチャンク、HTTP/2の見出し、Memcacheが対象です
OCSP(証明書の失効を確かめる仕組み)の確認が抜けるもの(2件): 失効した証明書を通してしまう恐れがあります
HTTP/2、HTTP/3のCONNECT要求の扱い(1件)
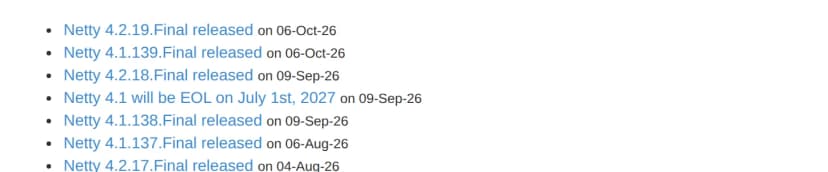
Nettyのニュース一覧。4.1.138・4.2.18・4.1系の終了告知が並ぶ 出典: Netty「News」 (引用) IBM製品の修正
BSIの参照の一覧には、IBMの2件のセキュリティ情報が載っています。どちらも2026年10月9日の初公開で、回避策は「None」です。
製品
対象の版
IBMの情報
IBM SPSS Analytic Server
3.4、3.5、3.6、4.0.0.0
文書番号7291775。修正は「Fix is available here」
IBM SPSS Modeler
19.0.0.0
文書番号7291851。修正はFix Centralの修正(19.0.0.0-S18MODELER-WIN64-MAC-LINUX-IF026)
2件のIBMの情報は、BSIの23件の一部(CVE-2026-93488、93558、93565、93566、93573、93561)に加えて、BSIの一覧にないNettyのCVEも挙げています。IBMの情報は、中に入っているNettyの版を書いていません。
BSIの製品の一覧には、ほかにRed Hat Enterprise Linux(Quarkusを含む)、SUSE Linux、openSUSEが載っています。この3社の修正情報のページは、今回、開いて確かめていません。
4.1系は2027年7月1日で終わる
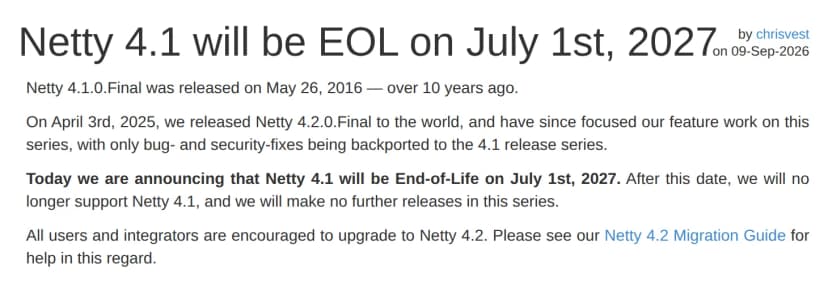
Nettyの公式は9月9日、「Netty 4.1 will be End-of-Life on July 1st, 2027」と告知しました。原文は次のとおりです。
Today we are announcing that Netty 4.1 will be End-of-Life on July 1st, 2027. After this date, we will no longer support Netty 4.1, and we will make no further releases in this series.
出典: Netty project「Netty 4.1 will be EOL on July 1st, 2027」
同じ告知は、4.2.0.Finalを2025年4月3日に出して以来、新しい機能は4.2系に集中し、4.1系にはバグとセキュリティの修正だけを戻していることも書いています。4.2系への移行の手引き(Netty 4.2 Migration Guide)もあります。
Nettyの告知「Netty 4.1 will be EOL on July 1st, 2027」の本文 出典: Netty「Netty 4.1 will be EOL on July 1st, 2027」 (引用) 修正版はさらに進んでいる
NettyのニュースにはBSIの注意情報の後も、10月6日に4.1.139.Finalと4.2.19.Finalが出ています。どちらも「bug-fix and security release」で、4.1.139は13項目、4.2.19は16項目のセキュリティの修正を挙げています。BSIの23件の修正版は4.1.138と4.2.18です。その先の項目は、BSIのこの情報の対象ではありません。
影響する会社・しない会社
影響する: IBM SPSS Modeler 19.0.0.0、またはSPSS Analytic Server 3.4から4.0.0.0を使っている会社(IBMの情報の対象)
影響する: 自社でJavaのシステムを開発・保守していて、Netty 4.1.138.Final未満または4.2.18.Final未満を使っている会社。Nettyを直接入れた場合も、ほかの部品を通じて入っている場合もあります
影響する可能性がある: 委託先が作ったJavaのシステム、Red Hat・SUSE系のLinuxやQuarkusを使っている会社。製品ごとに、メーカーの修正情報で確かめます
影響しない: Nettyを使っていない会社。「Javaを使っているからすべて危険」とは、どの資料にも書かれていません
影響しない: すでに4.1.138.Final以降、または4.2.18.Final以降のNettyを使っている製品・システム
情シスが今日やること
自社開発・委託開発のJavaのシステムを洗い出します。 資産台帳で、Javaで動くシステムを探します。担当者や委託先に、使っているNettyの版を文書で聞きます。製品は、メーカーの修正情報を見ます。 SPSSなら、IBMの7291775と7291851です。Red Hat、SUSEなどの製品は、各社の修正情報を調べます。Nettyの版が書かれていない製品は、メーカーに「Nettyを使っているか」「どの版か」を聞きます。Nettyの版が4.1.138未満・4.2.18未満なら、更新の日を決めます。 回避策がない製品もあります。更新までの間の対策は、メーカーに相談します。4.1系を使っているなら、4.2系への移行の計画を委託先と話します。 2027年7月1日まで約8か月半です。移行には、動作の確認と、アプリの改修が要ることがあります。必要な期間は、委託先に見積もってもらいます。適用後の版を台帳に残します。 10月6日の4.1.139と4.2.19も含め、どの版に上げたかを記録します。
次の2点は、編集部の補足であり、公式の資料に書かれたことではありません。
外から届く通信を直接受けているシステムは、更新の優先を上げる、という進め方
委託先への聞き方(「Nettyを直接使っているか、ほかの部品を通じて使っているか」を分けて答えてもらう)
書かれていないこと
どの製品がNettyを使っているかの一覧は、BSIにもNettyにもありません。名前を挙げたのは、BSIの一覧とIBMの情報で確かめられたものだけです
IBMの情報には、入っているNettyの版が書かれていません
悪用の報告は、確かめた資料には書かれていません。「悪用されていない」とも書かれていません
BSIの23件のうち6件は、GitHubで読めず、深刻度を数えていません
同じIBMの製品の話として、IBM DataPower Gatewayの脆弱性 の記事もあります。