PDFやPostScriptを処理するソフトGhostscriptに、細工したPDFでメモリが壊れ、コードが実行される恐れのある脆弱性 CVE-2026-39919が見つかりました。NVDの説明では、影響するのは10.08.0より前の版です。公開は2026年9月15日です。
ドイツのBSI(CERT-Bund)は注意情報WID-SEC-2026-3408(深刻度「hoch」=高)を更新し続け、10月11日(UTC)にSUSEの修正を加えました。Linux のOSの更新で直す会社が多いので、各社の配布と確認の手順をまとめます。
公式の資料で確かめられたこと
項目
内容
出どころ
内容
10.08.0より前のGhostscriptに、JPEG 2000の出力アダプター(base/sjpx_openjpeg.c)のヒープバッファオーバーフロー(CWE-122)がある
NVD
条件
成分ごとのサブサンプリング係数が食い違うJPEG 2000画像を含む、細工したPDFを与える。内部のメモリ管理の情報が壊れ、コード実行に至るとNVDは書いている
NVD
公開日
2026年9月15日。登録元(CNA)はVulnCheck。NVDの状態は「Awaiting Analysis」(分析待ち、9月24日更新)
NVD
CVSS
3.1が9.8(Critical)、4.0が9.3(Critical)。どちらもVulnCheckの値で、NVD自身の値はまだ付いていない
NVD
CISA の評価SSVCで exploitation: none(悪用なし)、automatable: yes、technicalImpact: total(9月20日付)
NVD
修正版
10.08.0。GitHub のリリースは9月8日、公式のNewsも2026-09-08
Ghostscript
BSIの評価
深刻度「hoch」(BSIの評価)。要約は「リモートの匿名の攻撃者が、任意のプログラムコードの実行とデータの改ざんができる」。対象OSはLinux・UNIX・Windows
BSI
CVSSの「ネットワークから・権限なし・利用者の操作なし」という前提は、VulnCheckの評価です。SUSEは同じ脆弱性を、ローカルから・利用者の操作ありのCVSS 3.1で7.8(4.0で8.5)と評価しています(SUSEの評価)。評価の置き方は発行元で違います。
NVDの参照には、Ghostscriptのバグ報告(#709666)があります。BSIは、この報告に再現用のコード(PoC)が付いていると書いています。再現用のコードの中身はこの記事では扱いません。
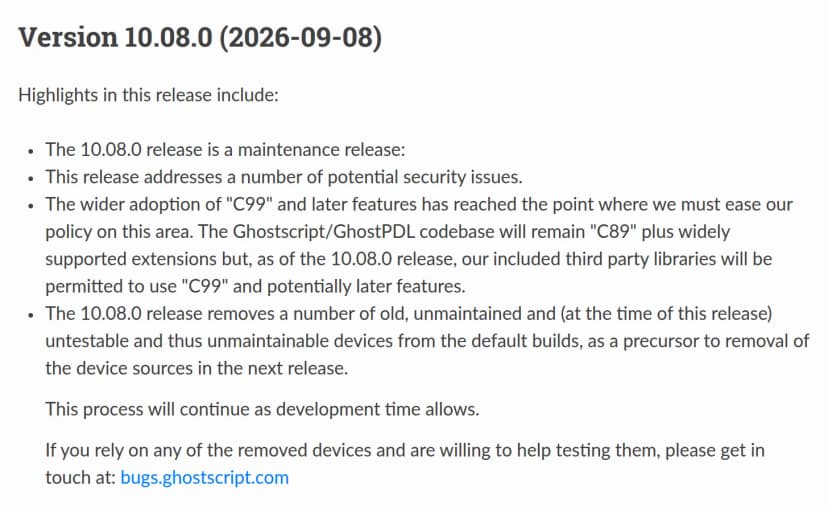
Ghostscriptの公式のNewsの10.08.0の欄は、次のとおりです。
Ghostscript公式のNews。10.08.0(2026-09-08)の欄 出典: Artifex(Ghostscript)「Ghostscript News」 (引用) 「This release addresses a number of potential security issues.」(この版は、複数の潜在的なセキュリティ問題に対応する)とあり、CVE番号の記載は見当たりません(10月12日確認)。10.08.0の公開は9月8日で、CVEの公開(9月15日)より1週間早く出ています。
Linux各社の修正の配布
BSIの注意情報は、更新履歴の第1版(9月15日)から第7版(10月11日)まで、Debian、Red HatとOracle Linux、Rocky Linux、openSUSE、SUSEの修正を順に加えています(BSIの日付はUTC)。次は、編集部が各社のページを開いて確かめたものです。openSUSEのページと、Rocky Linuxの74457・76877は開いていません。
提供元
アドバイザリ
対象
修正されたパッケージ
評価
Debian
DSA-6516-1
trixie(13)
10.05.1~dfsg-1+deb13u3(security)が「fixed」。表の「Fixed Version」の欄は deb13u2
記載なし
Red Hat
RHSA-2026:74464(10月1日)
RHEL 10
版の記載は概要のページになし
Moderate
Red Hat
RHSA-2026:74457(10月1日)
RHEL 9
同上
Moderate
Red Hat
RHSA-2026:76877(10月6日)
RHEL 8
同上
Moderate
Oracle Linux
ELSA-2026-74464(10月1日)
Oracle Linux 10
ghostscript-10.02.1-16.el10_2.1
Moderate
Rocky Linux
RLSA-2026:74464(10月2日)
Rocky Linux 10
版の記載はページになし
Moderate
SUSE
SUSE-SU-2026:4598-1(10月8日)
SLES 12 SP5・LTSS・SAP向けなど
ghostscript-9.52-23.100.1
important
Red HatのRHSAは3件とも、修正をCVE-2026-39919の1件だけ載せ、評価をModerate(中)としています。BSIの「hoch」や、VulnCheckのCVSSのCriticalとは違います。評価は発行元がそれぞれ付けたものです。
Debianは、ページの表と「Fixed Version」の欄で版が違います(deb13u3とdeb13u2)。この記事では、ページに書いてあるとおりに載せました。確かめるときは、実際に入る版を apt で見ます。
Oracle Linux 10は10.02.1、SUSEは9.52という、10.08.0よりずっと古い番号のままで修正を配っています。**番号が10.08.0より小さくても、修正済みの場合があります。**逆に、更新を当てていなければ未修正です。
影響する会社・しない会社
影響する: Linuxのサーバーに、OSのパッケージとしてGhostscript(ghostscript・libgs)が入っていて、更新を当てていない会社
影響する(確認が要る): 外から届いたPDFを、サーバーで自動的に変換・縮小・サムネイル化している会社。細工したPDFがGhostscriptに渡る入口になります(編集部の補足)
影響する(確認が要る): WindowsにGhostscriptを自分で入れている、またはほかのソフトに同梱されている会社。BSIは対象OSにWindowsを挙げています。同梱ソフトの扱いは、メーカーの案内で確認します
影響しない(一般的な整理): Ghostscriptが入っていないサーバーと、PDFをクラウドのサービスで処理していて自社のサーバーで動かしていない会社。クラウド側がGhostscriptを使うかどうかは、この記事の資料では分かりません
Ghostscriptは、PDFやPostScriptを読み込み、画像や印刷用のデータに変える部品です。Linuxのサーバーでは、印刷の仕組み、PDFからサムネイルを作る処理、帳票の変換の裏で動いていることがあります(編集部の補足。どの製品が使っているかは、この記事の資料では確かめていません)。
情シスが今日やること
Ghostscriptが入っているサーバーを洗い出す。gs --version で版が出ます。rpm -q ghostscript か dpkg -l ghostscript でパッケージの版も控えます(編集部の補足)
外から受け取ったPDFを、自動で変換・表示する仕組みがあるか確認する。メール添付やアップロードを処理するサーバーは優先します(編集部の補足)
OSの更新を適用する。Red Hat系・Oracle Linux・Rocky Linuxは、アドバイザリ(RHSA・ELSA・RLSA)が自社の版に出ているか、SUSEはSUSE-SU-2026:4598-1などが自社の製品に出ているかを確認します。更新後も版の番号は古いままの場合があります
Windowsに入れたGhostscriptは、自分で入れたものとほかのソフトの同梱のものを分けて、10.08.0以降かを確認する。Ghostscriptの公式のリリースには、Windows用のインストーラー(gs10080w64.exeなど)があります。同梱のソフトは、そのメーカーの案内を見ます
更新できないサーバーは、期限と理由を記録する。外部のPDFを受ける処理を止められるかも、あわせて検討します(編集部の補足)
書かれていないこと
次の点は、確かめた資料には書かれていません。この記事でも書きません。
悪用された事例(NVDのCISAの評価はexploitation: none。BSIは再現用のコードがあると書いています)
Ghostscriptを使っている具体的な製品名や、クラウドサービスが影響を受けるかどうか
Debianの deb13u2 と deb13u3 の違いの理由
Red Hat・Rockyの修正パッケージの版(確認したページに記載がありません)
修正のコミットとGhostscriptのバグ報告のページの中身(バグ報告のページは、アクセス確認の画面で止まり、開けませんでした)