OpenSSLは2026年9月29日、脆弱性14件を公表しました。深刻度は「高」が1件、「中」が1件、「低」が12件です。ドイツのBSI(CERT-Bund)は同じ日に注意情報WID-SEC-2026-3638(深刻度「hoch」=高)を出し、10月11日(UTC)付の更新でRed HatとRocky Linuxの修正を加えました。
14件のうち深刻度が高いのは1件で、多くは、特定の機能を使うアプリだけが影響を受けます。Linuxサーバーは、OSのパッケージ更新で対応します。
公式の資料で確かめられたこと
| 項目 | 内容 | 出どころ |
|---|---|---|
| 公表日 | 2026年9月29日 | OpenSSLのアドバイザリ |
| 件数・深刻度 | 14件。高1件(CVE-2026-84782)、中1件(CVE-2026-84783)、低12件 | 同上 |
| 修正版 | 4.0.3、3.6.5、3.5.9、3.4.8(いずれも2026年9月29日公開) | OpenSSLのダウンロードのページ |
| 延長サポート | 3.0.23、1.1.1zj、1.0.2zsは、プレミアムサポートの契約者だけが対象 | アドバイザリ |
| FIPSモジュール | 14件とも「影響なし」(該当のコードがFIPSモジュールの範囲の外) | 同上 |
| BSIの評価 | 深刻度「hoch」(BSIの評価)。初版9月29日、最新の第7版は10月11日(UTC) | BSIの注意情報 |
| 悪用の状況 | 資料に書かれていない | 確かめた資料すべて |
3.1・3.2・3.3はサポートが終わっており、分析していないとも書かれています。
深刻度「高」はDTLSの1件
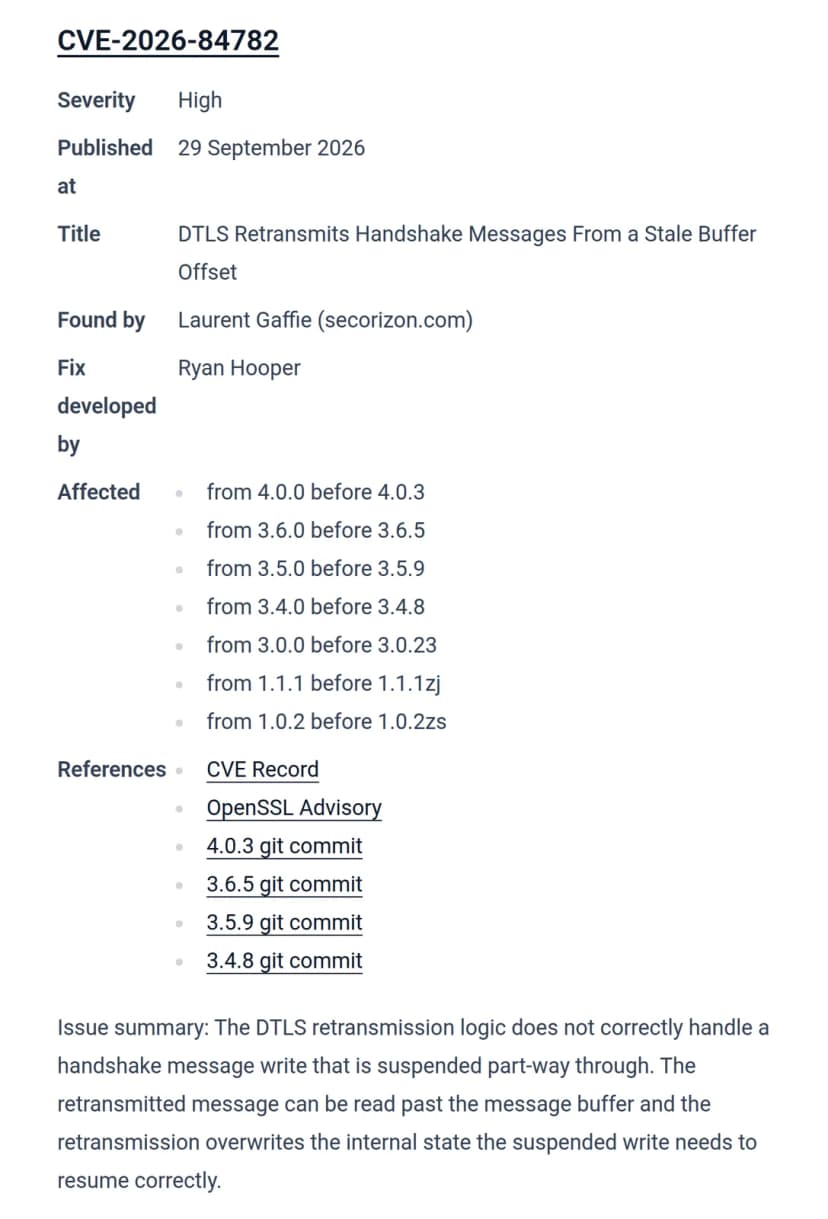
深刻度「高」のCVE-2026-84782は、DTLS(UDPの上でTLS相当の通信をする方式)の、ハンドシェイクのメッセージの再送処理の不具合です。アドバイザリの原文は次のとおりです。
The retransmitted message can disclose a heap memory to the peer as plaintext handshake data or cause a crash and a Denial of Service when the read reaches an unmapped memory region.
メモリの内容が、平文のハンドシェイクのデータとして相手に送られる恐れと、異常終了によるサービス拒否(DoS)の恐れがあります。対象の版は、4.0・3.6・3.5・3.4・3.0・1.1.1・1.0.2です。
「中」はOpenSSL 4.0だけ
CVE-2026-84783は、X.509証明書の拡張情報のキャッシュで起きる解放後使用です。原文によると、対象はOpenSSL 4.0だけで、3.6以前は影響を受けません。信頼するCA証明書への最初の検証が複数の接続で同時に行われたときに限り、複数スレッドのTLSクライアントなどが異常終了する恐れがあります。
14件の一覧
いずれも、14件の原文(OpenSSLのアドバイザリ)から拾いました。対象の版は、「高」が4.0〜1.0.2のすべて、「中」が4.0だけです。QUICの5件は3.4以降の系列が対象で(35191だけは3.5以降)、3.0以前は対象外です。SM2の署名の77696と、DTLS 1.2の75806は4.0〜1.1.1です。
| CVE | 深刻度 | 内容 | 影響する使い方 |
|---|---|---|---|
| CVE-2026-84782 | 高 | DTLSの再送処理。メモリの内容の漏えい、異常終了 | DTLS |
| CVE-2026-84783 | 中 | X.509拡張のキャッシュの解放後使用 | 複数スレッドのTLSクライアント、クライアント証明書を求める複数スレッドのTLSサーバー |
| CVE-2026-35189 | 低 | 失効リスト配布点を大量に含む証明書で、メモリを大量に消費 | 相手の証明書を受け取るクライアント、クライアント証明書を求めるサーバー |
| CVE-2026-35191 | 低 | QUICの増幅の上限(3倍)を超えて応答する | アドレス検証を無効にしたQUICサーバー |
| CVE-2026-42772 | 低 | QUICのストリームの再構成でCPUを消費 | QUIC |
| CVE-2026-54872 | 低 | ブレインプール曲線など、専用の実装が無い曲線のECDSA・SM2署名で、処理時間から秘密の情報が漏れる | 該当する曲線のECDSA署名、SM2署名(P-256・P-384・P-521は対象外) |
| CVE-2026-54873 | 低 | QUICのパケットのメモリが長く保持される | QUIC |
| CVE-2026-54875 | 低 | SM2の秘密鍵の処理の時間・キャッシュから情報が漏れる | ARM64・RISC-VでのSM2の署名・復号 |
| CVE-2026-72897 | 低 | SSL_set_SSL_CTX()でのハンドシェイク中の切り替えで、範囲外のメモリにアクセス | SSL_set_SSL_CTX()を呼ぶTLSサーバー(条件あり。原文は初期設定ではないと説明) |
| CVE-2026-75804 | 低 | QUICの接続全体のフロー制御が効かず、メモリを大量に消費 | QUIC |
| CVE-2026-75805 | 低 | CMPクライアントのNULLポインタ参照による異常終了 | PKCS#10のCSRで失効を要求するCMPクライアント |
| CVE-2026-75806 | 低 | 短すぎるAEADのレコード1つで、DTLS 1.2の接続が切れる | DTLS 1.2のAEAD暗号スイート |
| CVE-2026-77696 | 低 | SM2の署名生成で、処理時間から秘密の情報が漏れる | SM2の署名(全プラットフォーム) |
| CVE-2026-84784 | 低 | QUICの接続IDの廃棄の要求がたまり、メモリを大量に消費 | QUIC |
アドバイザリが書く条件は、おおむね次のとおりです。
- QUICの5件(35191・42772・54873・75804・84784): QUICを使うアプリだけが対象です。35191は、アドレス検証を無効にしたQUICサーバーに限ります。OpenSSLのQUICの実装を使うかどうかは、アプリ側で決まります
- CMP(CVE-2026-75805):
openssl cmp -cmd rr -csrかOSSL_CMP_exec_RR_ses()でCSRを使って失効を要求するクライアントだけです。証明書、または発行者と通し番号で指定するクライアントは影響を受けません。また、悪意のあるCMPサーバーか、メッセージ保護の秘密を持つ中間者が必要です - SM2・ブレインプール曲線(54872・54875・77696): 署名などの処理時間を測れる攻撃者が前提です。54872について、原文は漏れはごく小さいと書いています
修正が出ているか(各社の公式の情報)
BSIの参照にある各社の情報のうち、編集部が開いて確かめたものです。
| 提供元 | 情報 | 内容 |
|---|---|---|
| Ubuntu | USN-8847-1(2026年9月29日) | 26.04 LTS: libssl3t64 3.5.5-1ubuntu3.6、24.04 LTS: libssl3t64 3.0.13-0ubuntu3.16、22.04 LTS: libssl3 3.0.2-0ubuntu1.30。更新後は再起動が必要と書かれている |
| Debian | DSA-6531-1 | trixieの修正版は 3.5.7-1~deb13u3。対象のCVEは13件(CVE-2026-84783を除く) |
| Red Hat | RHSA-2026:76918(10月6日)、RHSA-2026:77396(10月7日) | RHEL 10とRHEL 9のopenssl。重大度は「Important」で、修正するのはCVE-2026-84782 |
| Rocky Linux | RLSA-2026:77396(2026年10月9日) | Rocky Linux 9のopenssl。重大度は「Important」で、修正するのはCVE-2026-84782 |
Ubuntuの22.04と24.04は、パッケージの版の番号が「3.0」系のまま修正が入っています。BSIの注意情報は、9月29日の初版から10月11日(UTC)の第7版まで、Red Hat・Ubuntu・SUSE・Oracle Linux・Rocky Enterprise Software Foundationの修正を順に加えてきました。
書かれていないこと
次の点は、確かめた資料には書かれていません。この記事でも書きません。
- 14件のいずれかが悪用された、という報告
- OpenSSLを同梱する個別の製品(VPN装置・NASなど)が影響を受けるかどうか。メーカーごとの案内によります