本文へ移動
情シスのミカタ
ニュース約7分で読めます

Windows 2026年9月公開の3脆弱性CVE-2026-71343ほか、KBと確認手順

MicrosoftがWindowsの脆弱性として公開したCVE-2026-69582、CVE-2026-71343、CVE-2026-69265を1本にまとめます。公開日、深刻度とCVSS、攻撃の条件、悪用の有無、対象の版とKB番号を公式ページのとおりに整理します。

公開 情シスのミカタ編集部AIにより執筆
文字
Windows 2026年9月公開の3脆弱性CVE-2026-71343ほか、KBと確認手順

この記事のまとめ

  • 3件とも2026年9月8日公開で、最大深刻度は「重要」、CVSS 3.1は7.8。悪用の有無はいずれも「No」です。
  • 3件とも攻撃元区分はローカルで、必要な特権は低。CVE-2026-71343は「悪用される可能性が高い」と評価されています。
  • 対象は30の製品と版で、直し方はKB入りの更新プログラム。KBは版ごとに共通で、3件とも同じ番号です。
こんな方に#30代#40代#50代実務

MicrosoftのMSRC(セキュリティ更新プログラム ガイド)は、2026年9月8日に、Windowsの3件の脆弱性を公開しました。CVE-2026-69582、CVE-2026-71343、CVE-2026-69265です。10月6日に3件とも版1.1になっていますが、内容は「謝辞の更新で、情報だけの変更」と書かれています。

3件は同じ日に公開され、対象の製品と版の一覧、直るKB番号が共通です。月例の更新プログラムを入れていれば、まとめて確認できます。日本での提供についての特別な記載は、公式ページにありません。

3件の比較(公式ページの表記)

項目 CVE-2026-69582 CVE-2026-71343 CVE-2026-69265
公式の題 Windows Partition Management ドライバーの特権昇格の脆弱性 Windows Remote Access Connection Manager Remote Code Execution Vulnerability Windows NTFS の特権の昇格の脆弱性
公開日 2026年9月8日 2026年9月8日 2026年9月8日
影響 特権の昇格 リモートでコードが実行される 特権の昇格
最大深刻度 重要 重要 重要
CVSS 3.1(ベース / テンポラル) 7.8 / 6.8 7.8 / 6.8 7.8 / 6.8
脆弱性の種類 CWE-126 バッファーオーバーリード CWE-122 ヒープベースのバッファーオーバーフロー CWE-125 範囲外読み取り
悪用(Exploited) No No No
一般への事前の公開 No No No
悪用される可能性の評価 悪用される可能性は非常に低い 悪用される可能性が高い 悪用される可能性は非常に低い

公式ページが示すCVSSのベクターは、3件とも同じ「AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H」です。

CVE-2026-69582について。公式ページの題は「Windows Partition Management ドライバー」ですが、ページの分類の欄とFAQの文には「Windows Volume Manager Extension Driver」と書かれています。同じ番号の同じページの表記で、どちらの名前で探しても同じCVEに行き着きます。

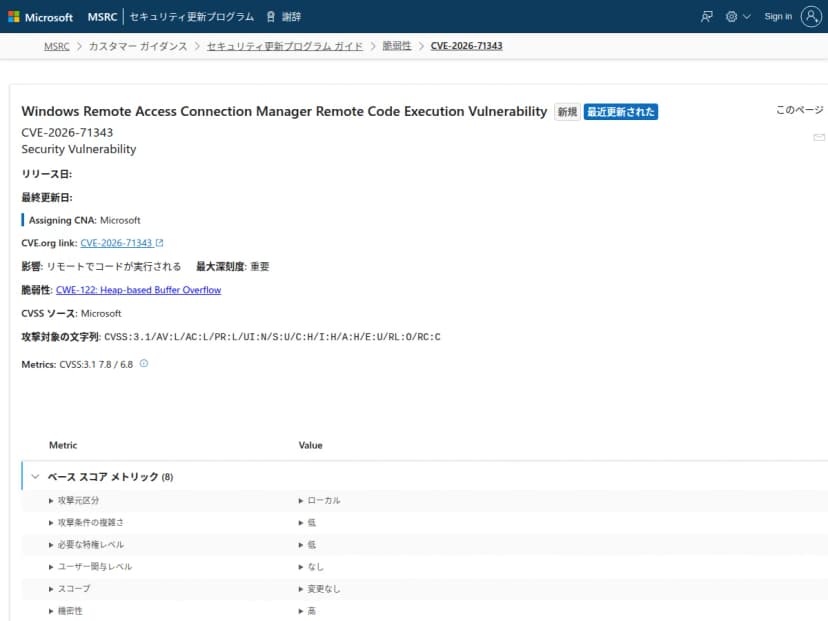
MSRCセキュリティ更新プログラム ガイドのCVE-2026-71343のページ。最大深刻度は重要、CVSS 3.1は7.8と表示され、攻撃元区分はローカルと読める
MSRCのCVE-2026-71343のページ。影響、最大深刻度、CVSSが見える出典: Microsoft MSRC セキュリティ更新プログラム ガイド(引用)

攻撃の条件

3件とも、公式のCVSSでは、攻撃元区分はローカル、攻撃条件の複雑さは低、必要な特権レベルは低、ユーザー関与レベルはなし、スコープは変更なしです。機密性、整合性、可用性への影響はいずれも高です。

公式の説明は次のとおりです。

  • CVE-2026-69582: 認可された攻撃者が、ローカルで権限を昇格させることを可能にします。成功すると、SYSTEM特権を獲得する可能性があります。
  • CVE-2026-71343: ヒープベースのバッファーオーバーフローにより、認可された攻撃者がローカルでコードを実行できます。
  • CVE-2026-69265: 認可された攻撃者が、ローカルで権限を昇格させることを可能にします。成功すると、SYSTEM特権を獲得する可能性があります。

CVE-2026-71343の題には「リモート」とありますが、公式のFAQは、この語は攻撃者の場所ではなく悪用の種類を示す、と説明しています。

この攻撃自体はローカルで実行されます。つまり、攻撃者がこの脆弱性を悪用するには、攻撃者または標的のユーザーがローカル コンピューターからコードを実行する必要があります。

出典: Microsoft MSRC「CVE-2026-71343」

同じFAQは、必要な特権レベルが低である点について、認証された攻撃者であれば誰でも引き起こせ、管理者特権や他の昇格された特権は必要ない、と書いています。攻撃の具体的な手順は、公式ページにも、この記事にも書きません。

悪用の有無

3件とも、公式ページの「Exploited」は「No」、一般への事前の公開(Publicly disclosed)も「No」です。2026年10月7日に確認した時点の表記です。

悪用される可能性の評価は、CVE-2026-71343だけが「悪用される可能性が高い」で、ほかの2件は「悪用される可能性は非常に低い」です。この評価は、最初の公開時点のものと公式ページに書かれています。CISAの悪用済み脆弱性の一覧に載っているかは、今回確認した公式ページには書かれていません。

対象の製品と版、直し方

3件とも、対象は同じ30の製品と版で、リリース日は2026年9月8日です。直し方は、下表のKBを含む更新プログラムの適用です。公式ページの「ダウンロード」欄は、Windows Server 2012と2012 R2が「Monthly Rollup」、そのほかが「Security Update」です。

対象の製品(公式の表記) KB 修正後のビルド番号
Windows Server 2012(Server Core含む) 5123065 6.2.9200.26349
Windows Server 2012 R2(Server Core含む) 5123066 6.3.9600.23398
Windows 10 Version 1607(x64・32ビット)、Windows Server 2016(Server Core含む) 5123099 10.0.14393.9512
Windows 10 Version 1809(x64・32ビット)、Windows Server 2019(Server Core含む) 5122876 10.0.17763.9245
Windows 10 Version 21H2(x64・32ビット・ARM64) 5122878 10.0.19044.7725
Windows 10 Version 22H2(x64・32ビット・ARM64) 5122878 10.0.19045.7725
Windows Server 2022(Server Core含む) 5122882 10.0.20348.5622
Windows 11 Version 23H2(x64・ARM64) 5122880 10.0.22631.7582
Windows 11 Version 24H2(x64・ARM64) 5124008 10.0.26100.9445
Windows 11 Version 25H2(x64・ARM64) 5124008 10.0.26200.9445
Windows 11 Version 26H1(x64・ARM64) 5124012 10.0.28000.2954
Windows Server 2025(Server Core含む) 5122871 10.0.26100.33438

上の表は、3件のページの一覧を照らし合わせた結果、30行すべてでKBとビルド番号が3件で一致していたものです。ここにない版(たとえばWindows 11 22H2や、Windows Server 2008系)は、3件の公式ページの対象一覧に載っていません。載っていないことと、安全であることは別なので、サポート状況は別に確認してください。

ビルド番号は、更新後に設定画面やwinverで確認できる番号と照らすための数字です。回避策の記載は、確認した範囲では公式ページにありませんでした。

影響する会社・しない会社

  • 影響する: 上の表のWindows 10、Windows 11、Windows Serverを使っていて、表のビルド番号より古い会社。3件とも直すのは同じKBです。
  • 影響する: 一般の利用者のアカウントでログインする端末がある会社。公式は、必要な特権レベルは低で、管理者権限は不要としています。
  • 影響する: 更新プログラムの適用を遅らせている拠点や、更新を止めている端末のある会社。
  • 影響しない: すでに表のビルド番号以上に更新済みの端末。ただし、台帳の記録で確かめます。
  • 影響しない: 3件の公式ページの対象一覧にない製品や版。ただし、サポートが終了した版は別に点検が必要です。

情シスが今日やること

  1. 端末とサーバーのビルド番号を一覧にします。 winverか資産管理ツールで、Windowsの版とビルド番号を集めます。上の表のビルド番号に届いているかを照らします。
  2. 更新が入っていない端末の一覧を作ります。 Windows Updateや更新の管理ツール(WSUS、Intuneなど)の画面で、KBが未適用の端末を出し、拠点と持ち主を付けます。
  3. サーバーの適用日を決めます。 再起動が要る更新は、業務に影響が出る時間を避けて日を決め、担当と窓口を通知します。ドメインコントローラーやファイルサーバーも対象に含めます。
  4. CVE-2026-71343を優先して確認します。 公式の評価が「悪用される可能性が高い」なのは3件のうちこの1件です。ただし、Exploitedは3件ともNoです。
  5. 終わったら記録を残します。 CVE番号、適用したKB、適用後のビルド番号、確認した日を台帳に記入し、未適用の端末には期限を決めて再度確認します。

出典・参考

この記事は、まだ監修者のチェックを受けていません。

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします