DNSサーバーのソフトBIND 9について、ISCが2026年9月16日に脆弱性14件を公開しました。修正版は9.20.29と9.21.26です。ドイツのBSI(CERT-Bund)は注意情報WID-SEC-2026-3420(深刻度「mittel」=中)を出し、10月上旬にRed Hat・Oracle Linux・Rocky Linux・SUSEの修正を加えました。
自社でBINDを動かしている会社は、版とパッケージの更新状況を確認します。9.18系は終了しており、扱いに注意が要ります。
公式の資料で確かめられたこと
| 項目 |
内容 |
出どころ |
| 件数 |
ISCのページで確かめられたのは14件。BSIが挙げるのも同じ14件。公開日は9月16日 |
ISC、BSI |
| 修正版 |
9.20.29、9.21.26(サポート版の「Supported Preview Edition」は9.20.29-S1) |
ISC |
| 深刻度 |
ISCの値は、High 7件・Medium 7件。CVSSは5.3〜7.5。BSIは全体で「mittel」(BSIの評価) |
ISC、BSI |
| 回避策 |
14件とも「No workarounds known」(回避策なし) |
ISC |
| 悪用 |
14件とも「We are not aware of any active exploits」(悪用は把握していない)。うち4件は社内の試験で発見 |
ISC |
| 9.18系 |
影響する版に9.18.50までが入る。修正版の記載なし。ISCは9.18を終了(EOL)としている |
ISC |
CVE-2026-19033のページの該当部分です。
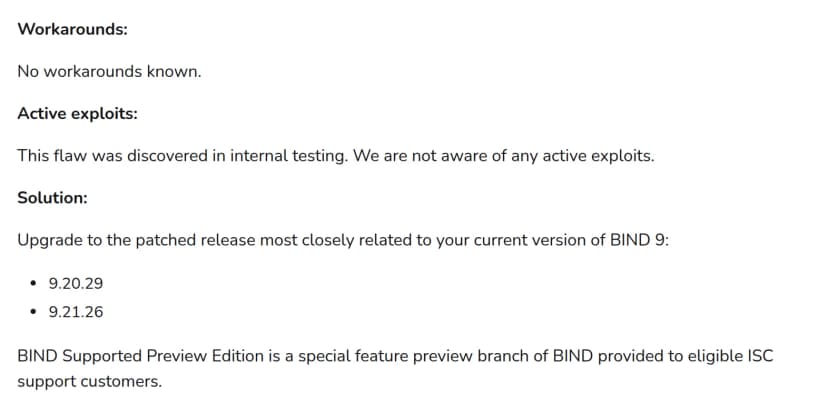 ISCのCVE-2026-19033のページ。回避策なし・修正版9.20.29と9.21.26出典: ISC「CVE-2026-19033: Unauthenticated IXFR deltas are applied to the live zone before TSIG verification」(引用)
ISCが公開した14件の一覧
次の表は、ISCの各ページ(kb.isc.org/docs/cve-2026-〇〇)から作りました。「内容」は、ISCの題と説明を編集部が日本語に要約したものです。「共通」の版は、9.11.0〜9.18.50、9.20.0〜9.20.27、9.21.0〜9.21.25です。修正版は、特記がなければ9.20.29と9.21.26です。
| CVE |
内容(ISCの説明から) |
ISC深刻度 |
CVSS |
影響する版 |
| 2026-19033 |
TSIGで制限した二次ゾーンで、署名の検証前にIXFRの差分が反映される |
Medium |
6.5 |
共通 |
| 2026-19662 |
再帰リゾルバーが、細工された応答でuse-after-freeにより停止する |
Medium |
5.9 |
共通から9.21を除く(修正は9.20.29のみ) |
| 2026-19666 |
DNS64を使うリゾルバーが、特定の不正な応答で停止する |
High |
7.5 |
共通 |
| 2026-19667 |
65536バイトの否定応答で、否定キャッシュが0バイトになり停止する |
High |
7.5 |
共通 |
| 2026-19668 |
不正なDNSSEC記録の大量処理で、CPUを使い切る |
Medium |
5.3 |
共通 |
| 2026-19941 |
ゾーン外のNSECが、ワイルドカード不在の証明として受け入れられる |
Medium |
5.9 |
共通 |
| 2026-75029 |
同一内容の記録が複数届くと、否定キャッシュのメモリが増える |
Medium |
5.3 |
共通 |
| 2026-76163 |
named.confにglobalのoptionsが無いとき、TKEYの問い合わせで停止する |
High |
7.5 |
9.20系・9.21系のみ |
| 2026-77119 |
無関係な兄弟ゾーンのNSEC3が、非署名の証明として受け入れられる |
Medium |
5.9 |
共通 |
| 2026-77692 |
不正なSIG(0)を含むDoH要求の後に接続を切ると停止する |
High |
7.5 |
9.20系・9.21系のみ |
| 2026-78301 |
不正なゾーンが、権威ゾーンの境目として扱われる |
Medium |
5.8 |
共通 |
| 2026-80274 |
NSEC3の証明と、署名のないNSECが同じ名前に続くと、リゾルバーが停止する |
High |
7.5 |
共通 |
| 2026-81563 |
SVCB/HTTPSのAliasModeでリソースが解放されず、メモリを使い切る |
High |
7.5 |
9.18.0以降の全系統 |
| 2026-81736 |
キャッシュしたAliasModeの木を引くと、CPUを使い切る |
High |
7.5 |
9.18.0以降の全系統 |
「停止」は、ISCの説明の「unexpected program exit」(namedの予期せぬ終了)で、サービス拒否にあたります。
9.18系はどうなっているか
ISCの「BIND 9 Software Vulnerability Matrix」には、9.18について次の記載があります。
- 9.18.50が9.18系の最後のリリースで、この系統は終了(EOL)している
- 「EOL versions should be assumed to be vulnerable to new CVEs」(終了した版は、新しいCVEの影響を受けるものとみなす)
- 今回の14件の行は、9.18の列が「EOL」、9.20の列が9.20.29
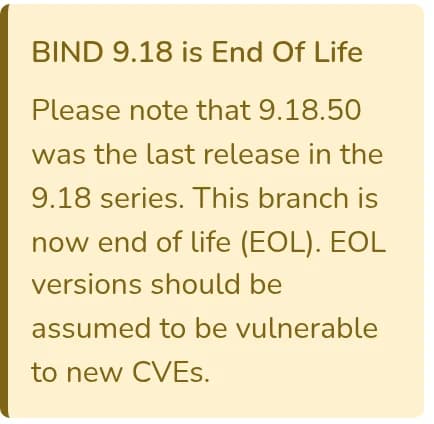 ISCの脆弱性一覧。9.18.50が最後で、この系統は終了と書かれている出典: ISC「BIND 9 Software Vulnerability Matrix」(引用)
ISCの終了日の表は、9.18の終了を「June 2026」としています。修正版が9.20.29と9.21.26(19662は9.20.29のみ)だけである点は、14件のページで同じです。ISCの資料(aa-00896)は、偶数の系統(9.20など)を安定版、奇数の系統(9.21など)を開発版としています。
Linux各社の修正の配布
BSIの注意情報は、更新履歴の第1版(9月16日)から第9版(10月11日・UTC)まで、Debian・SUSE・openSUSE・Oracle Linux・Rocky Linux・Red Hatの修正を順に加えています(BSIの日付はUTC)。次は、編集部が各社のページを開いて確かめたものです(InfobloxのNIOSのお知らせは開いていません)。
| 提供元 |
アドバイザリ |
対象 |
修正されたCVE |
| Debian |
DSA-6505-1 |
trixie。bind9 1:9.20.29-1~deb13u1 |
14件すべて |
| SUSE |
SUSE-SU-2026:4608-1(10月9日) |
SLES 15 SP6・同LTSS・SAP向け・openSUSE Leap 15.6。bind-9.18.50-150600.3.35.1 |
10件(19033・19662・19666・19667・19941・75029・78301・80274・81563・81736) |
| SUSE |
SUSE-SU-2026:4597-1(10月8日・UTC) |
SUSE Linux Enterprise Micro 5.0〜5.5など |
3件(19666・19667・80274) |
| Red Hat |
RHSA-2026:75577(RHEL 10)、75578(RHEL 9のbind9.18) |
評価はImportant(Red Hatの評価) |
5件(19666・19667・80274・81563・81736) |
| Red Hat、Rocky Linux |
RHSA-2026:75767(RHEL 9)・79162(RHEL 8)・79113(bind9.16)。Rockyは79162を元にしたRLSA-2026:79162 |
同上 |
3件(19666・19667・80274) |
| Oracle Linux |
ELSA-2026-75577(OL 10)、79113(OL 8のbind9.16) |
OL 10はbind-9.18.33-15.0.1.el10_2.12、OL 8はbind9.16-9.16.23-0.22.el8_10.16 |
75577は5件(Red Hatの75577と同じ)、79113は3件 |
SUSEの更新は版の番号が9.18.50のままで、10件の修正を含みます。Oracle Linuxは9.18.33や9.16.23という、ISCの最新より古い番号のパッケージで修正を配っています。版の番号だけでは、修正済みかどうかを判断できません。
2015年のBINDの脆弱性がCISAの一覧に入った話は、別の記事で扱っています。今回の14件とは別です。
影響する会社・しない会社
- 影響する: 社内のサーバーでBIND(named)を動かし、社内DNS(キャッシュ・リゾルバー)として使っている会社。再帰の問い合わせに答える機能が、14件のうち多くに関わります
- 影響する: 自社でBINDを動かし、ドメインの権威DNSを公開している会社。19033(二次ゾーンの転送)や78301(権威サーバー)が関わります
- 影響する(確認が要る): 9.18系を使っている会社。ISCの修正版は出ていません
- 影響する(確認が要る): BINDを内蔵した製品(BSIの対象にはInfoblox NIOSが挙がっています)を使う会社。提供元の案内を確認します
- 影響しない: DNSをクラウド・レンタルサーバー・プロバイダーに任せ、自社でBINDを動かしていない会社。自分でパッケージを更新する作業はありません(一般的な整理)
情シスが今日やること
- BINDを動かすサーバーを洗い出す。サーバーで
named -v を実行すると版が出ます。rpm -q bind や dpkg -l bind9 でパッケージの版も控えます(編集部の補足)
- 権威サーバーか、キャッシュ(リゾルバー)か、両方かを確認し、上の表の説明と照らす。再帰を外部に開放しているサーバーは優先します(編集部の補足)
- OSのパッケージの更新を適用する。Red Hat系・Oracle Linux・Rocky Linuxは、アドバイザリ(RHSA・ELSA・RLSA)が自社の版に出ているかを確認します。SUSEの更新後の番号は9.18.50のままです
- ソースから入れたBINDは、9.20.29へ上げる。ISCは「現在の版にいちばん近い修正版」へ上げるよう書いています。9.18系は、設定の互換を試験環境で確認してから移ります(編集部の補足)
- 更新できない場合は、期限を決めて記録する。回避策はISCのページにありません。問い合わせの受付元を絞ることは、編集部の補足であり、ISCの回避策ではありません
サーバーの版を台帳に残すときは、次のテンプレを使えます。
書かれていないこと
次の点は、確かめた資料には書かれていません。この記事でも書きません。
- 悪用された事例や、攻撃を観測したという報告(ISCのページは、把握していないと書いています)
- 9.18系に今後修正版が出るかどうか。ISCは終了(EOL)としています
- Red Hat・Oracle・Rockyの各ページが挙げていないCVE(各ページは3〜5件)が、各社の製品で影響を受けないのか、まだ直っていないのか
- DNSのクラウドサービスの提供元が、BINDを使っているかどうか