米国土安全保障省は米国時間2026年10月19日、米連邦政府の文民機関を対象に、DeepSeek製品の排除・撤去命令を公表しました。新たな調達から除外するだけでなく、既存のIT環境からも撤去します。DeepSeekの実装で開発された第三者の製品・サービスも撤去対象であり、確認範囲はDeepSeek名義の製品だけではありません。
官報に載った命令書の写しによると、これは「排除・撤去命令 #2026-01」で、元の発出日は2026年7月24日です。国土安全保障長官が出し、行政管理予算局(OMB)の局長にも写しが送られています。10月19日に官報の公開前の閲覧に載り、20日に官報に掲載されました。
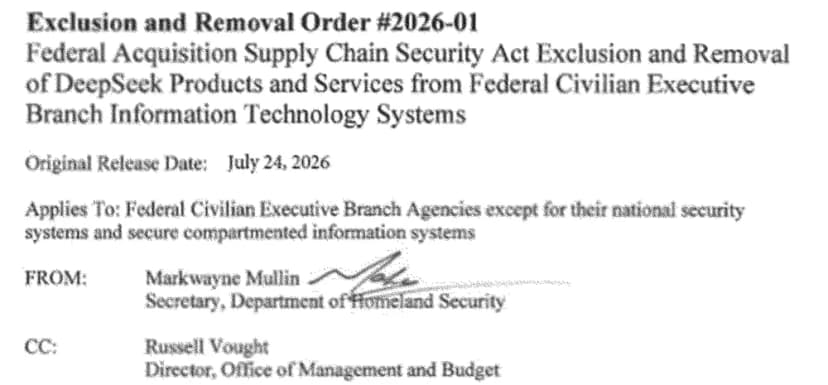 官報に載った命令書の冒頭。命令の番号と、7月24日の発出日が書かれている出典: 米国連邦官報局(Federal Register)(米連邦政府の著作物(パブリックドメイン))
新規調達と既存環境の両方が対象
2026年10月20日付の米国連邦官報局の発表によると、対象は米連邦政府の文民機関のITシステムと調達です。DeepSeekと関連会社が開発したIT製品・サービスを調達から除外し、既存環境から撤去する内容です。法的根拠は、2018年の連邦調達サプライチェーンセキュリティ法とされています。
命令書が各機関に求めることは2つです。
- 調達からの除外: 命令の発出後ただちに。各機関の承認済み製品の一覧、サービス事業者の機器の一覧、政府向けの通販の場など、IT機器・ソフト・サービスの調達に使う仕組みも含みます。
- 既存環境からの撤去: 発出後ただちに。DeepSeekと関連会社の製品に加え、DeepSeekの実装を使って文民機関に提供されている第三者の製品・サービスも撤去します。すぐに撤去できない場合は、例外を申請します。
対象は文民機関のITシステムで、各機関の国家安全保障システムと、高度な機密情報を扱うシステムは除かれています。国防総省と情報機関は、別の権限で扱われます。
情シスの確認では、製品名だけで対象を判断しないことが重要です。第三者の製品・サービスにも対象が及ぶため、米連邦政府の文民機関向けにシステムを提供する会社は、採用しているAIの実装についても確認する必要があります。ただし、個別製品の該当性や、契約先企業に求められる具体的な対応手順は、今回の資料には書かれていません。
日本での提供は発表には書かれていません。また、今回示された命令の対象は米連邦政府の文民機関であり、日本企業全般への利用禁止を示すものではありません。日本での製品提供の状況と、米政府の調達・利用上の制限は分けて捉える必要があります。
リスクの指摘と例外申請の条件
米国土安全保障省は、DeepSeekのサーバーが中国にある点や、中国の法制度に基づく政府機関の民間インフラへの広いアクセス権を懸念しています。利用者を識別できる情報の収集、入力データが中国へ移転する可能性もリスクとして挙げました。
モデルにマルウェアや脆弱性が含まれる可能性にも言及しています。根拠の一つとして、米セキュリティ会社NowSecureが2025年2月に公表した、DeepSeekのiOSアプリの複数の深刻な脆弱性の調査を挙げています。これらは同省が示した懸念であり、今回の資料は個別の情報流出や感染の発生を確認したものではありません。
対象機関は、業務遂行や国益への影響など、やむを得ない理由がある場合に例外を申請できます。命令を自機関に当てはめないこと、一部の対応だけを外すこと、対応を遅らせることを求められます。申請は書面で、対象の製品・サービスの特定、例外が必要な理由、代わりに取るリスク軽減策などを示す必要があり、サイバーセキュリティ・インフラセキュリティ庁(CISA)が審査して、書面で可否を返します。
申請期限は命令発出から60日以内です。撤去そのものは、例外を求めない限り発出後ただちにです。命令書の発出日は7月24日と記されていますが、60日をいつから数えるかと、10月の官報への掲載との関係は書かれていません。
撤去までの間の守りと、CISAの支援
命令書は、撤去が終わるまでの間の守りとして、次のことを各機関に促しています。
- 機関の内と外を行き来する通信を見張る
- 対象のシステムで、ログを細かく取り、データの持ち出しを抑える仕組みを強める
- 普段と違う動きを見つけて、印をつける
自機関だけで対応できない機関には、CISAが技術的な支援をします。国土安全保障長官は、法律に沿って、この命令を1年以内に見直し、その後も毎年見直します。
影響する会社・しない会社
- 影響する: 米連邦政府の文民機関向けのITシステムや調達に関わり、DeepSeekまたは関連会社の製品・サービスを扱う会社です。納入先と対象範囲を確認する必要があります。
- 影響する: 同じ用途で、DeepSeekの実装で開発された第三者製品・サービスを扱う会社です。製品の提供元がDeepSeek以外でも、確認対象になります。
- 影響しない: 米連邦政府の文民機関のITシステム・調達と関係しない利用は、今回示された命令の対象範囲には含まれません。ただし、自社の利用ルールを変えるべきかは別の判断です。
情シスが今日やること
- 資産台帳と調達記録を確認する。 今日の確認対象として、DeepSeekと関連会社の製品・サービスを洗い出します。あわせて、米連邦政府の文民機関向けの案件に使っているものを分けて記録します。
- 第三者製品の実装を販売元に照会する。 対象案件で使うAI製品について、DeepSeekの実装で開発されたものか、製品担当者や調達担当者から確認します。不明なものを「対象外」として処理せず、回答待ちとして残します。
- 案件責任者と法務・調達担当に共有する。 該当する可能性のある製品と納入先の一覧を渡し、新規調達の扱いと既存環境の対応を分けて確認します。日本国内での利用を一律に禁止する命令とは説明しないようにします。
- 例外の必要性と期限を対象機関に確認する。 業務上の支障がある場合は、対象機関の担当者と代替のリスク軽減策を整理します。撤去は発出後ただちに、例外申請は発出から60日以内です。命令書は7月24日付なので、対象機関がすでに例外を申請しているか、期限をどう数えるかを担当者に確かめます。
- 撤去までの守りを自社の環境にも当てはめる。 米政府向けの案件の環境にDeepSeekを使う製品が残っている間は、命令書が促す、外への通信の見張り、ログの強化、データの持ち出しの抑止を、自社の側でも用意しておくと説明しやすくなります。社内でDeepSeekのアプリやAPIを使っている場合も、同じ考え方で点検できます(当社の見立て)。
2026年10月21日 更新: 官報に載った命令書の写しをもとに、命令の番号と7月24日の発出日、調達の除外と撤去がともに「ただちに」であること、対象から外れるシステム、例外申請で求められる内容、撤去までの間の守り、CISAの支援と毎年の見直しを書き足しました。あわせて「撤去期限は書かれていない」としていた部分を直しました。