AWSは2026年10月12日(米国時間)、脅威検出サービス「Amazon GuardDuty」の「拡張脅威検出(Extended Threat Detection)」に、5つのインジケーターを追加したと発表しました。ポイントは、これが新しい脅威の検知そのものではなく、すでにまとめられた「攻撃シーケンス」の検出結果に、状況を補う文脈を付け加えるものだという点です。
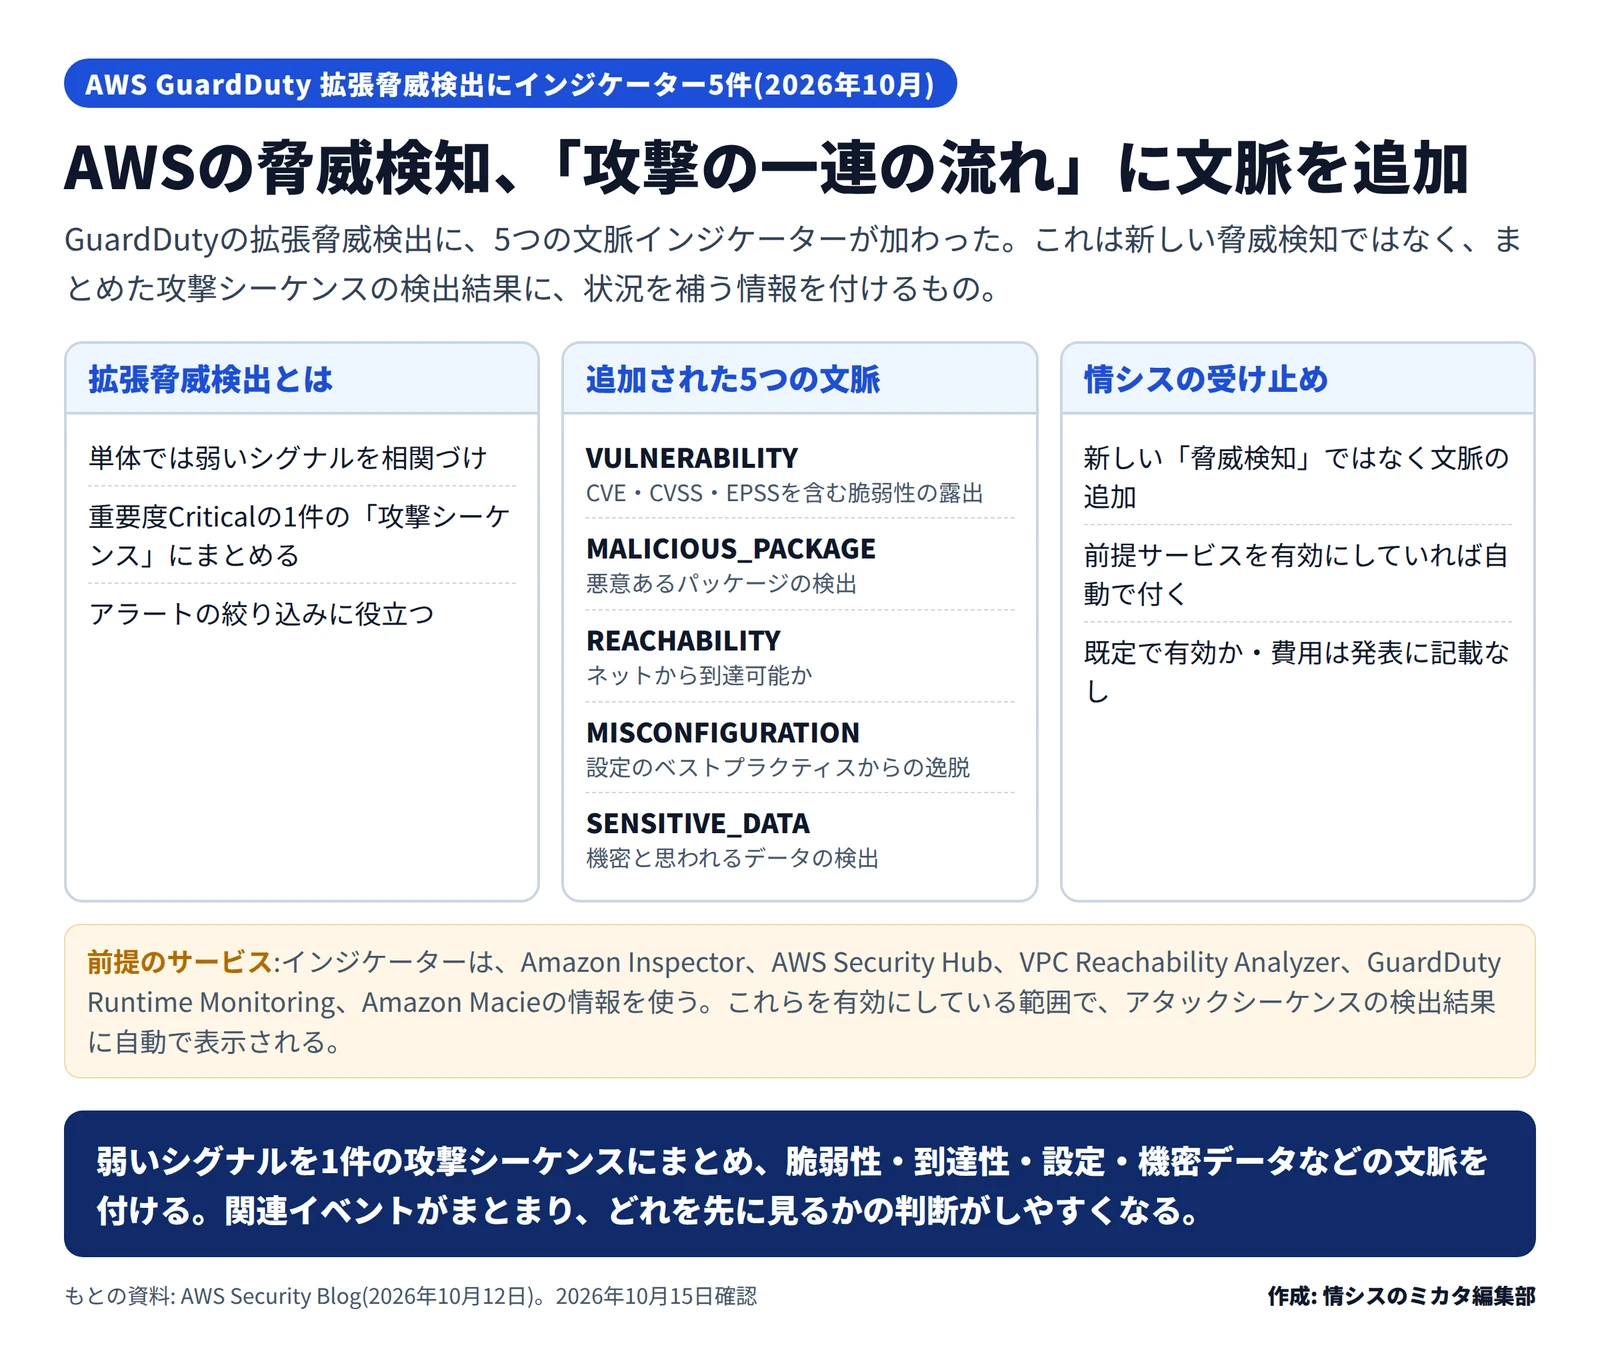
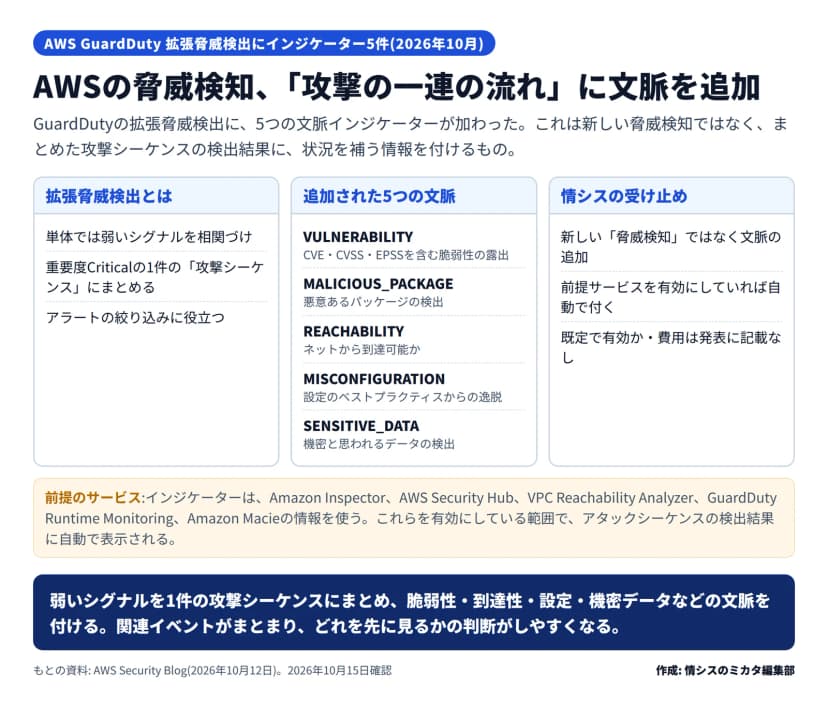 GuardDuty拡張脅威検出に追加された5つの文脈インジケーター(編集部作成)作成: 編集部 / もとの資料: Amazon Web Services(AWS Security Blog)
拡張脅威検出とは
GuardDutyは、不審な動きを探すために、さまざまなイベント(シグナル)を評価するサービスです。拡張脅威検出は、単体では脅威と断定できない「弱いシグナル」の組み合わせが一定のしきい値を超えると、それらを相関づけて、重要度が最も高い「Critical(クリティカル)」の1件の攻撃シーケンス(attack sequence)の検出結果にまとめます。関連する出来事が1件にまとまることで、どれを先に見るべきかの判断がしやすくなります。
追加された5つの「文脈」
今回追加された5つは、攻撃の手法そのものではなく、対象のリソースの状態を示す文脈情報です。AWSの説明によると、それぞれ次の情報を示します。
- VULNERABILITY: Amazon Inspectorによる、CVEのリスト(CVSSの重要度やEPSSの悪用可能性スコアを含む)。脆弱性にさらされている状態を示します。
- MALICIOUS_PACKAGE: Amazon Inspectorによる、悪意あるパッケージの検出です。
- REACHABILITY: VPC Reachability Analyzerによる、ホストやクラスターがインターネットから到達可能かどうかです。
- MISCONFIGURATION: AWS Security Hubのコントロールによる、設定がベストプラクティスから外れている状態です(例: IMDSv1が有効のまま、過剰な管理者権限、公開状態のS3バケットなど)。
- SENSITIVE_DATA: Amazon Macieによる、機密と思われるデータの検出です。
VULNERABILITYがCVSSとEPSSを含む点は、脆弱性対応の優先順位づけの考え方とも重なります。件数や深刻度だけで追わない進め方は、脆弱性管理の優先順位のつけ方でも整理しています。
情シスの受け止め方
これらのインジケーターは、前提となるサービス(Amazon Inspector、AWS Security Hub、VPC Reachability Analyzer、GuardDuty Runtime Monitoring、Amazon Macie)を有効にしている範囲で、攻撃シーケンスの検出結果に自動的に表示されるとされています。新しく有効化の操作が必要だとは書かれていません。一方で、既定で有効かどうかや、追加費用の有無については、今回の発表には記載がありません。利用料については、各サービスの料金ページで別途確認してください。
影響する会社・しない会社
- 影響する: AWSでGuardDutyを使っている会社です。特に、InspectorやSecurity Hub、Macieなどを併用していると、検出結果に文脈が付きやすくなります。
- 影響しない: AWSやGuardDutyを使っていない環境は、今回の発表の対象ではありません。
情シスが今日からできること
- GuardDutyと前提サービスの利用状況を確認します。 自社のAWSで、GuardDutyの拡張脅威検出が使える状態か、前提となるサービスを有効にしているかを確認します。
- 検出結果の見え方を確認します。 攻撃シーケンスの検出結果に、脆弱性や設定などの文脈が付くことで、優先して対応すべきものを見分けやすくなります。
- 費用と設定は公式で確認します。 既定で有効かどうかや料金は発表に記載がないため、AWSの公式ドキュメントと料金ページで確認してから判断します。