本文へ移動
情シスのミカタ
ニュース約4分で読めます

HPEの無線LANのOSに脆弱性72件 Critical 33件 修正版へ更新を

HPEは2026年10月22日、無線LANのコントローラーやアクセスポイントで動くOS「AOS-10」「AOS-8」の脆弱性72件を公表しました。Criticalは33件で、うち8件はCVSS 10.0です。多くは認証なしで外からコードを実行されるおそれがあります。修正版は10.8.1.2・10.7.2.7・10.4.1.14・8.13.3.1・8.10.0.24です。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
HPEの無線LANのOSに脆弱性72件 Critical 33件 修正版へ更新を

この記事のまとめ

  • HPEは10月22日、無線LANのOSのAOS-10とAOS-8の脆弱性72件をまとめて公表しました。モビリティ コンダクター、コントローラー、ゲートウェイ、アクセスポイントが対象です。
  • Criticalは33件で、うち8件はCVSS 10.0です。認証のすり抜け、コマンドやSQLの差し込み、バッファの超過などで、多くは認証なしに外からコードを実行されるおそれがあります。
  • 修正版は10.8.1.2・10.7.2.7・10.4.1.14・8.13.3.1・8.10.0.24以降です。HPEの社内の調査で見つかったもので、悪用や攻撃のコードの公開は把握されていません。
  • 保守が終わった版は、影響があるものとみなして、と書かれています。管理の画面とCLIは、専用のVLANやファイアウォールで守ります。
こんな方に#30代#40代#50代実務

HPE(Hewlett Packard Enterprise)は2026年10月22日(米国時間)、無線LANの機器で動くOS「AOS-10」と「AOS-8」の脆弱性72件(CVEの数)を、1つの勧告(HPESBNW05162)で公表しました。深刻度がいちばん高いCriticalは33件で、うち8件はCVSS 3.1で最高の10.0です。多くは、認証なしでネットワーク越しにコードやコマンドを実行されるおそれがあるものです。HPEは、無線LANのコントローラーやアクセスポイントを、修正版へ上げるよう強く求めています。
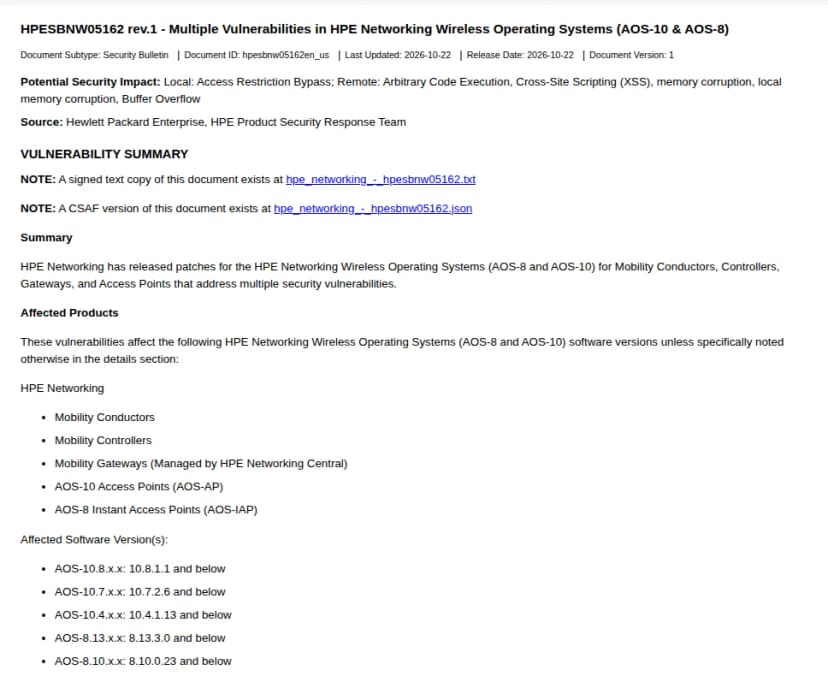
HPEのセキュリティの勧告HPESBNW05162 rev.1の冒頭(英語)。題はHPE Networking Wireless Operating Systems(AOS-10とAOS-8)の複数の脆弱性。公開日は2026年10月22日。想定される影響は任意のコードの実行、XSS、メモリの破壊、バッファの超過など。対象はモビリティ コンダクター、モビリティ コントローラー、Centralで管理するゲートウェイ、AOS-10のアクセスポイント、AOS-8のInstantのアクセスポイント。影響する版はAOS-10.8.1.1以前、10.7.2.6以前、10.4.1.13以前、8.13.3.0以前、8.10.0.23以前。
HPEの勧告HPESBNW05162。AOS-10とAOS-8の対象の製品と版出典: Hewlett Packard Enterprise「HPESBNW05162 rev.1」(引用)

勧告で分かっていること

項目 内容
公表 2026年10月22日、HPESBNW05162 rev.1
対象の製品 モビリティ コンダクター、モビリティ コントローラー、ゲートウェイ(HPE Networking Centralで管理するもの)、AOS-10のアクセスポイント(AOS-AP)、AOS-8のInstantのアクセスポイント(AOS-IAP)。対象の版に対応する機器や仮想マシンは、一覧に無い型番もすべて影響する
件数 72件(CVEの数)。Criticalが33件で、うちCVSS 10.0が8件。残りはHigh・Medium・Low
見つけた人 おもにHPEの社内のセキュリティの調査。一部はバグ報奨金の制度からの報告
悪用 公表の時点で、公の議論や攻撃のコードは把握していない
回避策 CLIとWebの管理の画面を、専用のL2のセグメントやVLANに限るか、L3以上のファイアウォールの規則で守る。操作と資源の使い方の記録をとる

影響する版と修正版

系列 影響する版 修正版
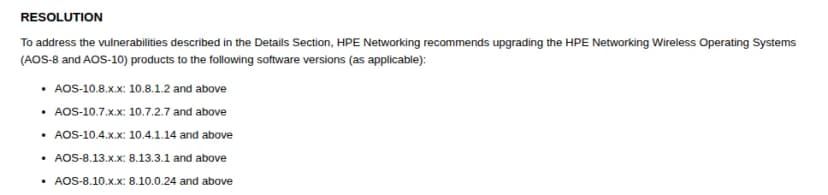
AOS-10.8 10.8.1.1以前 10.8.1.2以降
AOS-10.7 10.7.2.6以前 10.7.2.7以降
AOS-10.4 10.4.1.13以前 10.4.1.14以降
AOS-8.13 8.13.3.0以前 8.13.3.1以降
AOS-8.10 8.10.0.23以前 8.10.0.24以降
HPEの勧告のRESOLUTIONの節(英語)。AOS-8とAOS-10を次の版へ上げるよう勧める。AOS-10.8は10.8.1.2以降、AOS-10.7は10.7.2.7以降、AOS-10.4は10.4.1.14以降、AOS-8.13は8.13.3.1以降、AOS-8.10は8.10.0.24以降。
勧告の修正版。5つの系列ごとに上げる先の版が示された出典: Hewlett Packard Enterprise「HPESBNW05162 rev.1」(引用)

保守が終わった版(EoM)は、別に書かれていない限り影響があるものとみなされ、この勧告の対象外です。サポートが終わった版(EoS)は、HPEが影響を調べていないため、影響があるものとして扱うよう求めています。古い系列のまま使っている場合は、修正が出ないものとして、サポート中の系列への移行を考えます。

72件の中身(おおまかな分類)

勧告の見出しをもとに、当社でおおまかに分けました。1件の見出しに複数の弱点がまとめられているものもあります。

種類 件数のめやす 主な中身
認証のすり抜け 約18件 管理の画面、API、SSH、無線の機器どうしの連絡に使うPAPIで、認証を通らずに管理者の権限を得たり、コマンドを動かしたりする
コマンド・SQLの差し込み 約18件 管理の画面やPAPIへの入力から、OSのコマンドやSQLを動かされる。多くは認証が要らない
バッファの超過・メモリの破壊 約17件 細工した通信で、特権でコードを実行されるか、止められる
サービスの妨害(DoS) 約11件 細工した通信で、機器が止まる
情報の漏えい・その他 約8件 設定などの中身の漏えい、ファイルの書き込みや削除、XSSなど

見出しの約4割には「認証なし(Unauthenticated)」とあります。また14件は「Adjacent」、つまり同じネットワークや同じ無線の範囲にいる攻撃者が前提のものです。社内のLANや無線LANにつながった端末が乗っ取られると、そこから狙われうることになります(当社の見立て)。

同じHPEの有線のスイッチのOSでも、10月に脆弱性が公表されています(HPEのAOS-Switchに脆弱性9件、うちCVSS9以上が6件。修正版は16.11.0032)。

影響する会社・しない会社

  • 影響する: HPE Aruba Networking(現HPE Networking)の無線LANのコントローラー、ゲートウェイ、アクセスポイントを、AOS-10かAOS-8で使っている会社
  • 影響する: 無線LANの運用を保守の会社に任せている会社。保守の会社が更新の計画を持っているかを確かめます
  • とくに急ぐ: 管理の画面やCLI、PAPIが、利用者の端末と同じネットワークや、外から届く場所に開いている会社
  • 影響しない: HPEのほかのネットワークの製品や、ほかの会社の無線LANの製品。HPEは、一覧に無いHPE Networkingの製品と版は影響しないとしています

情シスが今日やること

  1. 版を一覧にします。 無線LANのコントローラー、ゲートウェイ、アクセスポイントで動いているAOSの版を、管理の画面やHPE Networking Centralで確かめ、5つの系列のどれか、修正版より前かを表にします。
  2. 修正版へ上げる計画を立てます。 10.8.1.2・10.7.2.7・10.4.1.14・8.13.3.1・8.10.0.24以降へ上げます。アクセスポイントの更新で無線が切れる時間があるため、業務の止めてよい時間を決めて段取りを組みます。
  3. 管理の入口を絞ります。 CLIとWebの管理の画面、PAPIを、管理用のVLANや、決まった端末からだけ届くようファイアウォールで絞ります。利用者のネットワークやゲストの無線LANから届かないかを確かめます。
  4. 古い系列を洗い出します。 保守やサポートが終わった版のまま動いている機器は、修正が出ないものとして、サポート中の系列への移行か、機器の入れ替えを決めます。
  5. 操作の記録を確かめます。 管理の画面へのログインや設定の変更の記録が残り、見張られているかを確かめます。見慣れない管理者のアカウントや設定の変更が無いかも見ます。

よくある質問

Qどの機器が対象ですか。

AAOS-10とAOS-8で動くモビリティ コンダクター、モビリティ コントローラー、HPE Networking Centralで管理するゲートウェイ、AOS-10のアクセスポイント、AOS-8のInstantのアクセスポイントです。HPEは、対象の版に対応する機器や仮想マシンはすべて影響を受けるとしています。

Q悪用されていますか。

AHPEは、公表の時点で、これらの脆弱性を狙う公の議論や攻撃のコードは把握していないとしています。多くは社内の調査で見つかったものです。

Qすぐに更新できないときは。

AHPEは、CLIとWebの管理の画面を、専用のL2のセグメントやVLANに限るか、L3以上のファイアウォールの規則で守り、操作の記録をとるよう勧めています。ただし更新が本筋です。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月23日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします