2026年10月9日から10日に国の機関が出した情報のうち、情シス の仕事に関係する5件をまとめました。IPA、総務省、金融庁、警察庁、JVNの発表です。いちばん手を動かすのは、IPAが示した外部公開アプリ、外部サービス、保有データの点検です。
会議の開催案内や、IT以外の発表は外しています。各件の根拠は、機関の公式ページだけです。
IPA(情報処理推進機構)
速やかに実施すべき点検の手順を公表
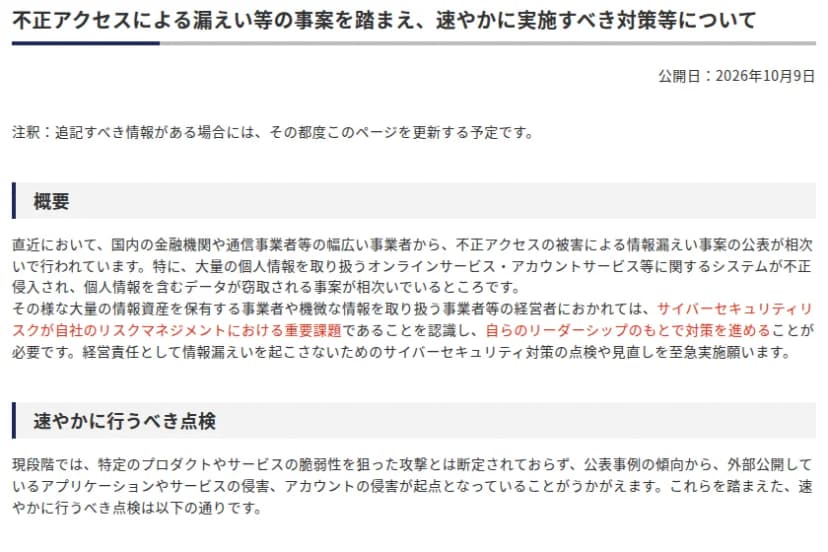
IPAは10月9日、「不正アクセス による漏えい等の事案を踏まえ、速やかに実施すべき対策等について」を公開しました。国内の金融機関や通信事業者などで、不正アクセスによる情報漏えい の公表が相次いでいることを受けた内容です。IPAは、現段階では特定の製品やサービスの脆弱性 を狙った攻撃とは断定されていないと書いています。公表事例の傾向から、外部公開しているアプリやサービスの侵害、アカウントの侵害が起点になっていることがうかがえるとしています。
IPAの注意喚起(2026年10月9日公開)のページ上部。概要と、点検の見出しが並ぶ 出典: 出典: IPAウェブサイト(2026年10月9日公開のページ) (引用) 速やかに行う点検は3つです。
外部に公開しているアプリの精査: 自組織で作って運用している外部公開アプリやサービスがあるかを確認します。ログの異常(エラーの量、平時との差)を、直近1か月、その後3か月と段階的に広げて見ます。未適用の修正パッチも確かめます。
外部サービスの洗い出し: クラウド やVPNなど、会社や部署で使っている外部サービスをすべて挙げます。サービスごとにログの保有期間や、利用者側から見られるログが違うため、誰がいつどう確認できるかも整理します。作った覚えのないアカウントや、無効にしたはずなのに有効なアカウントも探します。
保有データの再点検: 「不要な情報は持たない」を原則に、持っている情報資産を正確に把握し、必要最小限にします。
異常なログやアカウントが見つかったときは、速やかにセキュリティインシデントと判定して対応を進め、専門のセキュリティベンダーに詳細調査を依頼することを強く推奨しています。点検で異常がなくても、多要素認証の強化、アカウント付与範囲の見直し、ログの取得内容と保持期間の見直し、データの暗号化などを検討するよう求めています。
あわせて、IPAは「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の準備を進めていると書いています。開始は2027年3月の予定です。
IPAのページは、参考として国家サイバー統括室、経済産業省、金融庁、警察庁、個人情報保護委員会、JPCERT/CCの注意喚起も並べています。このうち経済産業省の文書は、公式のPDFを開けなかったため、このダイジェストでは中身に触れません。国家サイバー統括室の注意喚起の項目は、国家サイバー統括室が不正アクセス事案で注意喚起 情シスの点検表 で整理しています。
総務省
所管事業者に、国家サイバー統括室と同内容の注意喚起
総務省は10月9日、「不正アクセスによる情報漏えい等の事案を踏まえた対応について(注意喚起)」を掲載しました。大量の個人情報を扱う事業者の情報システムが不正アクセスで侵入され、個人情報を含むデータが窃取される事案が相次いでいる、という状況認識です。
書かれている流れは次のとおりです。内閣官房国家サイバー統括室が事業者等に注意喚起を行い、総務省も所管事業者と関係団体に同内容の注意喚起を行いました。国家サイバー統括室の注意喚起は、迅速な脆弱性対応、多要素認証などの認証機能の強化、漏えいした情報の悪用を防ぐ対策を、委託先も含めて速やかに検討するよう求める内容だと、総務省のページは説明しています。参考として、個人情報保護委員会とJPCERT/CCの注意喚起も紹介しています。
総務省の所管でなくても、委託先や取引先が通信・放送などの事業者なら、先方に同じ注意喚起が届いている可能性があります。個人情報保護委員会の資料は個人情報保護委員会が漏えい対策を注意喚起 情シスの今週の確認 、JPCERT/CCの注意喚起はJPCERT/CCが国内の不正アクセスに注意喚起、API管理の点検を にまとめています。
金融庁
金融機関等に、点検と本人確認の徹底を注意喚起
金融庁は10月9日、金融機関等に向けて、「現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について」の注意喚起を行いました。国家サイバー統括室の同日の注意喚起などを踏まえて、サードパーティリスク管理やインシデント対応の態勢を含めて点検し、不十分な点があれば速やかに措置するよう求めています。
あわせて、非対面の本人確認では、本人確認書類の画像と容貌の画像に不自然な点がないかの確認を徹底すること、犯罪収益移転防止法施行規則の改正で令和9年4月1日から本人確認書類の画像送信を受ける方法が廃止されICチップ情報の読取に原則一本化されることを踏まえ、施行日を待たず可能な限り速やかに対応することを求めています。対象は金融機関等ですが、本人確認書類の画像を預かっている会社の在庫確認は、金融庁が本人確認書類の画像の対応を要請 IC読取への移行と保有の洗い出し で手順にしています。
警察庁
サイバー警察局便り Vol.19「情報流出に注意」
警察庁は、サイバー警察局便りの令和8年10月号(Vol.19)で、様々な事業者や団体、企業を狙ったサイバー攻撃で情報流出事案が続発していると呼びかけています。個人向けには、メール内のリンクを安易にクリックしないこと(情報流出元の企業をかたる偽メールの可能性があるため)、パスワードを使いまわさないこと、多要素認証の利用を挙げています。
企業や団体向けには、基本的なセキュリティ対策の再確認(ネットにつながる機器のソフトウェア更新、パスワードの強度確保など)を求め、個人情報保護委員会の注意喚起も紹介しています。本人確認を行う事業者には、犯罪収益移転防止法等に基づく本人確認の徹底を呼びかけています。社員向けに「漏えい元をかたる偽メール」の注意を出すときは、この資料が根拠になります。
JVN(JPCERT/CCとIPA)
CISAのICS勧告(2026年10月8日)を公開
JVN(脆弱性情報のポータル)は10月9日、米国のCISAが出したICS Advisory(産業用制御システムの勧告)とICS Medical Advisory(医療機器の勧告)を、「JVNVU#91137775」として公開しました。JVNのページには、勧告の本文は参照してください、とあり、一覧だけが載っています。
新規は3件です。Red Lion Controls N-Tron 700 Series、Grid Protection Alliance openPDC and openHistorian、Satel Netco Designです。更新は3件で、Lantronix EDS3000PS and EDS5000(Update B)、Hitachi Energy RTU500 Series(Update A)、Pulsetto Vagus Nerve Stimulator(Update A)です。工場の制御機器、電力関連のシステム、医療・健康関連の機器を使っている会社は、一覧のなかに自社の製品がないかを照合してください。各製品の影響や対策は、このダイジェストでは確認していません。日本での提供の状況は、JVNのページには書かれていません。
同じ日に国の機関の注意喚起が並んだ件
10月9日には、国家サイバー統括室、総務省、金融庁、IPAが、不正アクセスによる漏えい等の事案について注意喚起を出しました。関係は、各機関の文書に書かれている範囲では次のとおりです。総務省は、国家サイバー統括室が注意喚起を行い、総務省も所管事業者に同内容を行ったと書いています。金融庁は、国家サイバー統括室の注意喚起を踏まえた点検を求めています。IPAは、国家サイバー統括室などの注意喚起を参考として並べています。どの文書も、背景の事案の会社名や件数は書いていません。このダイジェストでも、書かれていないことは足しません。直近の事案の件数や原因は、情報漏えい・不正アクセス7件を図解 10月7日〜9日の件数・原因・公表日数 にあります。
影響する会社・しない会社
影響する: 外部に公開しているアプリやサービス(自社の問い合わせフォーム、会員サイト、API、CMSなど)を運用している会社です。IPAの点検の1つ目に当たります。
影響する: クラウドサービス、VPN、SaaSを使っている会社です。サービスごとのログの保有期間と、アカウントの棚卸しを確かめる対象になります。
影響する: 個人情報、本人確認書類の画像、取引先の情報を預かっている会社です。保有データの再点検の対象です。
影響する: 工場の制御機器、電力関連、医療・健康関連の機器を使っている会社です。JVNの一覧と自社の機器を照合します。
影響しない: 外部に公開するアプリがなく、クラウドも使わず、個人情報も預かっていない会社は、IPAの点検は読み物にとどまります。ただし、社員宛ての偽メールへの注意は共通です。
影響しない: 一覧の製品を使っていない会社は、JVNの6件の対応は要りません。
情シスが今日やること
外部に公開しているアプリとサービスの一覧を作る。ドメインごとに、誰が運用し、どのパッチが未適用かを書き出す。
外部公開アプリのログを直近1か月分見て、エラーの量が平時と違わないか確かめる。見られる人と手順も控え、次に3か月分へ広げる日を決める。
使っているクラウドとVPNを部署単位まで洗い出し、サービスごとにログの保有期間を調べる。作った覚えのないアカウントと、無効にしたはずなのに有効なアカウントを探す。
預かっているデータの置き場所と、持ち続ける理由を一覧にする。不要なものは削除の担当と期限を決める。
工場・医療の機器がある会社は、JVNの一覧 の6製品に自社の製品があるか、機器の担当に聞く。社員には、漏えいを装った偽メールのリンクを押さないよう、今週中に一言知らせる。