AIを使われたと公表した2社とも、どこから入られたかは書いていません。
開発者向けの認証基盤を売るWorkOSは11月2日、営業チームの社内アプリに不正アクセスがあったと公表しました。ブロックチェーンの分析会社Chainalysisも10月30日、社内のシステムとツールへの侵入を公表しています。攻撃者がAIを使ったと認めているのは、どちらも被害企業自身です。
身構えたくなる話ですが、情シスが今週見るべきはAIの賢さより、営業の社内アプリに何がたまっているかでしょう。
2社が書いたことと、書いていないこと
9月には、オランダの非営利団体DIVDが、攻撃者のAI利用を含む被害を詳しく報告しています。2社と比べると、書かれていないことが見えてきます。
|
WorkOS |
Chainalysis |
DIVD(9月) |
| 入られた所 |
営業チームの社内アプリ |
システムと社内ツール |
問い合わせ管理のZammad |
| AIの書き方 |
偵察と攻撃の試みを自動化するAI支援の攻撃の枠組み |
攻撃的なエージェントの技術 |
rootを取ったあとにAIエージェントを使用 |
| AIと判断した根拠 |
枠組みの使用を調査で確認(詳細なし) |
書かれていない |
成果物の量と、スクリプトの中のコメント |
| 入口 |
書かれていない |
書かれていない(脆弱性を修正したとだけ) |
Zammadのゼロデイ2件 |
| 見られた情報 |
連絡先とやり取りの要約を確認。アプリからは顧客アカウントの履歴、通話やサポートの抜粋、顧客のSlackの会話、製品の利用状況にも届いた |
ユーザーID、氏名、メール、組織での役割の表示 |
別のページで公表 |
| 見つかっていないとするもの |
自社のアプリのデータ、本番のサービスへのアクセス |
調査の中身、平文のパスワード、MFAの秘密、セッショントークン |
ー |
WorkOSの創業者は11月3日、Xで踏み込みました。攻撃者のWeb要求にartex-enrich/1.0とnorma/0.4のuser agentがあり、公開の情報からARTEXによるものと考えられるという説明です。国内でも約20社を狙う攻撃の攻撃元で使われていたツールですが、断定ではなく「likely」と書いている点は見落とせません。
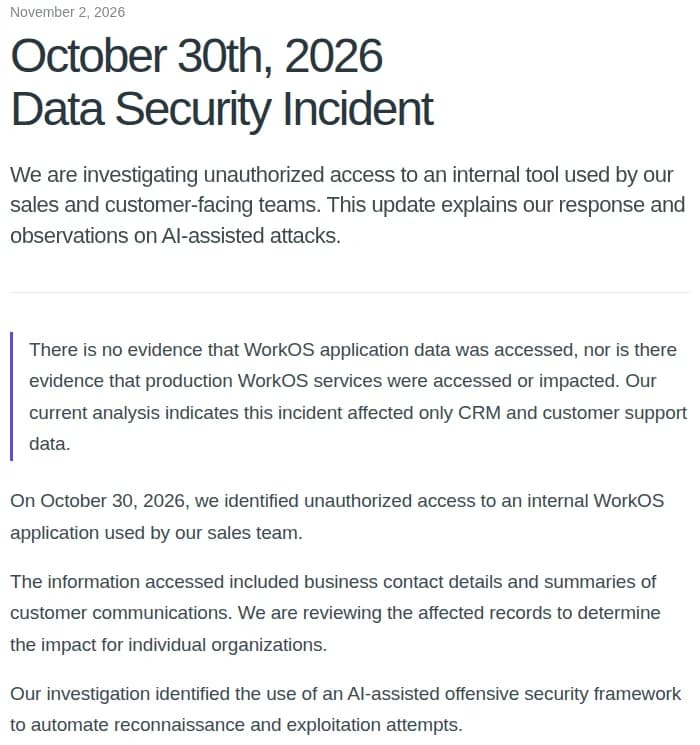 WorkOSの告知。AI支援の攻撃の枠組みの使用を確認したとする出典: WorkOS「October 30th, 2026 Data Security Incident」(引用)
Chainalysisの説明は、もっと短いものです。「offensive agentic techniques」の中身には触れていません。11月2日の更新では、ReactorとData Solutionsなどの製品を念のため止めたと知らせました。取引の監視の製品は、顧客の業務への影響を考えて動かし続けています。
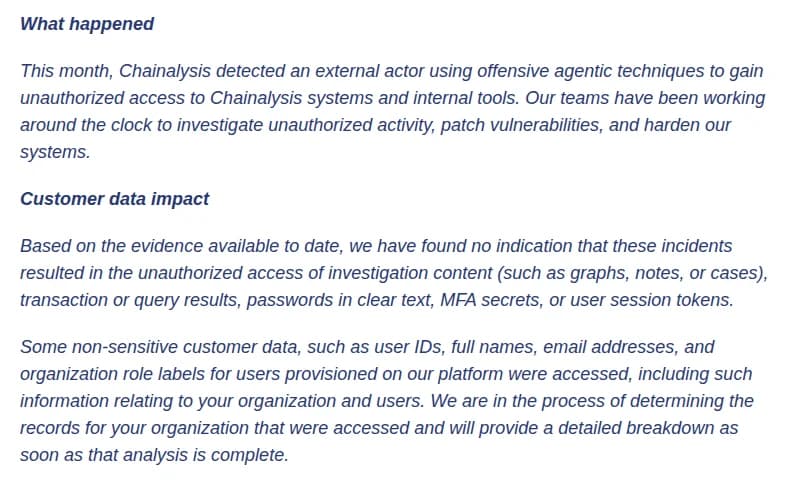 Chainalysisが顧客へ送った通知。AIの技術の中身には触れていない出典: Chainalysis「Updated Nov 2: Chainalysis Security Incident Information」(引用)
AIが結果を変えたかは、発表からは言えない
3件を読むと、AIと書かれている場所がそれぞれ違うと分かります。DIVDの報告でAIが出てくるのは、rootを取ったあとの攻撃です。入口のゼロデイをAIが見つけたとは書いていません。WorkOSの「偵察と攻撃の試みの自動化」も、最初の1歩を指すのか、侵入のあとを含むのかは読み取れません。Chainalysisは不正アクセスを得る技術として書きますが、中身も根拠もありません。
だから、「AIだから防げなかった」とも「AIが無ければ無事だった」とも、今は言えないのです。WorkOS自身、AIエージェントが高めるのは、公開されたアプリや盗まれた認証情報を突く速さと規模だと説明します。
編集部も、変わるのは対策の中身より、放っておける時間だとみています。
参考になるのがDIVDの数字です。検知まで19分、最初の対応まで19時間、封じ込めまでさらに9時間でした。ボランティアの組織としては悪くない数字だと本人たちも述べています。
それでも、知らせを受けてすぐ動ける人がいるかが差になるのは、一般の会社も同じでしょう。Microsoftの報告には、標的の選定から特権の取得まで3時間未満の例もありました。
経営層から「AI攻撃への備えは」と聞かれたら、製品の話の前に入口の話をしたいところです。社外から届く社内アプリの数を答えられるかどうかが、最初の一問になります。
顧客でない会社も対象外ではない 営業の社内アプリは見落とされやすい
WorkOSは、問題のアプリへの外部からのアクセスを止めました。裏を返せば、外から届く状態だったと読めます。社内ツールの権限の見直しも始めました。
本番への影響の証拠は無いとしても、見られたものは軽くありません。やり取りの要約や、アプリから届いた会話の抜粋は、次のなりすましの材料そのものだからです。WorkOSも、実在の同僚や過去のやり取りに触れた連絡でも、予期しない依頼は確認するよう呼びかけています。
自社に置き換えると、営業やカスタマーサポートが使うツールが該当します。内製の管理画面、ノーコードで作ったアプリ、商談を要約するツール。本番ではないという理由で、シングルサインオンの外に残っていないでしょうか。CRMやSlackとつなぐための強いキーを持ちながら、台帳に載っていないこともありそうです。
2社の顧客の会社は、各社からの個別の連絡を待ちつつ、両社を名乗るパスワードの再設定や認証の求めを疑ってください。Chainalysisは2段階認証の設定も勧めています。
営業とカスタマーサポートの責任者に確認すること
- 使っている社内アプリと要約ツールを一覧にし、URLを社外の回線で開いてみます。ログインの画面が出るだけでも、外から届くことは分かります。
- シングルサインオンと多要素認証の下にあるかを見ます。共有のアカウントや、URLを知っていれば開く形は残しません。
- CRM、Slack、メールとの連携が読める範囲を確認し、要らない範囲を外します。キーの置き場所はAIエージェントの権限とキーの記事の見方が使えます。
- WebサーバーとWAFのログで、
artex-enrich/1.0とnorma/0.4を検索します。名前は簡単に変えられるので、出なくても安心はできません。短時間に要求が集中した記録も一緒に見ます。
- 検知の知らせを受けてすぐ動く人を、夜間と休日も含めて決めます。自社なら何時間かかるかを、DIVDの19時間と比べてみてください。
社内のツールそのものが踏み台になった例としては、Binanceの報告があります。こちらは攻撃者が持ち込んだAIではなく、社内のAIツールを踏み台にされた話です。
次に知りたいのは入口です。続報で語られたら、この5つに1行足すことになるでしょう。