Drupal(ドルーパル)は、CMS(サイトを作る土台のソフト)のコア(core)に見つかったCriticalな脆弱性を修正するため、セキュリティリリースの公開を予告しました(PSA-2026-10-12)。予告の時点では詳しい内容は伏せられていますが、公開は日本時間で2026年10月15日の未明と、まさに目前です。Drupalでサイトを運営している会社が、今日のうちにやっておく備えを整理します。
何が予告されたか
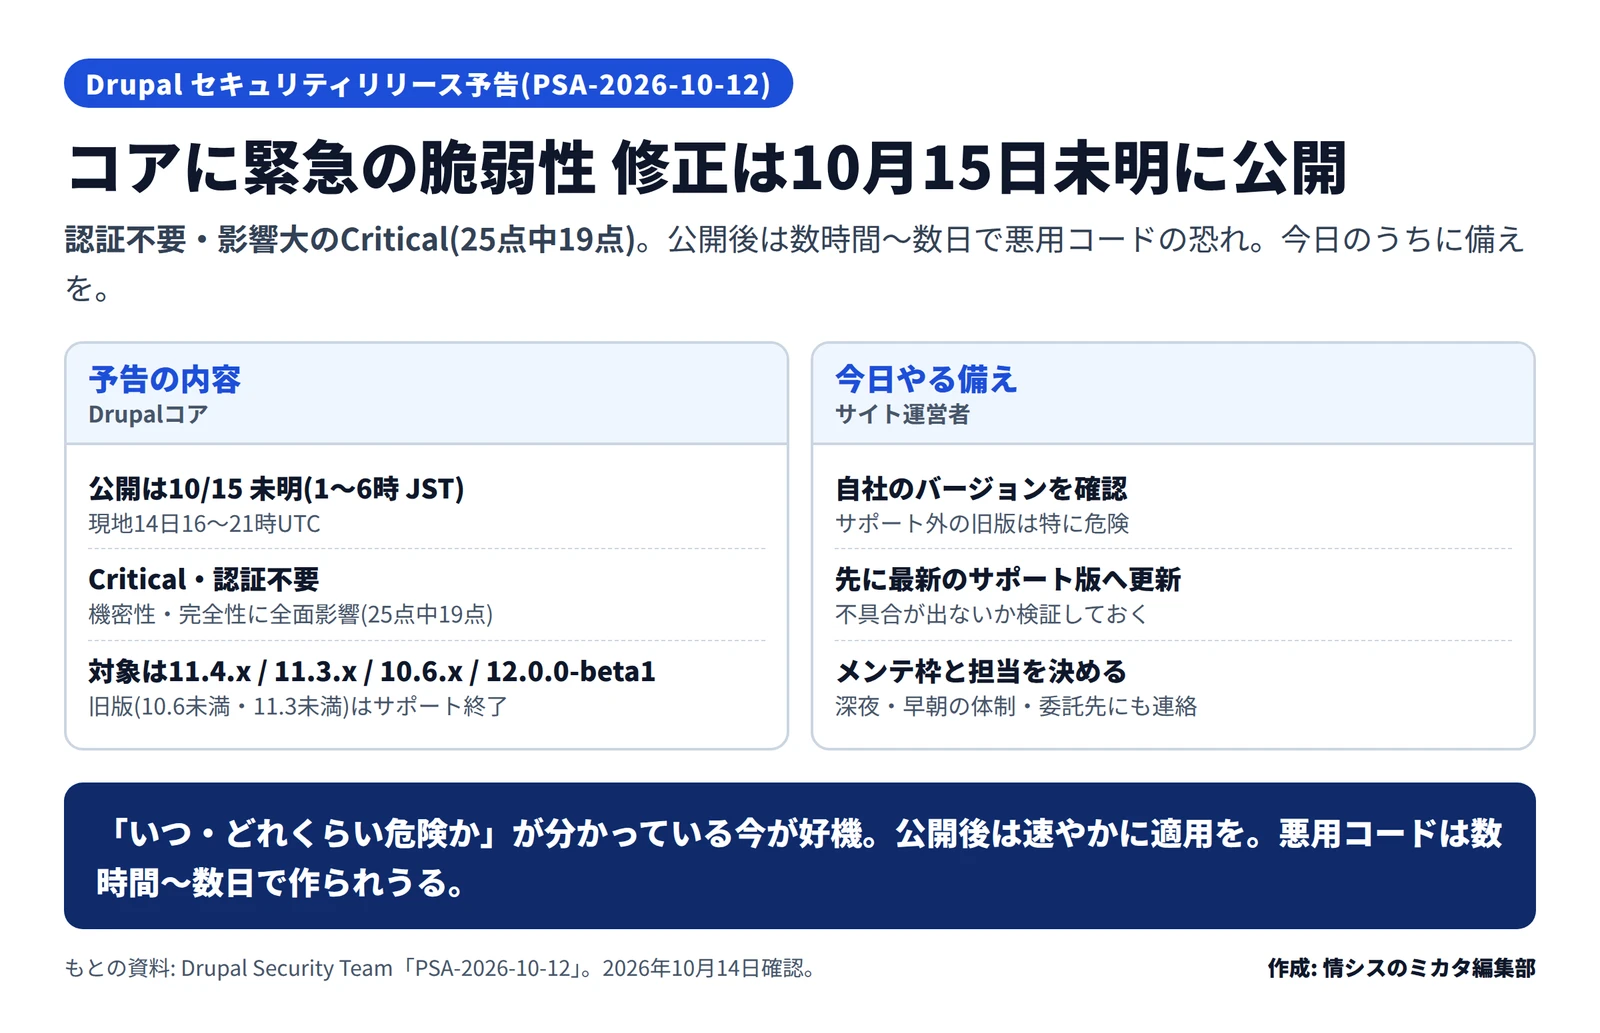
Drupalのセキュリティチームは、コアのCriticalな脆弱性を修正する更新を、次の時間帯に公開すると予告しました。
- 公開の時間: 現地時間2026年10月14日の16時〜21時(UTC)。日本時間では、10月15日の午前1時〜6時にあたります。
- 深刻度: Critical。Drupal独自の評価で25点中19点です。認証(ログイン)が不要で悪用でき、機密性・完全性への影響が全面的とされています。
- 対象: Drupalコアの、サポート対象の全ブランチ(11.4.x、11.3.x、10.6.x、12.0.0-beta1)です。拡張モジュール(contributed)ではなく、コアの問題です。
予告の段階のため、CVE番号や技術的な詳細、具体的な修正内容は公開されていません。公開時点で悪用は確認されていませんが、Drupalは「公開後、数時間から数日で悪用コードが作られる可能性がある」として、迅速な適用を求めています。日本時間では深夜から早朝の公開になるため、気づかないうちに悪用が始まる、という事態に注意が必要です。
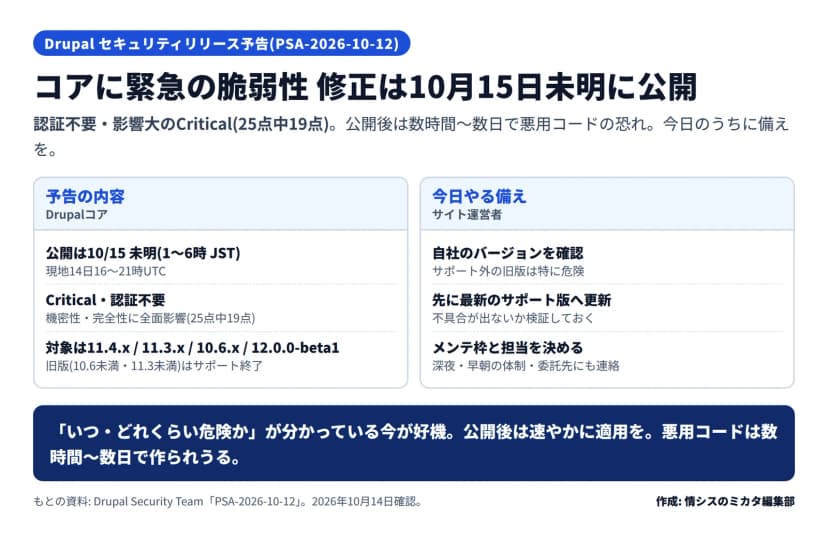 Drupalの緊急セキュリティリリース予告の要点と今日やる備え(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部
影響する会社・しない会社
影響するのは、自社やグループのWebサイトを、Drupalで作って運営している会社です。Drupalは、自治体、大学、中堅企業のサイトなどで使われています。とくに、インターネットに公開しているサイトは、公開後すぐに悪用の対象になりえます。
注意したいのは、サポートが終了した古いバージョン(10.6より前、11.3より前)を使い続けている会社です。サポート外のバージョンには、今回の修正そのものが提供されない可能性が高く、最も危険な状態になります。まずは自社のDrupalのバージョンを確認してください。
一方、Drupalを使っていない会社(WordPressなど別のCMSや、Drupalを使わない構成の場合)は、今回の予告の直接の対象ではありません。ただし、CMSのコアに緊急の脆弱性が出て、公開後すぐの適用が求められる、という流れは、どのCMSでも起こりえます。
今日からできること
- 自社のDrupalのバージョンを確認する: 11.4.x・11.3.x・10.6.xなどサポート対象かを確かめます。サポートが終わった古い版なら、更新計画を早急に立てます
- 先に最新のサポート版へ上げておく: 公開時にすぐ更新できるよう、今のうちに現行ブランチの最新版へ上げ、不具合が出ないか検証しておきます。本番でいきなり当てて別の問題が出る、という事態を避けられます
- メンテナンスの枠と担当を決める: 公開は日本時間10月15日の未明です。だれが・いつ対応するか、深夜・早朝の体制を事前に決めておきます
- バックアップを確認する: 更新の前に、サイトとデータベースのバックアップが取れているかを確かめます(一般的な備えとして)
- 公開後は速やかに適用する: 公開されたら、できるだけ早くコアを更新します。委託先に運用を任せている場合は、今日のうちに連絡し、公開後の対応を依頼しておきます
予告の時点で「いつ・どれくらい危険か」が分かっているのは、備える側にとっては好機です。公開を待ってから慌てるのではなく、今日のうちにバージョンの確認と先行更新、体制の段取りを済ませておくと、未明の公開にも落ち着いて対応できます。