社員研修に使ったセキュリティのサービスから、社員の名前まで漏れたのでしょうか。決め手は、理解度チェックの管理者が受講者IDに何を使っていたかです。日本ネットワークセキュリティ協会(JNSA)が11月6日に出した第一報によると、組織向けの「情報セキュリティ理解度チェックサービス」が不正アクセスを受け、最大15,128件の個人情報が漏えいした可能性があります。
第一報の注によれば、このサービスでは受講者を「個人名を使わずに「受講者ID」などで管理できます」。名前を伏せて登録していた会社と、メールアドレスで登録していた会社とでは、今週やることの重さが違ってきます。
漏れた恐れがあるのは、管理者の連絡先と受講者のID
JNSAが不正アクセスを確認したのは11月4日でした。ただ、調査では10月30日の夜頃から行われた可能性があるとしており、確認までに5日ほど空いていたかもしれません。理解度チェックのサイトは、11月9日朝の時点でも「11月04日(水)夜間より一時的にサービスを停止いたします」の1行を出しているだけです。第一報でJNSAは、「本来、日本のセキュリティレベルを向上させるべき協会でありながら」と詫びています。
漏えいの恐れがある情報として、JNSAは「これまで管理者登録された方および利用ユーザ」の6つの項目を挙げました。管理者の氏名と企業名、メールアドレス。組織の所在地、従業員数、業種。利用ユーザ数。そして利用者のIDとパスワードで、パスワードはハッシュ化されているといいます。6つ目の「利用者」は、5つ目の「利用ユーザ数」と並べて書かれており、管理者が登録した受講者を指すと読めます。
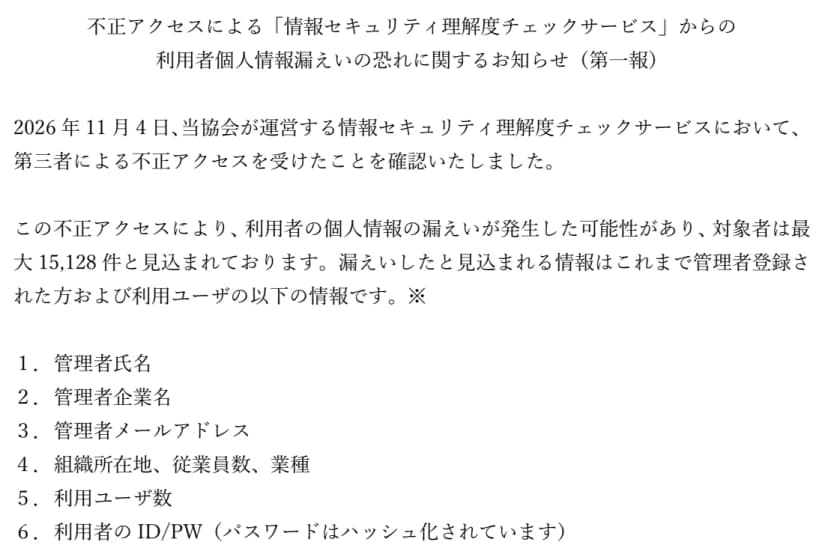 JNSAの第一報。漏えいの恐れがある6つの項目出典: 日本ネットワークセキュリティ協会「不正アクセスによる「情報セキュリティ理解度チェックサービス」からの利用者個人情報漏えいの恐れに関するお知らせ(第一報)」(引用)
管理者の側の項目を並べると、ひとつの会社の横顔ができあがります。どこの誰が、従業員何人の会社で、何人にセキュリティの研修を受けさせているか。偽のメールを作る材料としては十分です。「理解度チェック再開に伴い、受講者○名分のパスワードの再設定をお願いします」と本物の人数入りで届いたら、管理者でも疑いにくいはずです。
受講の結果は6つの項目に入っていません。社員ごとの点数のような結果が漏れたとは、少なくとも第一報からは読み取れないということです。もっとも、JNSAは対象件数や影響範囲が「今後変動する可能性があります」とも断っています。
11月3日〜6日の漏えい29件の図解では、新しい事故17件のうち、自社のシステムから漏れた4件に入っています。
受講者IDに何を使ったかで、漏れた中身が変わる
理解度チェックでは、管理者が受講する社員を前もって登録し、サイトで問題を解かせて、結果を分析します。受講者について漏れたものの重さは、管理者が登録のときに決めたIDの付け方で変わります。
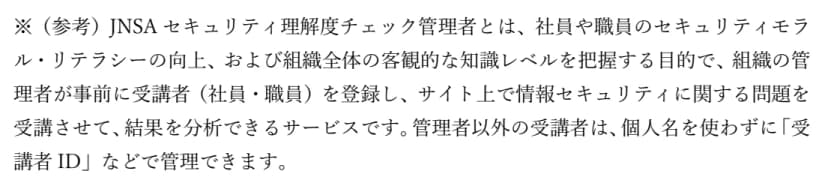 第一報の注。受講者は個人名を使わずに受講者IDで管理できる出典: 日本ネットワークセキュリティ協会「不正アクセスによる「情報セキュリティ理解度チェックサービス」からの利用者個人情報漏えいの恐れに関するお知らせ(第一報)」(引用)
| 受講者IDの付け方 |
漏れた情報から分かること |
気にしたいこと |
| 社員のメールアドレス |
社員のアドレスと、そのIDのパスワードのハッシュ値 |
受講者のパスワードが社内と同じになっていないか。偽メールの宛先になる |
| 氏名のローマ字や社員番号 |
社員の名前や社員番号の付け方 |
社内のほかのシステムのIDと同じ形になっていないか |
| 連番や部署の記号 |
個人は特定しにくい |
管理者側の項目から、会社名と人数は分かる |
とくに気をつけたいのは、表の1行目です。受講者IDが社内のメールアドレスで、パスワードも社内のアカウントと同じだったとします。管理者が決めて配った運用でも、受講者が自分で決めた運用でも起こりうる形です。ハッシュから元のパスワードを割り出されれば、そのまま社内のログインに試されかねません。
連番で登録していた会社も、安心しきるのは早いでしょう。管理者の氏名とアドレスはIDの付け方に関係なく対象です。
前の担当者の登録も、対象に入る
第一報の言い方は「これまで管理者登録された方」。今の担当者だけでなく、何年か前に研修を申し込み、その後に異動や退職をした人の登録も含まれると読めます。
厄介なのは、JNSAからの個別の連絡です。漏えいの可能性が確認された利用者には、対象者の特定が終わり次第、JNSAが個別に連絡する予定です。その宛先がもう消した退職者のアドレスなら、知らせは誰にも届きません。研修を総務や人事が直接申し込んでいた会社だと、登録があったことを情シスが知らない場合もあるでしょう。
研修のアカウントと受講の記録を、名簿と同じ台帳として扱う考え方は、研修担当と情シスの分担で読めます。その台帳がない会社ほど、今回の確認に時間がかかりそうです。
対象になる会社は、一度でも申し込んだ会社
理解度チェックに管理者を登録したことがある会社は、時期を問わず対象になりえます。受講者を登録していれば、受講した社員のIDとパスワードのハッシュも対象に入りえます。申込の記録が社内のどこにもなく、研修の担当にも覚えがなければ、会社として動くことはありません。
別に設けている「理解度セルフチェック」のサイトも、11月9日朝の時点で同じ「11月04日(水)夜間より」停止の表示です。セルフチェックが対象に入るか、侵入の経路、ハッシュの方式、15,128件のうち管理者と受講者がそれぞれ何件かは、どれも第一報には出ていません。
紛らわしいのが、JNSAのトップページにあるもうひとつのお知らせです。メール配信システム「ブラストメール」の不正アクセスに伴い、メールマガジンなどの登録を止めたという内容ですが、こちらは別の件。JNSAは「確認されている個人情報の漏えいに当協会のものは含まれておりませんでした」と説明しました。ブラストメールの件の経緯は、ブラストメールに不正アクセスで確認できます。
申込の記録から始める点検の段取り
- 研修や人事、総務の担当に、JNSAの理解度チェックで管理者を登録したことがあるかを聞きます。過去の担当者の分も含め、登録に使ったメールアドレスを書き出します。
- 書き出したアドレスが今も受信できるかを見ます。消したアドレスがあれば、JNSAの問い合わせ先(
sec@jnsa.org)に今の窓口を伝えるかを決めます。
- 受講者を登録したときのファイルを探し、受講者IDに何を使ったかを確かめます。メールアドレスや社員番号をIDにしていたら、受講者のパスワードを管理者が配ったのか本人が決めたのかと、社内のアカウントと同じになりうる運用だったかも見ます。
- 管理者だった人と研修の担当に、JNSAや研修の会社を名乗るメールへの注意を伝えます。JNSAによると、メールの中のURLを示してIDやパスワードの入力や変更を求めることはありません。
- これから外部の研修サービスに社員を登録するときは、名前やメールアドレスを使わないIDで回せるかを、申し込みの前に確かめる決まりにします。
名前を渡さない設計を、使ったかどうか
研修のサービスに限らず、外に預けるデータに名前を入れずに済むなら、入れない。今回、受講者IDで登録していた会社は、それで漏れる中身を小さくできていました。