ネットプロテクションズは10月22日、後払い決済「NP後払い」の請求書再発行システムへの不正アクセスを公表しました。第三者が、通常は想定しない方法で機械的に連続してリクエストを送り、一部の取引の客の氏名と住所など、2万8,884件の情報にアクセスしていました。
決済そのものは止まっておらず、NP後払いは通常どおり使えます。止まっているのは請求書を出し直すシステムで、セキュリティを強化し、安全を確認してから再開するとしています。
狙われたのは、請求書を出し直すためのシステム
ネットプロテクションズによると、第三者が、通常は想定しない方法で、請求書再発行システムに機械的かつ連続的なリクエストを送りました。同社が気づいたのは10月14日(水)で、公表まで8日です。同社は、原因と影響の範囲を調べながら必要なセキュリティの対策をとっているとし、どのような入力でどこまで読めたのか、手口の詳しい内容は明らかにしていません。
NP後払いの購入者向けのよくある質問では、紙の請求書の再発行は、問い合わせのフォームに注文のときのメールアドレスを入れて申し込む手順になっています。今回の公表は、攻撃にどの画面が使われたかまでは書いていません。
ログインの画面を破ったという説明ではなく、外向けに用意されたシステムに大量の問い合わせを送って、情報を引き出したと読める説明です。請求書の再発行のように、客が自分で手続きできる仕組みは、本人の確認の方法と、短い時間に同じ相手から来る要求の数の制限が、対策の中心になります。
アクセスされたのは、取引ごとの氏名と住所
公表で挙げられた対象は、次のとおりです。
| 項目 |
公表の内容 |
| 対象の件数 |
2万8,884件 |
| 対象の取引 |
NP後払いを使った一部の取引 |
| 対象の情報 |
氏名、住所 |
| 法人での利用 |
氏名と住所に加えて、会社名、部署名 |
| 請求書が返送された取引 |
氏名と住所に加えて、請求書が届いていないこと |
| 住所の注意 |
購入のときに登録された住所で、実際の住所と違う場合がある |
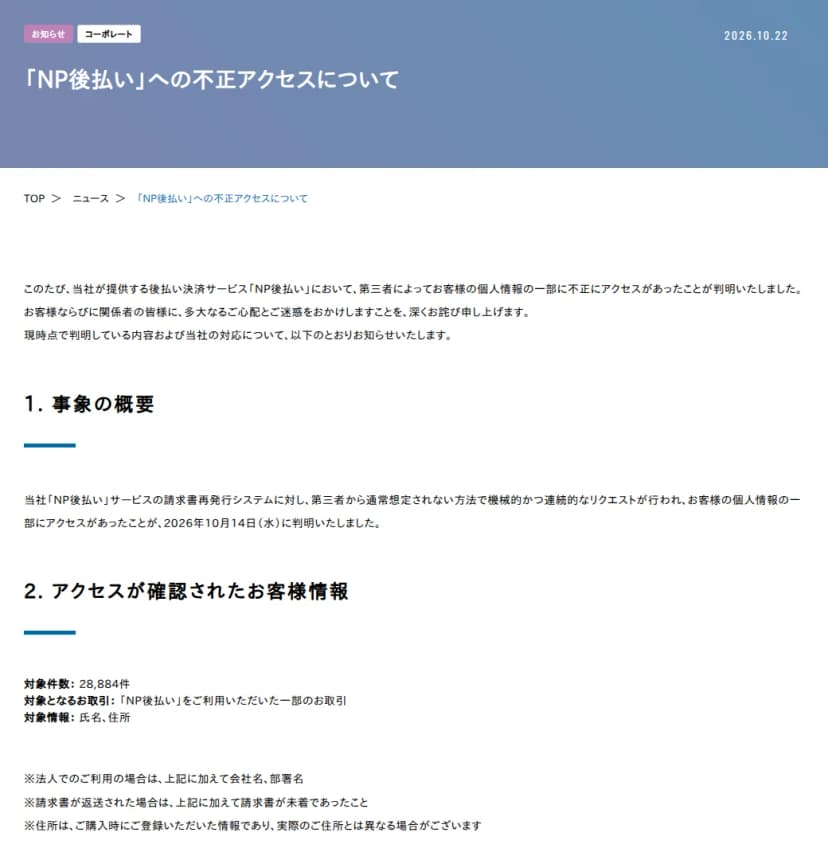 ネットプロテクションズの公表。請求書再発行システムに機械的なリクエスト出典: 株式会社ネットプロテクションズ「「NP後払い」への不正アクセスについて」(引用)
件数は「一部のお取引」の数で、公表は対象の客の人数を示していません。同じ人が何度か使っていれば、人数は件数より少なくなります。
ネットプロテクションズは、個人情報保護委員会と、一般財団法人日本情報経済社会推進協会(JIPDEC)に報告したとしています。10月22日の時点で、情報の不正利用は確認されていません。対象の客には、電子メールなどで個別に知らせるとしています。
影響するのは、買った客と、NP後払いを入れている店
直接の対象は、NP後払いで買い物をした客のうち、一部の取引の客です。法人として会社の名義で買っていれば、会社名と部署名も含まれます。総務や経理、購買の担当が、文具や備品をNP後払いで買っている会社は、会社あてにも個別の連絡が届く可能性があります。
NP後払いを決済の手段に入れているECの店は、自社の客から、届いた連絡が本物かという問い合わせを受けることになります。公表はNP後払いについてのもので、同じ会社のほかの決済サービスへの影響には触れていません。NP後払いを使っていない会社は対象外です。
氏名と住所、会社名と部署名がそろうと、本物らしい請求書や督促のはがき、メールを作りやすくなります。請求書が返送されて届いていない取引の情報は、「未払いの請求があります」という連絡の口実にも使えます。