本文へ移動
情シスのミカタ
ニュース約3分で読めます

Microsoft SQL Serverの10月更新 22件の脆弱性、計画的に適用を

Microsoftが2026年10月の月例更新で、SQL Serverの脆弱性22件を修正しました。8件はリモートコード実行(RCE)ですが、いずれも認証後が前提で、悪用は確認されていません。対象はSQL Server 2017/2019/2022/2025で、本体の累積更新(CU)またはGDRで適用します。情シスの対応を公式情報から整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Microsoft SQL Serverの10月更新 22件の脆弱性、計画的に適用を

この記事のまとめ

  • Microsoftは2026年10月の月例更新で、Microsoft SQL Serverの脆弱性22件を修正しました。いずれもSQL Server本体(データベースエンジン)の脆弱性で、クライアント側のドライバー(OLE DB Driverなど)の更新は今回は含まれません。
  • 内訳はリモートコード実行(RCE)8件、権限昇格7件、情報漏えい4件、サービス妨害(DoS)3件です。最も高いのはCVSS 8.8で、デシリアライズの不具合によるRCE(CVE-2026-65674)と、ヒープのバッファオーバーフローによるRCE(CVE-2026-94512)の2件です。深刻度はいずれも「Important(重要)」で、Criticalはありません。
  • いずれも認証済み(ログインできる状態)の攻撃者が前提です。悪用は確認されておらず、CISAの「悪用が確認された脆弱性カタログ(KEV)」にも載っていません。ゼロデイのような緊急性はありませんが、RCEを含むため計画的に適用します。
  • 対象はSQL Server 2017・2019・2022・2025です。本体の累積更新(CU)またはGDR(セキュリティのみ)で適用します。SQL Server 2016は今回の一覧に含まれていません。
こんな方に#30代#40代#50代実務

Microsoftは2026年10月の月例更新(Patch Tuesday)で、Microsoft SQL Serverの脆弱性22件を修正しました。8件はリモートコード実行(RCE)につながるものですが、いずれも認証済みの攻撃者が前提で、悪用は確認されていません。

ここでは、何が修正されたのか、どのくらい急ぐべきか、情シスの対応を、Microsoftの公式情報とNCSCの勧告から整理します。

何が修正されたのか

今回の22件は、いずれもSQL Server本体(データベースエンジン)の脆弱性です。近年多い、クライアント側のドライバー(Microsoft OLE DB Driver for SQL Serverなど)を通じて、悪意あるサーバーに接続させられたときに起きる種類の脆弱性は、今回は含まれていません。

内訳は次のとおりです。

種別 件数
リモートコード実行(RCE) 8件
権限昇格 7件
情報漏えい 4件
サービス妨害(DoS) 3件
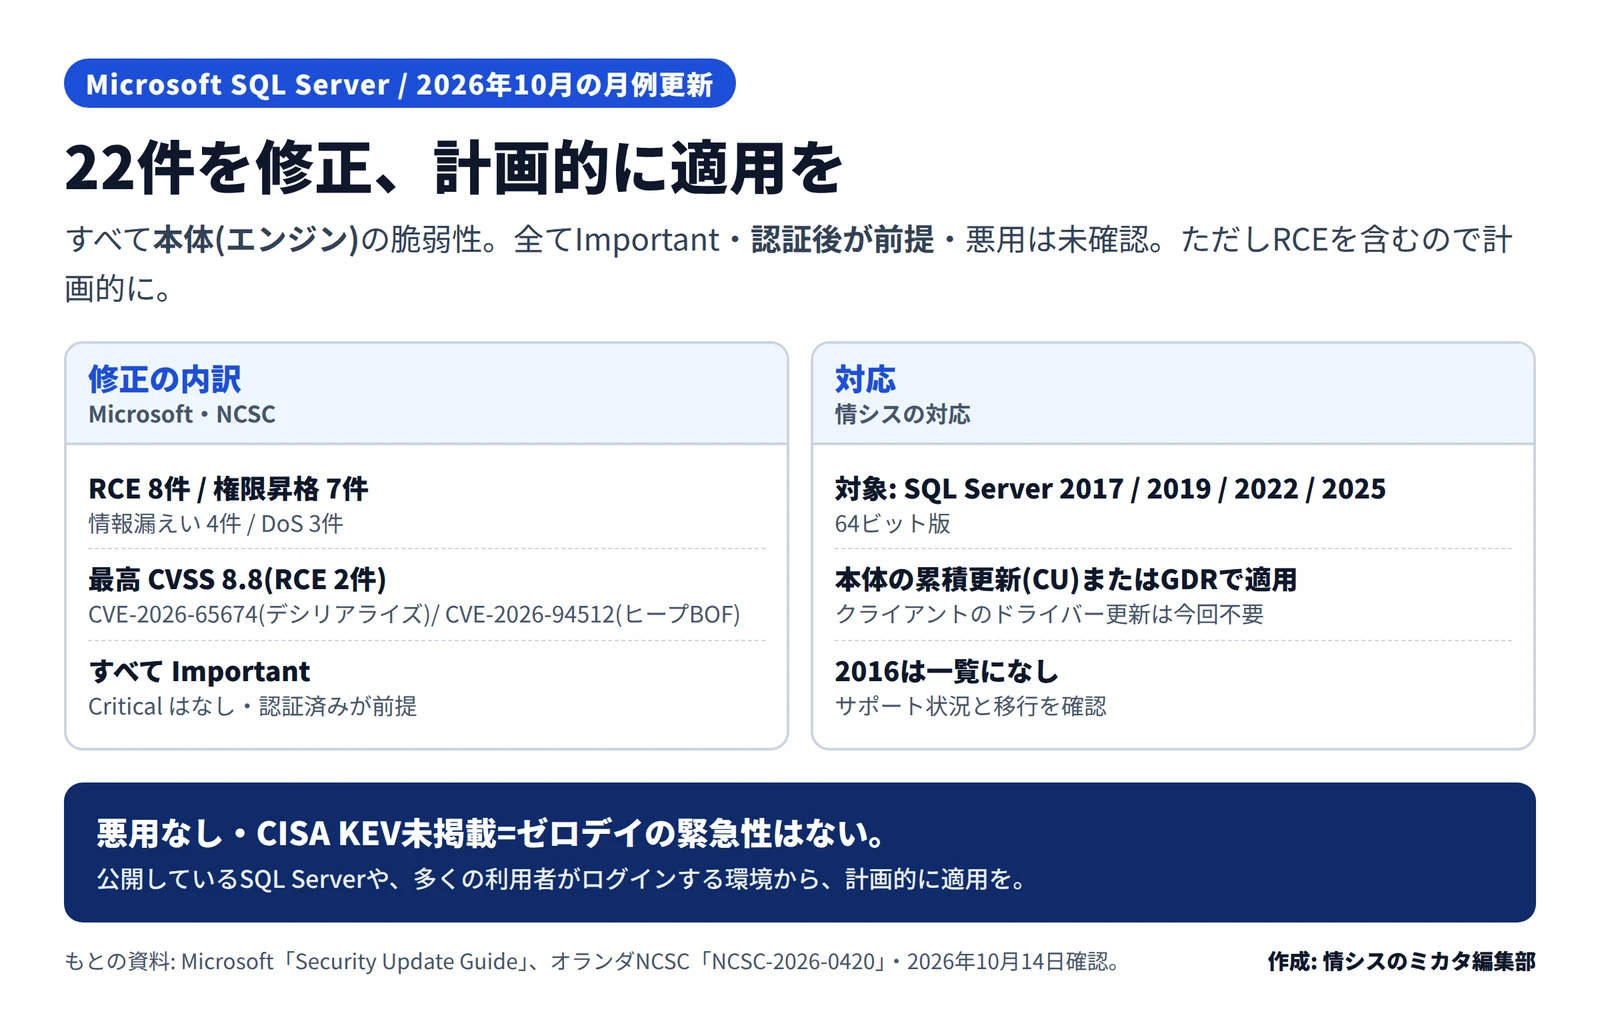
Microsoft SQL Serverの2026年10月更新の要点の図。修正の内訳=RCE 8件・権限昇格7件・情報漏えい4件・DoS 3件、最高はCVSS 8.8のRCE2件(CVE-2026-65674 デシリアライズ、CVE-2026-94512 ヒープBOF)、すべてImportantで認証済みが前提。対応=対象はSQL Server 2017/2019/2022/2025、本体の累積更新(CU)またはGDRで適用、クライアントのドライバー更新は今回不要、2016は一覧になしでサポート状況と移行を確認。悪用なし・CISA KEV未掲載でゼロデイの緊急性はないが計画的に適用を、とある
22件の内訳と対応(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部

最も深刻度が高いのは、次の2件でCVSSは8.8です。

  • CVE-2026-65674: 信頼できないデータのデシリアライズ(CWE-502)によるリモートコード実行
  • CVE-2026-94512: ヒープのバッファオーバーフロー(CWE-122)によるリモートコード実行

深刻度は、22件すべてが「Important(重要)」で、「Critical(緊急)」はありません。また、いずれも認証済み(ログインできる状態)の攻撃者が前提です(CVSSのベクトルは、すべて権限が必要=PR:LまたはPR:H)。

対象はSQL Server 2017・2019・2022・2025(いずれも64ビット版)です。SQL Server 2016は今回の一覧に含まれていません。

なぜ今、注意なのか

8件がリモートコード実行(RCE)で、成功すればサーバー上で任意のコードを実行される恐れがあります。一方で、いずれも認証済みの攻撃者が前提で、悪用も確認されていません(CISAのKEVにも未掲載)。そのため、ゼロデイのような緊急性はありません。

ただし、データベースは業務システムの中核で、多くの利用者や連携システムがログインします。認証後に悪用できる脆弱性は、権限を持つ内部の利用者や、乗っ取られたアカウントから狙われ得ます。緊急ではなくても、通常のメンテナンスの枠で計画的に適用することが大切です。

影響する会社・しない会社

関係するのは、業務システムのデータベースとしてMicrosoft SQL Server(2017・2019・2022・2025)を使っている会社です。自社で運用しているサーバーでも、委託先が構築・運用しているシステムでも対象になります。

SQL Serverを使っていない会社は、今回の対象ではありません。今回はクライアント側のドライバーの更新が含まれないため、アプリケーションに組み込んだドライバーを、この件のために急いで入れ替える必要はありません。

情シスが今日やること

  • 社内と委託先のシステムで、SQL Serverを使っているサーバーと、そのバージョン(2017/2019/2022/2025)を洗い出す
  • 本体の累積更新(CU)またはGDR(セキュリティのみ)での適用を、運用担当者や委託先と計画する。どちらを使うかは、今の運用に合わせる
  • インターネットに公開しているSQL Serverや、多くの利用者がログインできる環境から優先して適用する
  • SQL Server 2016を使っている場合は、今回の一覧にないため、サポート状況と移行の計画を確認する
  • 適用は業務への影響があるため、メンテナンス時間を確保し、適用後に業務システムが正常に動くかを確認する

書かれていないこと

今回の22件それぞれの詳しい攻撃条件や、固定ビルド番号の一覧は、本記事では個別に扱っていません。適用するCU/GDRの正確なバージョンとKB番号は、Microsoftのセキュリティ更新ガイドで、使っているSQL Serverのバージョンごとに確認してください。悪用は現時点で確認されていませんが、状況が変わることもあります。新しい情報が出たら、内容を更新します。

よくある質問

Qうちの会社に関係ありますか?

A業務システムのデータベースとしてMicrosoft SQL Server(2017・2019・2022・2025)を使っている会社は関係します。自社サーバーでも、委託先が構築したシステムでも対象です。今回はクライアント側のドライバー(OLE DB Driverなど)の更新は含まれないため、アプリ側のドライバーを急いで入れ替える必要は、この件についてはありません。

Qどのくらい急ぐべきですか?

A22件のうち8件がリモートコード実行(RCE)ですが、いずれも認証済み(ログインできる状態)の攻撃者が前提で、悪用も確認されていません。ゼロデイのような緊急性はありません。ただしRCEを含むため、通常のメンテナンスの枠で計画的に適用してください。インターネットに公開しているSQL Serverや、多くの利用者がログインできる環境から優先します。

Qどう適用すればよいですか?

ASQL Server本体の累積更新(CU)または、セキュリティのみのGDRで適用します。どちらを使うかは、現在の運用(CUを当てているかGDRか)に合わせます。クライアント側のドライバーの更新は今回は不要です。SQL Server 2016は今回の一覧にありません。サポートが終了したバージョンは修正が提供されないため、使っている場合はサポート状況と移行を確認してください。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月14日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします