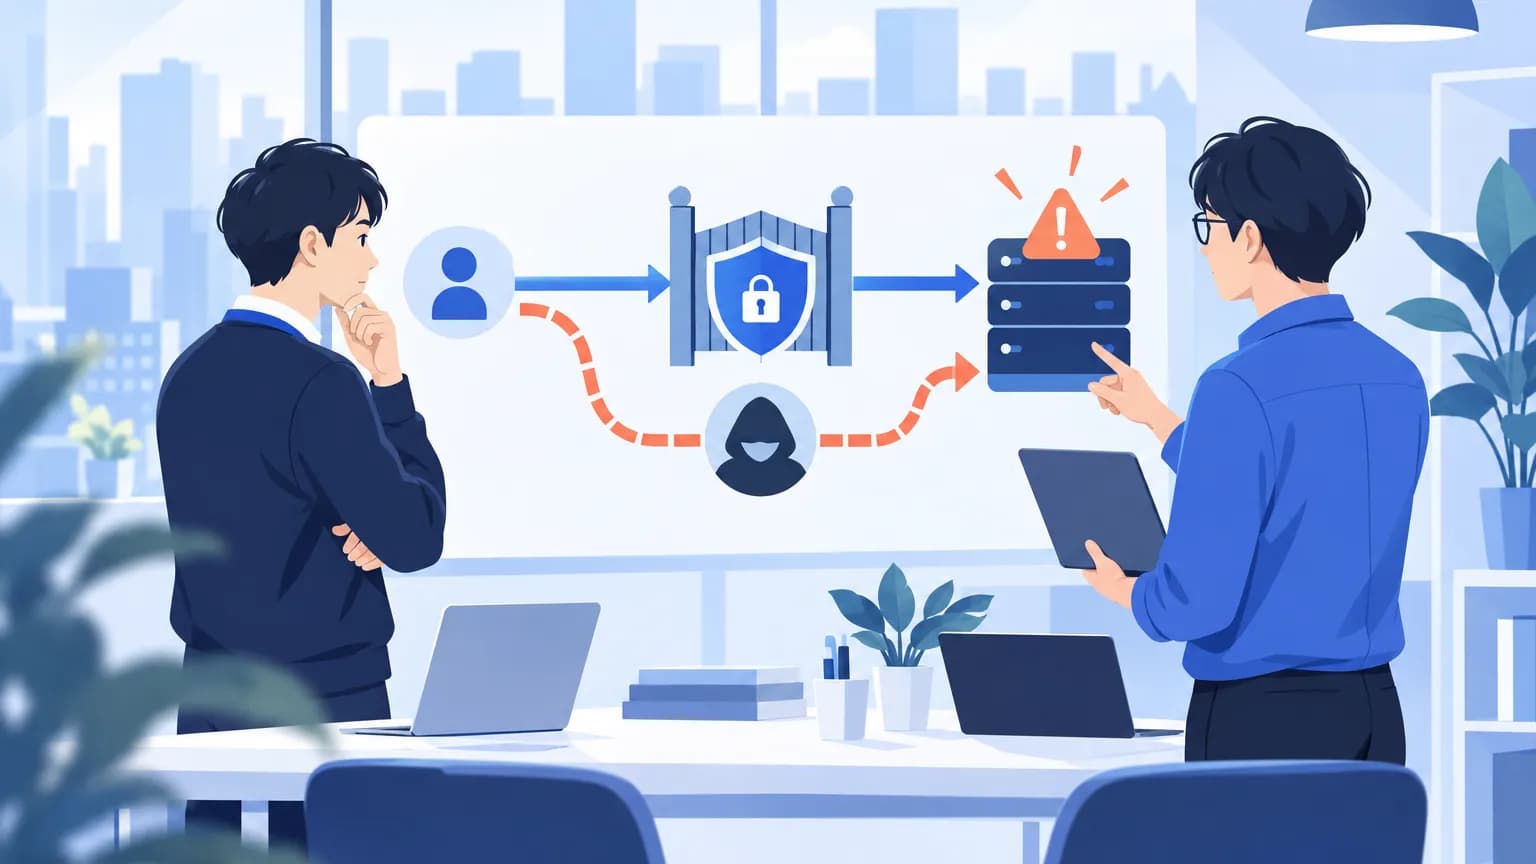
GitHub Advisory Databaseに、Dgraph v25.3.8の脆弱性「CVE-2026-102748」が掲載されました。6080番ポートに到達できると認証なしで管理機能を利用でき、単一ノード構成ではZeroの停止が再現されています。掲載日は資料に記載されていません。
6080番ポートから管理機能を操作できる
掲載情報によると、ZeroのHTTP管理機能には、認証やIP許可リストによる制限がありません。管理HTTP機能を無効にする設定「disable-admin-http」は既定でfalseです。設定を変えていない場合、管理HTTP機能は無効化されていません。
対象として挙げられている管理経路は、/state、/assign、/removeNode、/moveTabletです。未認証でクラスタ構成や、制御プレーンと呼ばれる管理・制御部分のメタデータを読み取れるほか、IDやタイムスタンプの割り当ても可能とされています。
確認の中心は、ログイン情報の管理だけではありません。6080番ポートへ誰が接続できるかと、管理HTTP機能が有効かどうかを併せて調べる必要があります。HTTP管理機能自体の制限と、ネットワーク側で設けている接続制限は、分けて確認してください。
停止の再現は単一ノード構成、修正版は記載なし
掲載情報では、/removeNodeが外部から指定されたidとgroupを処理に渡すとされています。この経路を認証なしで利用し、単一ノードのスタンドアロン構成でZeroの制御プレーンが停止することを再現しています。
再現時には、Zeroのヘルス確認が接続リセットとなり、Alphaはlocalhost:5080への再接続に失敗しました。Zeroへの接続に依存するAlphaノードも、間接的に不安定になる恐れがあるとされています。ただし、全ての構成で同じ停止が起きることまで示した資料ではありません。
今回の資料には、修正版、修正時期、v25.3.8以外の影響範囲は書かれていません。日本での提供は発表には書かれていません。また、停止を再現したという情報であり、実際の被害発生を報告したものではありません。
影響する会社・しない会社
- 影響する: Dgraph v25.3.8を使い、Zeroの6080番ポートに到達して認証なしで管理HTTP機能を操作できる会社です。管理HTTP機能の設定と、接続元の範囲を優先して確認してください。
- 影響する: 前項の条件に該当し、Zeroへの接続に依存するAlphaノードを運用する会社です。Zeroの停止に伴う、Alpha側への間接的な影響も確認してください。
- 影響しない: Dgraphを利用していない会社は、今回掲載された脆弱性の直接の対象ではありません。
- 影響しない: Dgraphのどの版や構成なら影響を受けないかは、発表には書かれていません。v25.3.8以外という理由だけで対象外と判断しないでください。
情シスが今日やること
- 今日中に、IT資産台帳とデータベースの構成資料でDgraphの利用有無を確認します。開発部門や運用委託先には、稼働版、Zeroの配置、Alphaとの接続関係を回答してもらってください。
- 対象環境の設定ファイルや起動設定で、disable-admin-httpの値を確認します。既定値はfalseです。明示的な指定の有無と実際の稼働設定を記録し、管理HTTP機能が必要かを運用担当者と確認します。
- ネットワーク管理画面やファイアウォール設定で、Zeroの6080番ポートへの許可ルールを確認します。接続元と業務上の必要性を照合し、不要な経路があれば、変更の影響を確認した上で制限を検討してください。
- 確認結果を今日中にサービス責任者へ共有します。修正版は今回の資料では確認できないため、更新済みとは扱わず、提供元の修正情報を追う担当者と次の確認日を決めてください。本番環境で停止操作を試すのではなく、まず構成と設定の確認を進めます。