本文へ移動
情シスのミカタ
ニュース約4分で読めます

オンプレExchangeに重大脆弱性 至急適用を、2016/2019はESU終了

Microsoftが2026年10月の月例更新で、自社運用(オンプレミス)のExchange Serverの脆弱性7件を修正しました。なりすまし(CVSS 9.3)や未認証のリモートコード実行を含みます。Exchange Online(クラウド)は対象外です。悪用は未確認ですが過去に大規模悪用の歴史があり早期適用が重要で、2016/2019はESUの終了も重なります。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
オンプレExchangeに重大脆弱性 至急適用を、2016/2019はESU終了

この記事のまとめ

  • Microsoftは2026年10月の月例更新(Patch Tuesday)で、自社運用(オンプレミス)のExchange Serverの脆弱性7件を修正しました。対象はExchange Server 2016・2019・Subscription Edition(SE)で、Exchange Online(クラウド)は対象外です。
  • 最も深刻なのはCVE-2026-70279(なりすまし。実体はクロスサイトスクリプティング=XSS)で、CVSSは9.3です。未認証ですが、利用者の操作が必要です。ほかに、未認証のリモートコード実行(RCE)CVE-2026-70571(CVSS 8.1。ただし攻撃条件が複雑)や、認証後の権限昇格が複数あります。
  • 悪用は確認されておらず、CISAの悪用カタログ(KEV)にも未掲載です。ただしExchangeは過去にProxyLogon・ProxyShellなどで大規模に悪用された歴史があります。特にインターネットに公開しているExchange・OWAは、悪用される前に早期適用が重要です。
  • あわせて、Exchange Server 2016と2019は延長セキュリティ更新(ESU)の終了が2026年10月に迫っています。継続して使う場合は、Subscription Edition(SE)への移行の確認も必要です。
こんな方に#30代#40代#50代実務

Microsoftは2026年10月の月例更新(Patch Tuesday)で、自社運用(オンプレミス)のExchange Serverの脆弱性7件を修正しました。なりすまし(CVSS 9.3)や、未認証のリモートコード実行(RCE)を含みます。クラウドのExchange Online(Microsoft 365)は対象外です。

ここでは、何が修正されたのか、なぜ急ぐべきか、情シスの対応を、MicrosoftとNCSCの公式情報から整理します。

何が見つかったのか

今回の7件は、いずれもオンプレミスのExchange Serverが対象です。主なものは次のとおりです。

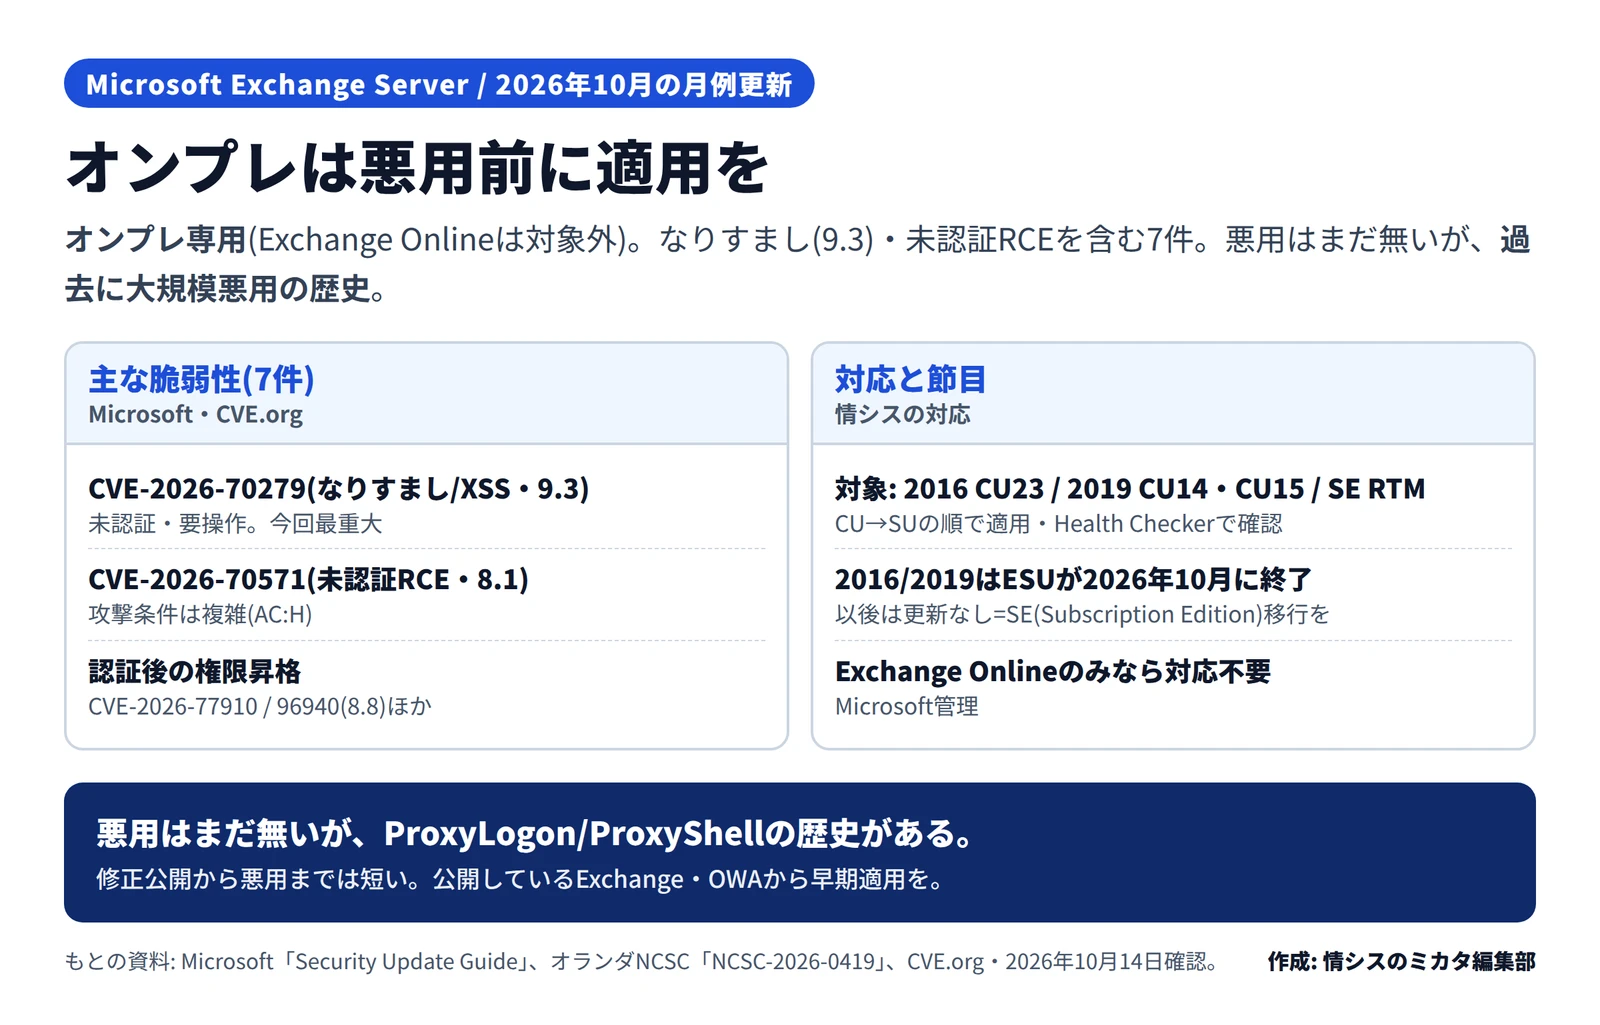
Microsoft Exchange Serverの2026年10月更新の要点の図。主な脆弱性(7件・オンプレ専用)=CVE-2026-70279(なりすまし/XSS・CVSS9.3・未認証だが要操作・今回最重大)、CVE-2026-70571(未認証RCE・8.1・攻撃条件は複雑AC:H)、認証後の権限昇格CVE-2026-77910/96940(8.8)ほか。対応と節目=対象は2016 CU23/2019 CU14・CU15/SE RTM、CU→SUの順で適用しHealth Checkerで確認、2016/2019はESUが2026年10月に終了し以後更新なしでSE移行を、Exchange Onlineのみなら対応不要。悪用はまだ無いがProxyLogon/ProxyShellの歴史があり公開中のExchange・OWAから早期適用を、とある
Exchangeの重大脆弱性と対応・節目(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部
  • CVE-2026-70279: なりすまし(実体はクロスサイトスクリプティング=XSS)。CVSSは9.3で、今回で最も高い評価です。未認証ですが、利用者の操作(細工されたリンクやコンテンツに触れること)が必要です。
  • CVE-2026-70571: 未認証のリモートコード実行(RCE)。CVSSは8.1です。ただし、攻撃を成立させる条件は複雑とされています(攻撃複雑度が高い)。
  • CVE-2026-77910・CVE-2026-96940: 認証後の権限昇格。CVSSは8.8です。CVE-2026-96940は、2026年10月2日に先行して帯域外(臨時)で公開され、今回の累積にも含まれます。
  • CVE-2026-87692・CVE-2026-87695・CVE-2026-87696: 権限昇格。CVSSは7.5〜7.8です。

対象と修正ビルドは、Exchange Server 2016 CU23、2019 CU14・CU15、Subscription Edition(SE)RTMです。これらはすべてオンプレミスのExchange Serverで、Exchange Online(クラウド)は対象ではありません。

なぜ今、注意なのか

今回の脆弱性は、現時点で悪用は確認されておらず、CISAの悪用カタログ(KEV)にも載っていません。それでも早期の適用が重要なのは、次の理由からです。

まず、Exchangeは過去に、ProxyLogonやProxyShellと呼ばれる脆弱性で大規模に悪用された歴史があります。修正が公開されてから、攻撃者が解析して悪用を始めるまでの時間は短くなりがちです。特に、インターネットに公開しているExchangeやOWA(Outlook on the web)は狙われやすく、悪用される前の適用が肝心です。

次に、サポートの節目が重なっています。Exchange Server 2016と2019は、2025年10月14日に通常のサポートが終了し、その後は有償の延長セキュリティ更新(ESU)の加入者だけが更新を受け取れました。このESUも2026年10月に終了する見込みで、以後は2016と2019に更新は出ません。継続して使う場合は、Subscription Edition(SE)への移行が必要です。正確な期限と条件は、Microsoftの最新情報で確認してください。

影響する会社・しない会社

関係するのは、自社でExchange Server(2016・2019・Subscription Edition)を運用している会社です。特に、インターネットに公開している会社は、優先して適用します。

メールをExchange Online(Microsoft 365)のクラウドだけで使っている会社は、今回の対象ではありません。Microsoftが管理しているため、利用会社による適用は不要です。自社がオンプレミスかクラウドか、両方を併用(ハイブリッド)しているかを、まず確認してください。

情シスが今日やること

  • 自社のメール環境が、オンプレミスのExchange Serverか、Exchange Onlineか、ハイブリッドかを確認する
  • オンプレミスのExchangeがある場合は、版(2016/2019/SE)と、今のCU・ビルドを確認する
  • サポート対象のCU(2016 CU23、2019 CU14/CU15、SE RTM)にしたうえで、今月のセキュリティ更新(SU)を適用する。古いCUのままだとSUが当たらない
  • 適用の前後に、Exchange Health Checkerを実行し、手動の後処理が必要かを、Microsoftの最新の案内で確認する
  • インターネットに公開しているExchange・OWAから優先して適用する
  • Exchange 2016・2019を使っている場合は、ESUの終了を踏まえ、Subscription Edition(SE)への移行計画を確認する

書かれていないこと

今回の各CVEの正確な攻撃条件や、適用後に必要な手動ステップの詳細は、本記事では個別に扱っていません。2026年10月分のExchangeのセキュリティ更新の手順と既知の問題は、MicrosoftのExchange Team Blogの告知で確認してください。悪用は現時点で確認されていませんが、状況が変わることもあります。ESUの正確な終了期限も、Microsoftの公式情報で確認してください。新しい情報が出たら、内容を更新します。

よくある質問

Qうちの会社に関係ありますか?

A自社でExchange Server(2016・2019・Subscription Edition)を運用している会社は関係します。今回の7件はいずれもオンプレミスのExchange Serverが対象です。メールをExchange Online(Microsoft 365)のクラウドだけで使っている会社は、Microsoftが管理しているため、今回の対応は不要です。

Qどのくらい急ぐべきですか?

A優先度は高めです。悪用は確認されていませんが、なりすまし(CVSS 9.3)や未認証のリモートコード実行を含み、Exchangeは過去に大規模な悪用があったためです。特に、インターネットに公開しているExchange・OWAは、悪用される前に早めに適用してください。

Qどう更新すればよいですか?

AExchangeは累積更新(CU)の上にセキュリティ更新(SU)を重ねて適用します。古いCUのままだとSUが当たらないため、先にサポート対象のCU(2016 CU23、2019 CU14/CU15、SE RTM)にしてから適用します。SUは適用後に手動の後処理が必要なことがあるため、Exchange Health Checkerの実行と、Microsoftの最新の案内の確認をおすすめします。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月14日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします