本文へ移動
情シスのミカタ
ニュース約4分で読めます

.NETなど開発ツールに多数の脆弱性 業務アプリのランタイム更新も

Microsoftが2026年10月の月例更新で、.NET・ASP.NET Core・Visual Studio Code・.NET Frameworkなどの開発ツールの脆弱性を多数修正しました。IDEだけでなくランタイムも対象のため、.NETで作った業務アプリもランタイムの更新や再ビルドが必要になります。情シスの確認点を公式情報から整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
.NETなど開発ツールに多数の脆弱性 業務アプリのランタイム更新も

この記事のまとめ

  • Microsoftは2026年10月の月例更新(Patch Tuesday)で、開発ツール(.NET、ASP.NET Core、Visual Studio Code、.NET Frameworkなど)の脆弱性を多数修正しました。種別はリモートコード実行(RCE)、権限昇格、情報漏えい、サービス妨害などです。
  • 重要なのは、Visual StudioなどのIDE(開発ソフト)だけでなく、.NETやASP.NET Coreの「ランタイム」も対象である点です。.NETで作った業務アプリは、動かしているサーバーやクライアントでランタイムを更新する(または再ビルドして配り直す)必要があります。
  • 主なものに、ASP.NET CoreのCVE-2026-88092(CVSS 9.4)やCVE-2026-70188(HTTPリクエストスマグリング、CVSS 9.1)、Visual Studio CodeのCVE-2026-102238(RCE、CVSS 9.6)、.NETや.NET FrameworkのRCE(CVSS 8.8)などがあります。
  • 現時点で悪用は確認されておらず、CISAの悪用カタログ(KEV)にも未掲載です(暫定)。開発をしている会社や.NET製の業務アプリを使っている会社は対応が必要で、開発ツールを使っていない会社への影響は薄めです。
こんな方に#30代#40代#50代実務

Microsoftは2026年10月の月例更新(Patch Tuesday)で、開発ツールの脆弱性を多数修正しました。.NET、ASP.NET Core、Visual Studio Code、.NET Frameworkなどが対象です。注意したいのは、開発ソフト(IDE)だけでなく、アプリを動かす「ランタイム」も対象である点です。

ここでは、何が修正されたのか、なぜ運用中のアプリまで対応が要るのか、情シスの確認点を、MicrosoftとNCSCの公式情報から整理します。

何が見つかったのか

今回は、開発ツールの広い範囲で脆弱性が修正されました。主な対象は、.NET(ランタイム・SDK)、ASP.NET Core、Visual Studio Code、.NET Framework、Visual Studioなどです。種別は、リモートコード実行(RCE)、権限昇格、情報漏えい、サービス妨害(DoS)、セキュリティ機能のバイパスにわたります。

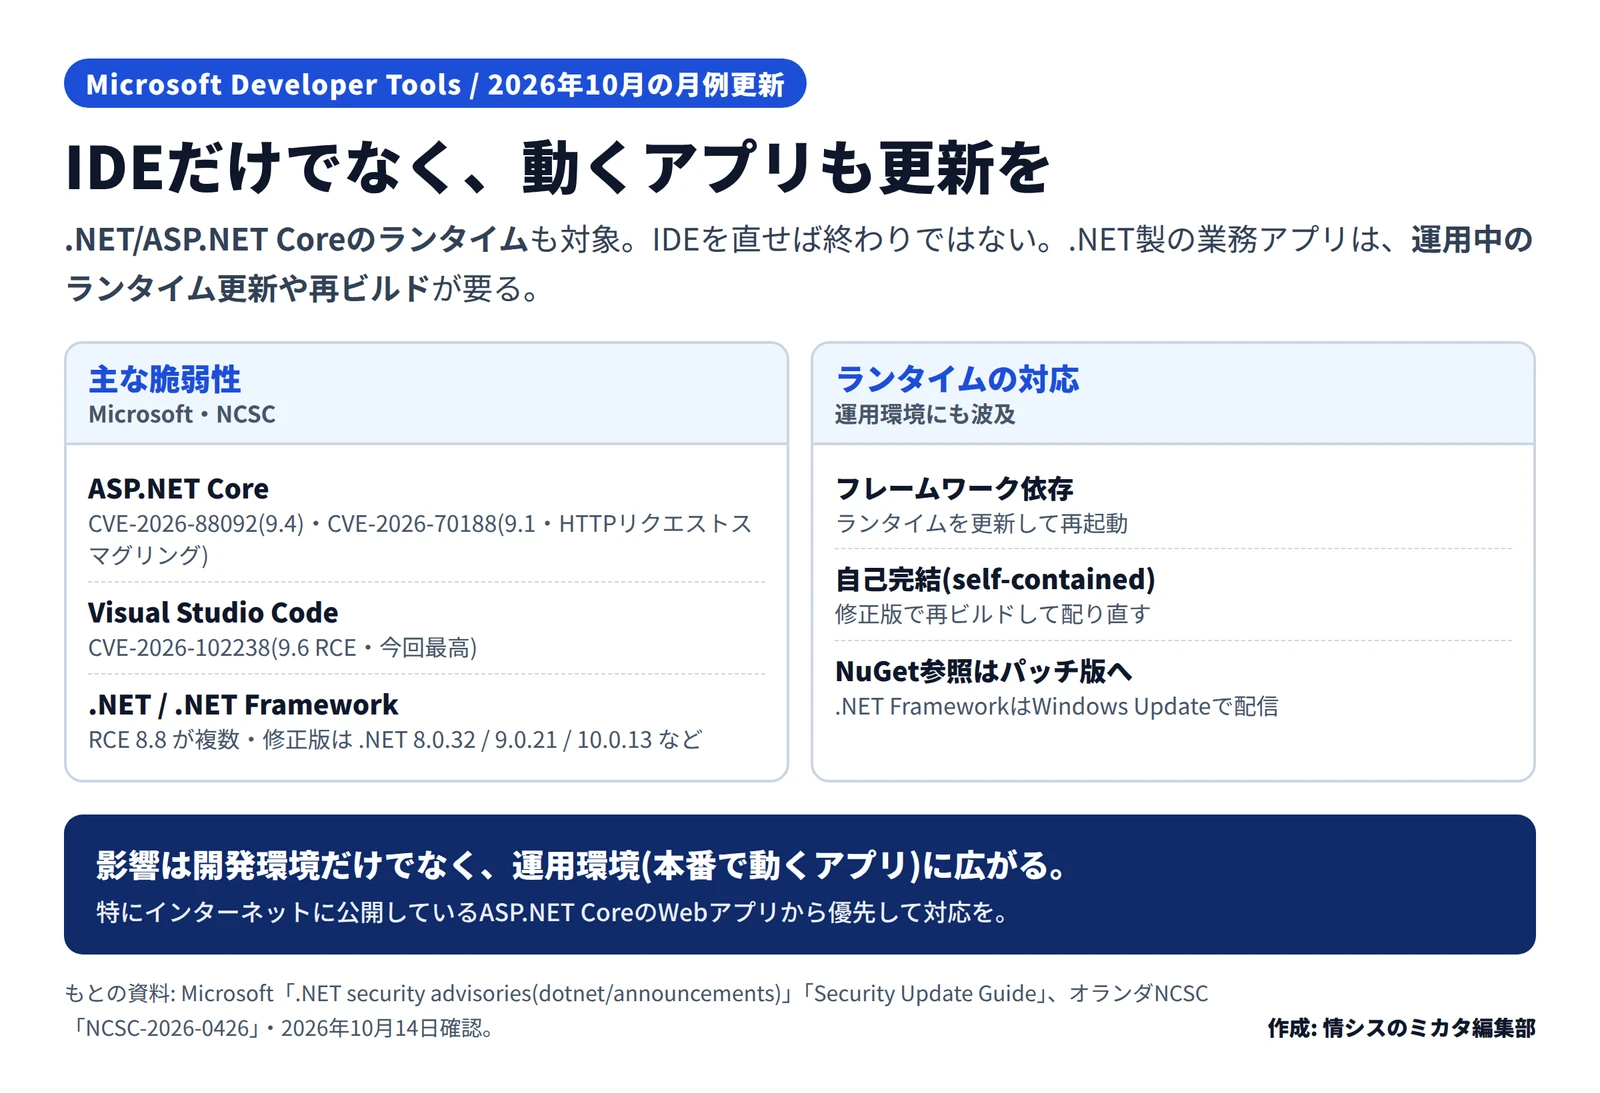
Microsoft Developer Toolsの2026年10月更新の要点の図。主な脆弱性=ASP.NET Core(CVE-2026-88092 CVSS9.4、CVE-2026-70188 CVSS9.1 HTTPリクエストスマグリング)、Visual Studio Code(CVE-2026-102238 CVSS9.6 RCE・今回最高)、.NET/.NET FrameworkのRCE 8.8が複数で修正版は.NET 8.0.32/9.0.21/10.0.13など。ランタイムの対応=フレームワーク依存はランタイムを更新して再起動、自己完結(self-contained)は修正版で再ビルドして配り直す、NuGet参照はパッチ版へ、.NET FrameworkはWindows Updateで配信。影響は開発環境だけでなく運用環境(本番で動くアプリ)に広がり、公開中のASP.NET Core Webアプリから優先して対応を、とある
開発ツールの脆弱性とランタイムの対応(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部

深刻度が高い主なものは、次のとおりです。

  • CVE-2026-88092: ASP.NET Core の改ざん・機能バイパス。CVSSは9.4です。
  • CVE-2026-70188: ASP.NET Core のHTTPリクエストスマグリング。CVSSは9.1です。リクエストの境界を誤認させ、不正な要求を紛れ込ませる種類の問題です。
  • CVE-2026-102238: Visual Studio Code のRCE。CVSSは9.6で、今回の開発ツールの中で最も高い評価です。
  • .NET・.NET FrameworkのRCE(CVE-2026-70174、CVE-2026-70007など、CVSSは8.8)も複数あります。

修正版は、.NETが8.0.32・9.0.21・10.0.13など、SDKが8.0.426・9.0.319・10.0.402などです。

なぜ今、注意なのか

今回の肝は、脆弱性が開発ソフト(IDE)にとどまらず、アプリを動かす「ランタイム」にも及ぶ点です。これは、Visual StudioやVisual Studio Codeを更新すれば終わり、という話ではありません。

.NETで作った業務アプリは、動かしているサーバーやクライアントの.NETランタイムを更新する必要があります。Microsoftの案内では、アプリの作り方で対応が分かれます。

  • フレームワーク依存のアプリ: 更新した.NETランタイムを入れて、アプリを再起動する
  • 自己完結(self-contained)のアプリ: 修正版で再ビルドして、配り直す
  • 脆弱なNuGetパッケージを参照している場合: パッケージをパッチ版に更新する

つまり、影響は開発環境だけでなく、運用環境(本番で動いているアプリ)にまで広がります。特に、インターネットに公開しているASP.NET CoreのWebアプリは、早めの対応が必要です。

なお、悪用は現時点で確認されておらず、CISAの悪用カタログ(KEV)にも載っていません。ただし、これは月次のまとめが出そろう前の暫定の確認です。前の月(9月)には悪用されたものもあったため、公開後の情報も確かめてください。

影響する会社・しない会社

関係するのは、社内に開発者がいる会社や、.NETで作られた業務アプリ(自社開発でも、ベンダーに作ってもらったものでも)を使っている会社です。IDEの更新に加え、アプリを動かすサーバーやクライアントのランタイムまで対応が必要です。

開発をしておらず、.NETのアプリも使っていない会社への影響は薄めです。ただし、.NET FrameworkはWindowsに同梱されているため、該当する修正はWindows Updateで配信されます。Windowsの月例更新を適用していれば、その分は当たります。

情シスが今日やること

  • 社内に開発環境(Visual Studio、Visual Studio Code)があるかを確認し、あれば更新する
  • 自社やベンダーが作った.NET製の業務アプリがあるかを洗い出し、どの.NET(バージョン)で動いているかを開発・運用担当者に確認する
  • フレームワーク依存のアプリは、サーバー・クライアントの.NETランタイムを修正版に更新して再起動する。自己完結のアプリは、修正版での再ビルドと再配布を担当者・ベンダーに依頼する
  • インターネットに公開しているASP.NET CoreのWebアプリから優先して対応する
  • .NET Frameworkの分は、Windowsの月例更新(Windows Update)で配信されるため、Windowsの更新もあわせて適用する

書かれていないこと

今回の開発ツールの更新は件数が多く、本記事ではすべてのCVEや正確な対象バージョンの一覧は扱っていません。使っている.NETのバージョンごとの正確な修正版と対応は、Microsoftの.NETの告知(dotnet/announcements)とセキュリティ更新ガイドで確認してください。悪用の有無は、月次のまとめが出そろう前の暫定です。新しい情報が出たら、内容を更新します。

よくある質問

Qうちの会社に関係ありますか?

A社内に開発者がいる会社や、.NETで作られた業務アプリ(自社開発・ベンダー納品を問わず)を使っている会社は関係します。Visual StudioやVisual Studio Codeの更新に加え、アプリを動かすサーバーやクライアントの.NETランタイムの更新が必要です。開発をしておらず.NETのアプリも使っていない会社への影響は薄めですが、.NET FrameworkはWindowsに同梱されているため、該当分はWindows Updateで配信されます。

Qランタイムの更新とは、具体的に何をしますか?

AMicrosoftの案内では、アプリの作り方で対応が分かれます。ランタイムを別に入れて動かす「フレームワーク依存」のアプリは、更新した.NETランタイムを入れてアプリを再起動すれば足ります。ランタイムを同梱した「自己完結(self-contained)」のアプリは、修正版で再ビルドして配り直す必要があります。脆弱なNuGetパッケージを参照している場合は、パッケージをパッチ版に更新します。修正版は.NET 8.0.32/9.0.21/10.0.13などです。

Qどのくらい急ぐべきですか?

A悪用は現時点で確認されていませんが、RCE(リモートコード実行)やHTTPリクエストスマグリング、CVSS 9.6のVS CodeのRCEなどを含みます。特に、インターネットに公開しているASP.NET CoreのWebアプリは、早めに対応してください。IDEの更新だけで終わらせず、運用しているアプリのランタイムまで対応範囲に含めることが大切です。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月14日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします