本文へ移動
情シスのミカタ
ニュース約4分で読めます

Officeに重大脆弱性 プレビューしただけで悪用の恐れ、至急更新を

Microsoftが2026年10月の月例更新で、Officeの複数の脆弱性を修正しました。プレビューウィンドウが攻撃経路になる重大なリモートコード実行(RCE)が複数あり、ファイルやメールを開かず表示しただけで悪用される恐れがあります。Outlookには操作不要のRCEも。全社で使うツールのため、今サイクルでの適用が重要です。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Officeに重大脆弱性 プレビューしただけで悪用の恐れ、至急更新を

この記事のまとめ

  • Microsoftは2026年10月の月例更新(Patch Tuesday)で、Microsoft Officeの複数の脆弱性を修正しました。Word・Excel・Outlook・PowerPoint・Visio・Access・OneNote・SharePointなどが対象です。
  • 特に注意が必要なのは、プレビューウィンドウ(Preview Pane)が攻撃経路になる重大(Critical)なリモートコード実行(RCE)です。ファイルやメールを開かなくても、プレビュー表示しただけで悪用される恐れがあります。Word(CVE-2026-70300)、Outlook(CVE-2026-70291・CVE-2026-88156)、PowerPoint(CVE-2026-88178)などで、CVSSは9.8です。
  • Outlookには、利用者の操作が不要(UI:N)なRCEも複数あります(CVE-2026-70242など、CVSS 9.8)。実質的にゼロクリックに近い形です。これらのOffice自体のRCEは、悪用は確認されていません。
  • 一方、同じ10月の更新に含まれる「Windows Shellのセキュリティ機能バイパス」(CVE-2026-96951)は、限定的・標的型で実際に悪用されています。これはWindowsの部品で、Windowsの月例更新で修正されます。Officeは全社で使うため、今サイクルでの適用が重要です。
こんな方に#20代#30代#40代#50代実務

Microsoftは2026年10月の月例更新(Patch Tuesday)で、Microsoft Officeの複数の脆弱性を修正しました。中でも、ファイルやメールを開かず、プレビュー表示しただけで悪用され得る重大なリモートコード実行(RCE)が複数あります。全社で使うツールのため、今サイクルでの適用が重要です。

ここでは、何が見つかったのか、なぜ急ぐべきか、情シスの対応を、MicrosoftとNCSCの公式情報から整理します。

何が見つかったのか

今回の更新は、Word・Excel・Outlook・PowerPoint・Visio・Access・OneNote・SharePointなど、Office製品の広い範囲が対象です。影響はリモートコード実行(RCE)、権限昇格、情報漏えい、サービス妨害(DoS)にわたります。
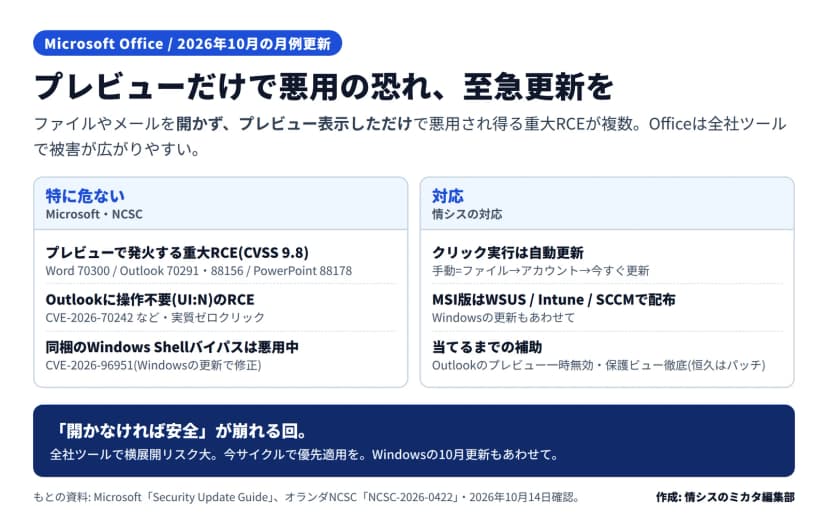
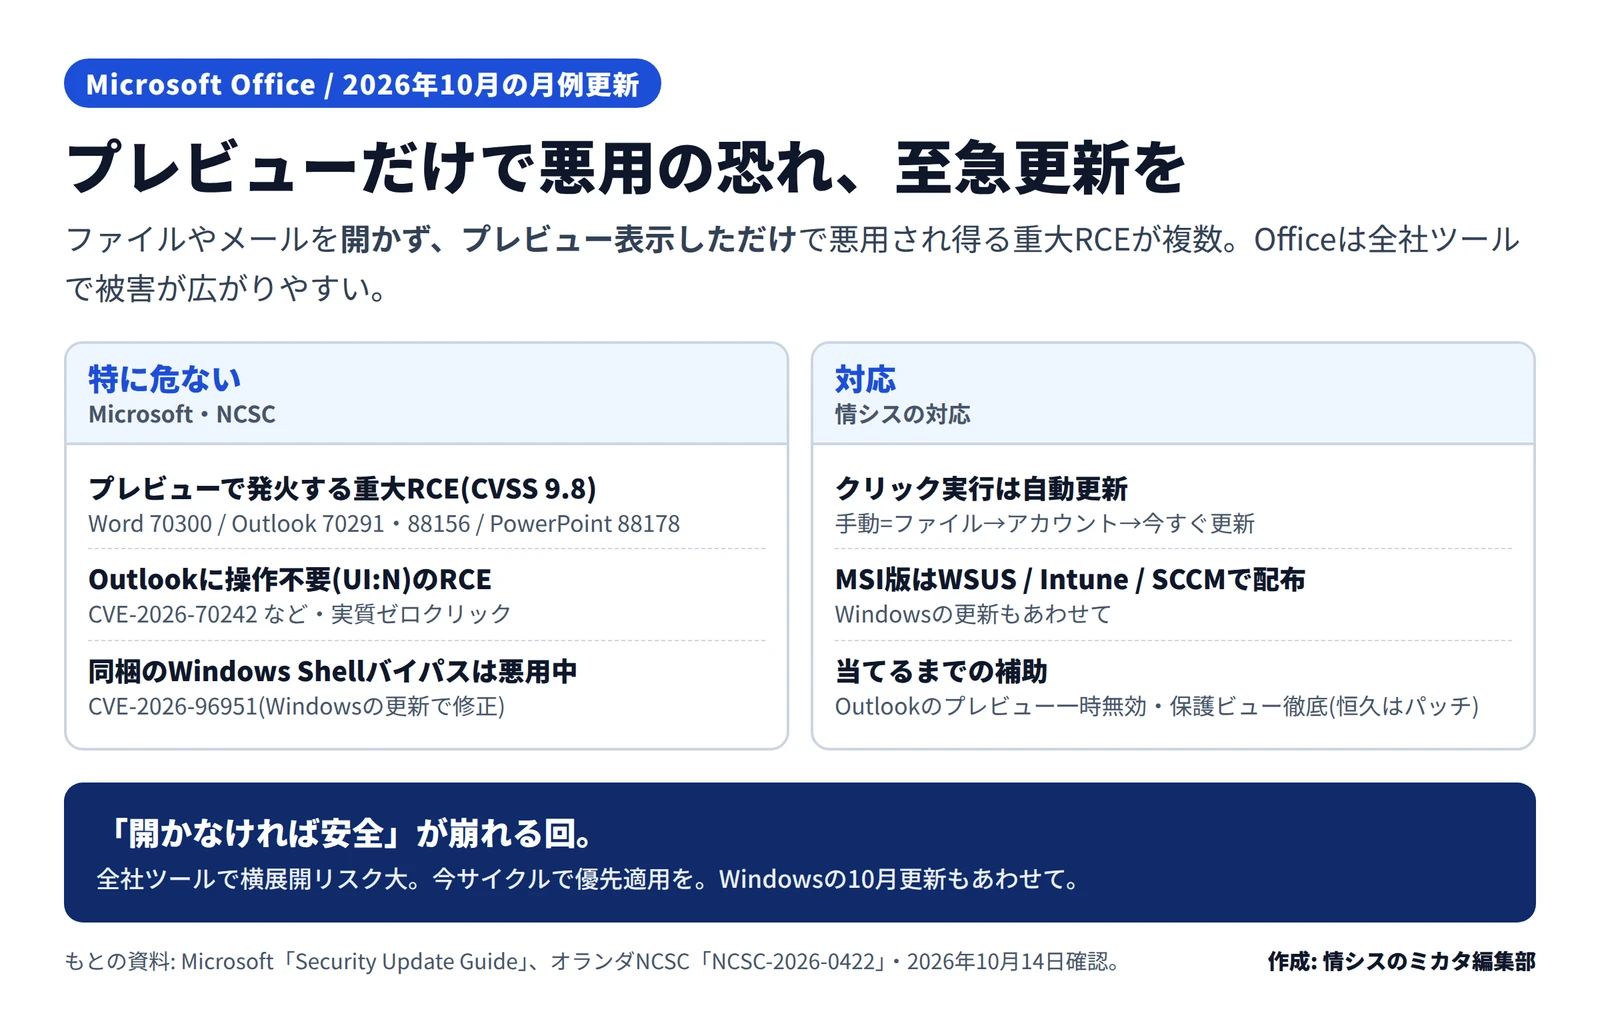
Microsoft Officeの2026年10月更新の要点の図。特に危ない=プレビューで発火する重大RCE(CVSS 9.8・Word 70300/Outlook 70291・88156/PowerPoint 88178)、Outlookに操作不要(UI:N)のRCE(CVE-2026-70242など・実質ゼロクリック)、同梱のWindows Shellバイパス(CVE-2026-96951)は実際に悪用中でWindowsの更新で修正。対応=クリック実行版は自動更新(手動はファイル→アカウント→今すぐ更新)、MSI版はWSUS/Intune/SCCMで配布しWindowsの更新もあわせて、当てるまでの補助はOutlookのプレビュー一時無効と保護ビュー徹底。開かなければ安全が崩れる回、今サイクルで優先適用を、とある
Officeの重大脆弱性と対応(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部

特に注意が必要なのが、プレビューウィンドウ(Preview Pane)が攻撃経路になる重大(Critical)なRCEです。Microsoftは、これらの脆弱性について「プレビューウィンドウが攻撃経路になる」と明記しています。つまり、ファイルやメールを開かなくても、一覧画面でプレビュー表示しただけで悪用される恐れがあります。

CVSSが最大の9.8で、プレビューが攻撃経路になる主なものは次のとおりです。

  • CVE-2026-70300: Word のRCE
  • CVE-2026-70291・CVE-2026-88156: Outlook のRCE
  • CVE-2026-88178: PowerPoint のRCE

さらに、Outlookには、利用者の操作が不要(攻撃に利用者の関与がいらない)なRCEも複数あります(CVE-2026-70242など、CVSSは9.8)。これらは、実質的にゼロクリックに近い形で狙われ得ます。

これらのOffice自体のRCEは、現時点で悪用は確認されていません(Microsoftの評価)。

なぜ今、注意なのか

Office自体のRCEは悪用が確認されていませんが、注意すべき点が重なっています。

まず、プレビュー表示だけで発火し得る点です。不審なメールやファイルを「開かなければ安全」という前提が、今回の脆弱性では崩れます。次に、Outlookの操作不要のRCEは、利用者が気づく隙がありません。

加えて、同じ2026年10月の更新に含まれる「Windows Shellのセキュリティ機能バイパス」(CVE-2026-96951)は、限定的・標的型で実際に悪用されています(CISAの悪用カタログKEVには、現時点では未掲載)。これは、利用者にファイルやリンクを開かせ、警告の仕組みをすり抜ける手口に関わるものです。ただし、これはOfficeではなくWindowsの部品で、Windowsの月例更新で修正されます。

OfficeとWindowsの更新は、あわせて適用してください。Windowsの10月の更新は、次の記事で整理しています。

影響する会社・しない会社

関係するのは、Microsoft Office(Microsoft 365 Apps、またはOffice 2016・2019・2021・2024など)を使っている、ほぼすべての会社です。Officeは全社で使われるため、1台でも狙われると、そこを足がかりに被害が広がる恐れがあります。

Officeを使っていない会社は、今回のOfficeの更新の直接の対象ではありません。ただし、Windows Shellのバイパス(CVE-2026-96951)はWindowsの問題のため、Windowsを使っている場合はWindowsの更新を適用してください。

情シスが今日やること

  • Officeの版(Microsoft 365 Apps/クリック実行か、MSI版か)を確認する
  • クリック実行版は自動更新を確認し、急ぐ端末は「ファイル → アカウント → 更新オプション → 今すぐ更新」で前倒しする
  • MSI版は、WSUS、Intune、Configuration Manager(SCCM)で該当の更新を配布する
  • Windowsの月例更新(CVE-2026-96951を含む)も、あわせて適用する
  • すぐ当てられない端末には、補助として、Outlookの自動プレビューの一時無効化や、保護ビューの徹底を検討する
  • 社員に、見覚えのないメールやファイルは、プレビューも含めて不用意に触れないよう注意を促す

書かれていないこと

今回のOffice更新の全件数や、各CVEの正確な対象ビルド番号は、本記事では個別に扱っていません。使っているOfficeの版ごとの正確な更新とビルドは、Microsoftのセキュリティ更新ガイドで確認してください。なお、これらのOffice CVEは、公開の翌日時点ではCVE.orgにまだ反映されていないものがあります。技術的な詳細の一次情報は、MicrosoftのMSRC(セキュリティ更新ガイド)です。新しい情報が出たら、内容を更新します。

よくある質問

Qどのくらい急ぐべきですか?

A優先度は高めです。理由は、ファイルやメールを開かずプレビュー表示しただけで悪用され得る重大なRCEが複数あること、Outlookには操作不要のRCEもあること、さらに同じ10月の更新に含まれるWindows Shellのバイパス(CVE-2026-96951)が実際に悪用されていることです。Officeは全社で使うため、被害が広がりやすい点にも注意します。今サイクルで適用してください。

Qどう更新すればよいですか?

AMicrosoft 365 AppsやクリックせずにすぐOfficeを使えるクリック実行(Click-to-Run)版は、既定で自動更新されます。すぐ当てるには「ファイル → アカウント → 更新オプション → 今すぐ更新」を実行します。ボリュームライセンスのMSI版(Office 2016/2019など)は、WSUS、Intune、Configuration Manager(SCCM)で該当の更新を配布します。

Qすぐ当てられないときの備えは?

A恒久的な対策はパッチの適用ですが、当てるまでの間の補助として、Outlookの自動プレビューを一時的に無効にする、RTF形式のメールをプレーンテキストで表示する、Officeの保護ビュー(信頼できない場所のファイルを制限付きで開く)を徹底する、といった運用が考えられます。あくまで補助で、適用を先延ばしにしないことが大切です。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月14日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします