本文へ移動
情シスのミカタ
ニュース約4分で読めます

MLflowに認証なしでファイルを書かれる脆弱性 修正版はまだなし

機械学習の実験管理の道具MLflowの3.17.1以前に、認証なしでサーバーの外のファイルに書き込まれる恐れのある脆弱性CVE-2026-53995が公開されました。保存先にFileStoreを使う場合が対象で、10月20日時点で修正版は出ていません。当てはまるかの確かめ方と、今できることをまとめます。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
MLflowに認証なしでファイルを書かれる脆弱性 修正版はまだなし

この記事のまとめ

  • MLflowの3.17.1以前に、認証なしでサーバーの外のファイルに書き込まれる恐れのある脆弱性CVE-2026-53995が公開されました。深刻度はCVSS 8.2から8.8です。
  • 対象は、記録の保存先にFileStore(ファイル)を使う場合です。3.7.0より前は既定がFileStoreで、3.7.0以降は明示して選んだ場合だけです。
  • 10月20日時点で修正版は出ておらず、修正案は審査中です。PoCは公開されています。部署が立てたサーバーを探し、外への公開を止めます。
こんな方に#20代#30代#40代#50代実務

機械学習の実験や学習結果を記録・管理するオープンソースの道具「MLflow」に、認証なしでサーバーの外のファイルに書き込まれる恐れのある脆弱性CVE-2026-53995が公開されました。米国時間10月19日にCVEとして登録され、ドイツのCERT-Bundも同じ日に注意情報を出しています。

対象は、最新の3.17.1を含むすべての版です。10月20日時点で修正版は出ていません。データ分析や研究開発の部署が自分で立てたサーバーも多い道具のため、情シスがまず「どこで動いているか」をつかむことが先になります。この記事の内容は、2026年10月20日に確かめたものです。

公開された内容

CVEを採番したVulnCheckとGitHubの脆弱性データベースの説明は、次のとおりです。
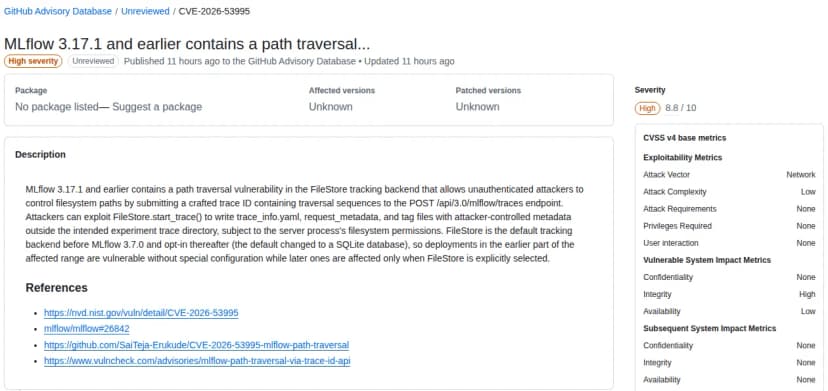
GitHub Advisory Databaseの画面。題はMLflow 3.17.1 and earlier contains a path traversal。High severity。説明に、FileStoreの記録の保存先で、認証なしの攻撃者がPOST /api/3.0/mlflow/tracesに細工したトレースIDを送ると、決められた場所の外にファイルを書ける恐れがあり、3.7.0より前は既定がFileStore、以降はFileStoreを明示して選んだ場合だけ対象とある。参照先に修正案の#26842、PoCのリポジトリ、VulnCheckの注意情報。右にCVSS v4の8.8
GitHubの脆弱性データベースのCVE-2026-53995の画面出典: GitHub Advisory Database「GHSA-wqmh-qccw-pqwf」(引用)
項目 公開された内容
対象 MLflow 3.17.1以前
種類 パストラバーサル(決められた場所の外を指す道筋を受け付けてしまう不備、CWE-22)
場所 記録の保存先「FileStore」の処理
攻撃の方法 認証なしで、POST /api/3.0/mlflow/traces に、細工したトレースIDを送る
起きること 実験のトレースの置き場の外に、trace_info.yamlなどのファイルを書かれる。範囲はサーバーのプロセスの権限の内側
深刻度 CVSS v3.1で8.2、CVSS v4.0で8.8(いずれも「高」)

書き込まれるファイルの中身(メタデータ)は、攻撃者が決められるとされています。情報が読み取られる影響は、評価では「なし」です。書き込まれたファイルが、その後どんな被害につながるかは、サーバーの構成によって変わり、説明には書かれていません。

対象はFileStoreを使う場合

今回の不備は、記録の保存先にFileStore(ファイルに保存する方式)を使う場合に限られます。説明では、版によって次のように分かれます。

  • 3.7.0より前: 既定の保存先がFileStoreです。特別な設定をしなくても対象になります。
  • 3.7.0以降: 既定はSQLiteのデータベースに変わりました。FileStoreを明示して選んだ場合だけ対象です。

MLflowの文書では、FileStoreは「./mlruns」のフォルダーに記録を保存する方式で、いまは保守だけを続ける扱いです。起動のときに --backend-store-uri で ./mlruns や file: の場所を指定していれば、FileStoreを使っています。
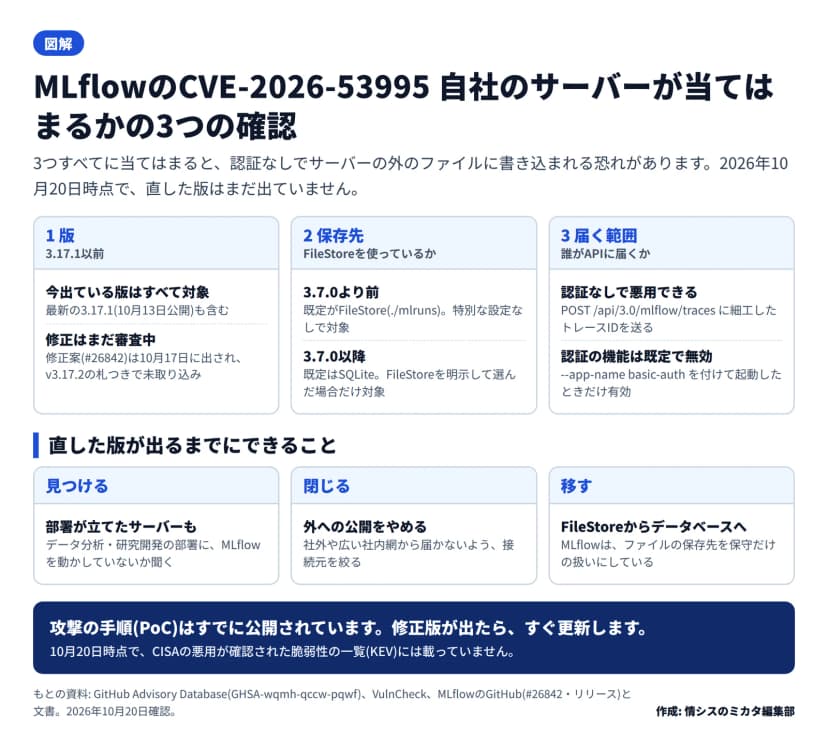
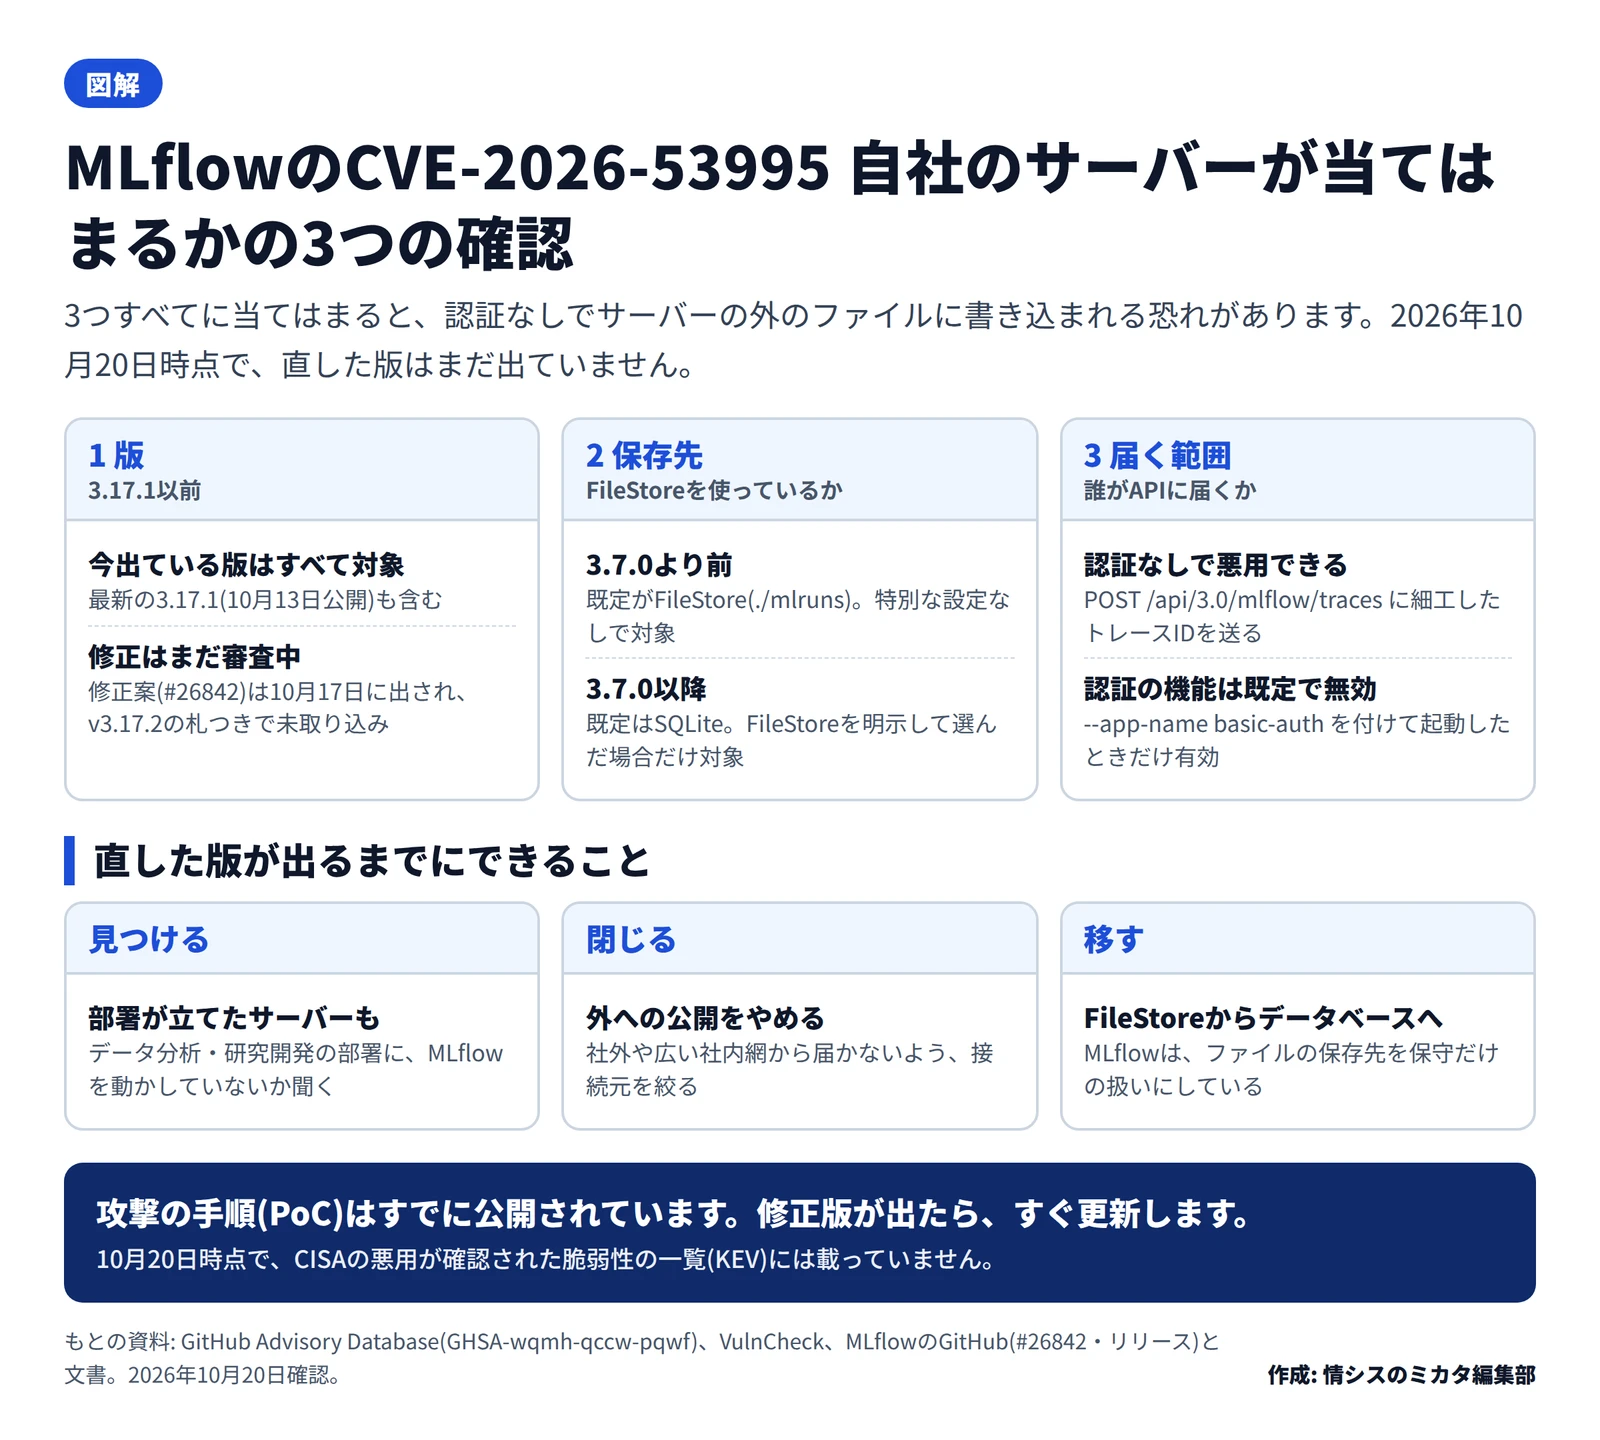
図解。1 版は3.17.1以前で今出ている版はすべて対象、修正案#26842は審査中。2 保存先は3.7.0より前は既定がFileStoreで対象、3.7.0以降は既定がSQLiteでFileStoreを明示した場合だけ対象。3 届く範囲は認証なしでPOST /api/3.0/mlflow/tracesに送れば悪用でき、認証の機能は既定で無効。直した版が出るまでにできることとして、部署が立てたサーバーを見つける、外への公開をやめる、FileStoreからデータベースへ移す。PoCは公開済みでKEVには未掲載
自社のMLflowが当てはまるかの3つの確認と、今できること作成: 編集部 / もとの資料: GitHub Advisory Database・VulnCheck・MLflow(GitHub・文書)

修正版はまだ出ていない

修正のプルリクエスト(#26842)は、10月17日に出されました。トレースIDが決められた場所の外を指さないかを確かめ、不正な要求には「400」のエラーを返す内容です。v3.17.2の札が付いていますが、10月20日時点ではまだ取り込まれていません。最新の版は、10月13日に出た3.17.1です。
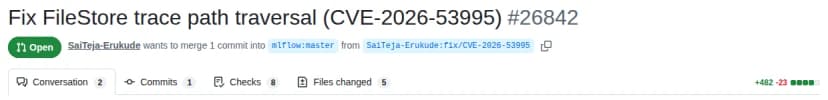
GitHubのmlflow/mlflowのプルリクエストの画面。題はFix FileStore trace path traversal (CVE-2026-53995) #26842。緑のOpenの表示と、mlflow:masterへ1件のコミットを取り込むよう求めている状態が表示されている
MLflowのGitHubの修正案#26842。10月20日時点で取り込み前(Open)出典: MLflow「Fix FileStore trace path traversal (CVE-2026-53995) #26842」(GitHub)(引用)

攻撃を試すためのコード(PoC)は、脆弱性を見つけた研究者がGitHubで公開しています。CISAの悪用が確認された脆弱性の一覧(KEV)には、10月20日時点で載っていません。なお、MLflowでは別の脆弱性CVE-2026-64849(SSRF)が、2026年8月19日にKEVに載っています。

MLflowには、ログインを求める機能(--app-name basic-auth)があります。ただし、文書の説明では、この機能は起動のときに指定した場合だけ有効です。指定せずに動かしているサーバーは、届く人なら誰でもAPIを使えます。

影響する会社・しない会社

  • 影響する: MLflowの3.17.1以前を、FileStoreを保存先にして動かしている会社です。3.7.0より前の版を既定の設定で使っている場合は、当てはまる可能性が高くなります。
  • 影響する: データ分析や研究開発の部署が、情シスの知らないところでMLflowのサーバーを立てている会社です。外から届く状態なら、急いで確かめます。
  • 影響しない: MLflowを使っていない会社は、今回の対象ではありません。3.7.0以降で、データベースを保存先にしている場合も、公開された説明では対象外です。
  • 確かめる: クラウドのサービスとして提供されるMLflowを使っている場合は、提供元の案内を確かめます。今回の説明は、自分で立てたサーバー(FileStore)についてのものです。

情シスが今日やること

  1. MLflowが動いているサーバーを探します。 データ分析、研究開発、AIの検証をしている部署に、MLflowを動かしていないかを聞きます。資産の台帳に無いサーバーも含めます。
  2. 版と保存先を確かめます。 見つかったサーバーごとに、MLflowの版と、起動のときの --backend-store-uri の指定を書き出してもらいます。FileStoreを使っているかを分けます。
  3. 外への公開をやめます。 社外や広い社内網からAPIに届く状態なら、ファイアウォールや接続元の制限で、使う人の端末だけに絞ります。
  4. ログインの機能を有効にします。 使っていなければ、--app-name basic-auth での起動を検討します。管理者のパスワードは、文書の手順どおり起動の前に決めます。
  5. FileStoreからデータベースへの移行を計画します。 MLflowは、FileStoreを保守だけの扱いにしています。移行の手順は、MLflowの文書にあります。
  6. 修正版の公開を見張ります。 MLflowのGitHubのリリースを見る担当を決め、3.17.2などの修正版が出たら、すぐ更新します。

よくある質問

Q修正版はいつ出ますか。

A10月20日時点で、出る日は示されていません。修正案(プルリクエスト#26842)は10月17日に出され、v3.17.2の札が付いていますが、まだ取り込まれていません。

Qデータベースを保存先にしていれば安全ですか。

A公開された説明では、対象はFileStoreという保存先を使う場合です。3.7.0以降の既定はSQLiteのデータベースで、FileStoreを明示して選んだ場合だけ対象とされています。保存先は、起動のときの --backend-store-uri の指定で確かめます。

Qすでに悪用されていますか。

A10月20日時点で、CISAの悪用が確認された脆弱性の一覧(KEV)には載っていません。ただし、攻撃を試すためのコード(PoC)は公開されています。MLflowの別の脆弱性(CVE-2026-64849)は、8月にKEVに載りました。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月20日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします