仏OVHcloudのクラウド を、画面ではなくコマンドで操作する道具「OVHcloud CLI」で、GitHub に置かれた配布物が、秘密の情報を盗む版に差し替えられました。すでに公開していた0.11.0〜0.15.0が、10月19日の夜(日本時間)の約1時間半、偽物になっていました。開発者 や運用 担当のパソコン、CIで使う道具が狙われた形です。OVHcloudのCEOの公表と、GitHubでのやり取り、調べたセキュリティ の団体の報告から整理します。
何が起きたか
OVHcloudのOctave Klaba CEOは2026年10月19日、Xで、同社のCLIのGitHubのリポジトリが攻撃者に悪用されたと公表しました。
差し替えられた版 : 0.11.0、0.12.0、0.13.0、0.14.0、0.15.0。0.10.0と、新しく出した0.16.0は問題ない入り口 : 開発者の1人のGitHubのアカウントを使い、ディスクにある秘密の情報を取り出す実行ファイルを置いた。出来は良くないが、最後まで動きうるとしているお願い : その日に最新の版を落とした人は、すぐ入れ直すか、消すこと。対象の人は、ディスクにある秘密の情報をすべて替えることほかへの広がり : 最初の確認では、ほかのリポジトリへの影響は無い
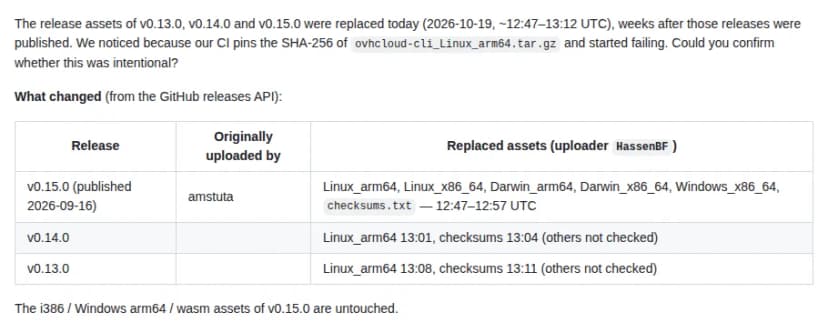
気づいたきっかけは、利用者の知らせでした。ある会社のCIは、取ってくる配布物のSHA-256(中身から計算する指紋)を固定しており、10月19日に急に合わなくなったため、GitHubに問題を報告しました。
利用者がGitHubに出した報告。0.13.0〜0.15.0の配布物が差し替えられていた 出典: GitHub ovh/ovhcloud-cli「Issue #300」 (引用) 報告によると、差し替えは協定世界時の12時47分ごろから13時12分ごろ(日本時間21時47分ごろから22時12分ごろ)にかけて行われ、指紋の一覧(checksums.txt)も一緒に差し替えられていました。OVHcloudは14時21分(日本時間23時21分)に差し替えられた配布物をすべて消し、同じ日のうちに0.16.0を出しました。
原因は「公開済みのリリースを書き換えられる」設定
Klaba CEOは同日夜の2回目の投稿で、分析を終えたとしています。単体・機能のテストや脆弱性の検査を含むCI/CDの仕組みは影響を受けておらず、問題は、GitHubのリリースの不変性(公開したリリースの中身を変えられなくする設定)を有効にしていなかったことでした。そのため、十分な権限を持つアカウントなら、CI/CDを通さずに、公開済みのリリースを直接書き換えられたとしています。設定は有効にし、事故は終わったとしています。
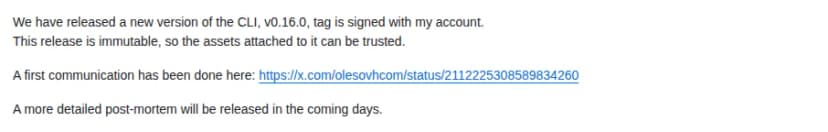
0.16.0について、OVHcloudの担当者はGitHubで、タグに署名し、変えられないリリースとして出したため、付いている配布物は信頼できると説明しています。詳しい事後の報告は、近く出すとしています。
OVHcloudの担当者の説明。0.16.0は署名したタグと変えられないリリース 出典: GitHub ovh/ovhcloud-cli「Issue #300」 (引用) 偽物の見分け方と、対象の範囲
調べたOpenSourceMalwareによると、差し替えられたのは、macOS(Intel・Arm)、Linux(x86_64・arm64)、Windows(x86_64)の実行ファイルと指紋の一覧で、i386、Windowsのarm64、WASMの配布物は残されていました。GitHubのリリース、install.sh、Homebrew(ovh/tap)で、その時間に入れた人が対象で、ソースから作った場合、Goのモジュールのプロキシから取った場合、Dockerのイメージは影響を受けていないとしています。
報告した利用者は、差し替え後の実行ファイルの作られたときの情報を調べ、0.15.0の名前なのに、版が「v0.15.1-0.20261013083505-5ead8ef9b43d+dirty」のような作りかけになっていたことを示しました。正しい配布物の作り方とは違い、手元で作った実行ファイルだったとみられます。
OpenSourceMalwareは、使われたアカウントが半年以上前から乗っ取られていたとみており、開発者を狙う「GlassWorm」と呼ばれる攻撃の一部の可能性があるとしています。OVHcloudは、攻撃者が誰かは明らかにしていません。
影響する会社・しない会社
影響する: 開発者や運用担当が、パソコンやCIでOVHcloud CLIを使っている会社です。とくに、10月19日の日本時間21時47分ごろから23時21分までに、0.11.0〜0.15.0を入れたり更新したりした場合は、そのパソコンやCIの秘密の情報が漏れた前提で動きます。
影響する: OVHcloudの利用者でなくても、GitHubのリリースから道具を落として使っている会社です。同じ手口は、ほかの道具でも起こりえます。
影響しない: OVHcloud CLIを使っていない会社、ソースから作ったりDockerのイメージを使ったりしている会社、0.10.0か0.16.0を使っている会社、10月19日のその時間より前に入れて、その後に更新していない会社です。
短い時間だけ配布物をすり替える手口は、Google、短時間の供給網改ざんを報告 AOMEI製品の利用確認を でも取り上げています。
情シスが今日やること
CLIを洗い出す 。開発者や運用担当のパソコン、CIの設定(ワークフローやDockerfile)、Homebrewの一覧で、OVHcloud CLIが入っているか、版と入れた日時を確かめます。CIの実行の記録で、10月19日の夜に取ってきていないかも見ます。対象なら、秘密の情報をすべて替える 。そのパソコンやCIにあったOVHcloudのAPIのキー、ほかのクラウドの鍵、SSHの鍵、各種のトークンを、使えなくしてから作り直します。CLIは0.16.0に入れ替え、端末はきれいな状態に戻すことも検討します。配布物の指紋を固定する 。今回は、CIで指紋を固定していた利用者が最初に気づきました。CIで落とす道具は、版と指紋(または署名・出どころの証明)を固定し、合わなければ止まるようにします。自社のリポジトリでも、リリースの不変性を有効にする 。自社でGitHubに配布物を出している場合は、リリースの不変性を有効にし、書き込みの権限を持つアカウントを絞り、多要素認証を必須にします。