本文へ移動
情シスのミカタ
ニュース約5分で読めます

IT資産管理のSnipe-ITに更新 8.8.1で依存部品12件、SSOとLDAPの不具合も

IT資産管理のオープンソース「Snipe-IT」が10月20日に8.8.1を出し、依存する部品の脆弱性12件を直しました。開発元は製品からは届かないものが大半と説明しています。一方、10月上旬には、無効にした利用者がGoogleのSSOで入れる不具合や、LDAPのStartTLSが平文に落ちる不具合も公表済みです。版と設定の確かめ方を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
IT資産管理のSnipe-ITに更新 8.8.1で依存部品12件、SSOとLDAPの不具合も

この記事のまとめ

  • IT資産管理のオープンソース「Snipe-IT」は2026年10月20日(日本時間)に8.8.1を公開し、依存する部品(Laravel、Symfony、phpseclib、jmespath.phpなど)の脆弱性12件を直しました。ドイツのCERT-Bundは、これらをまとめて深刻度「高」の注意情報にしています。
  • 開発元は、これらのCVEは開発用の道具や、製品の動きには出てこない部品のものが大半で、実際の運用には当たらなかったとしつつ、更新は大切だと説明しています。8.8.1はPHP 8.2以上が必要です。
  • 一方、Snipe-IT自身の不具合として、無効にした利用者がGoogleのSSOで入れる件、LDAPのStartTLSが失敗すると平文で認証する件、SAMLの応答の使い回しの件などが、10月6〜8日に公表されています。いずれも8.7.0までの版で直っていますが、古い版で止まっている会社は急ぎます。
こんな方に#30代#40代#50代実務

社員のパソコンやライセンスの台帳に使われるオープンソースの「Snipe-IT」が、10月20日に8.8.1を出しました。依存する部品の脆弱性12件を直したもので、ドイツのCERT-Bundは深刻度「高」の注意情報を出しています。ただ、開発元は「製品からは届かないものが大半」と説明しています。むしろ情シスが見ておきたいのは、10月上旬に公表されたSnipe-IT自身の不具合です。無効にした利用者がGoogleのSSOで入れる件など、ログインにかかわるものがあります。リリースノートと開発元の勧告から整理します。

8.8.1で直った依存部品の12件

Snipe-ITは、2026年10月20日(日本時間)に8.8.1を公開しました。8.8.0から673のコミット、77件の課題の解決、81件のセキュリティの修正を含むとしています。変更の一覧には、次の12件のCVEを、依存する部品を新しくして直したと書かれています。
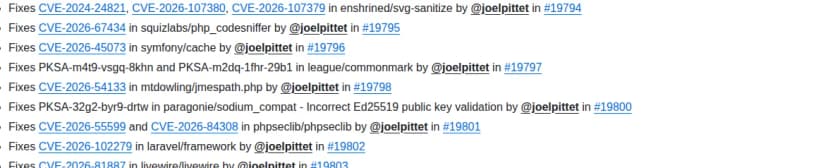
GitHubのSnipe-IT v8.8.1のリリースノートの変更の一覧の一部(英語)。enshrined/svg-sanitizeのCVE-2024-24821・CVE-2026-107380・CVE-2026-107379、squizlabs/php_codesnifferのCVE-2026-67434、symfony/cacheのCVE-2026-45073、league/commonmarkの2件、mtdowling/jmespath.phpのCVE-2026-54133、paragonie/sodium_compatの1件、phpseclib/phpseclibのCVE-2026-55599とCVE-2026-84308、laravel/frameworkのCVE-2026-102279、livewire/livewireのCVE-2026-81887を、それぞれ直したという行が並ぶ
8.8.1の変更の一覧。依存する部品のCVEを、部品の更新で直している出典: Grokability「Snipe-IT v8.8.1」(GitHub)(引用)
部品 CVE 中身(CVEの題) CVSS
enshrined/svg-sanitize CVE-2024-24821、CVE-2026-107379、CVE-2026-107380 Composerの部品を通じたコード実行のおそれ、DTDによる停止、DTDの文字の衝突による保存型XSS 8.8、6.5、5.4
laravel/framework CVE-2026-102279 デバッグの画面のXSS 3.1
symfony/http-foundation CVE-2026-108082 Cache-Controlのヘッダーによる処理の停止(ReDoS) 8.7(v4)
symfony/yaml CVE-2026-109413 YAMLの読み込みの無限の再帰で処理が落ちる 8.7(v4)
symfony/cache CVE-2026-45073 PdoAdapterのSQLインジェクション 6.3(v4)
mtdowling/jmespath.php CVE-2026-54133 関数名を通じたコードの差し込み 9.8
phpseclib/phpseclib CVE-2026-55599、CVE-2026-84308 証明書の検証での外への要求(SSRF)、X25519の計算の時間差による秘密鍵の復元 5.8、6.3
squizlabs/php_codesniffer CVE-2026-67434 開発用の道具のコマンドの差し込み 7.3(v4)
livewire/livewire CVE-2026-81887 画面側の処理のXSS 5.1(v4)

点数だけを見ると高いものがあります。しかし開発元は、リリースノートで「変更の一覧のCVEに驚きすぎないでほしい。開発用の道具や、製品の動きには出てこない部品のものが大半で、実際の運用には当たらなかった。ただ、更新しておくことは大切だ」と説明しています。CERT-Bundの注意情報は、これらの部品のCVEをまとめて載せたものです。なお、CVE-2024-24821は2024年に公表されたComposer(PHPの部品の管理の道具)の脆弱性で、今回の部品の更新の中で直したものとして、一覧に並んでいます。米CISAのKEVには、10月20日時点でどれも載っていません。

なお、8.8.1はPHP 8.2以上が必要で、8.4以上を勧めています。更新の前に、サーバーのPHPの版を確かめます。
情シスが見ておきたいのは、10月上旬の自身の不具合

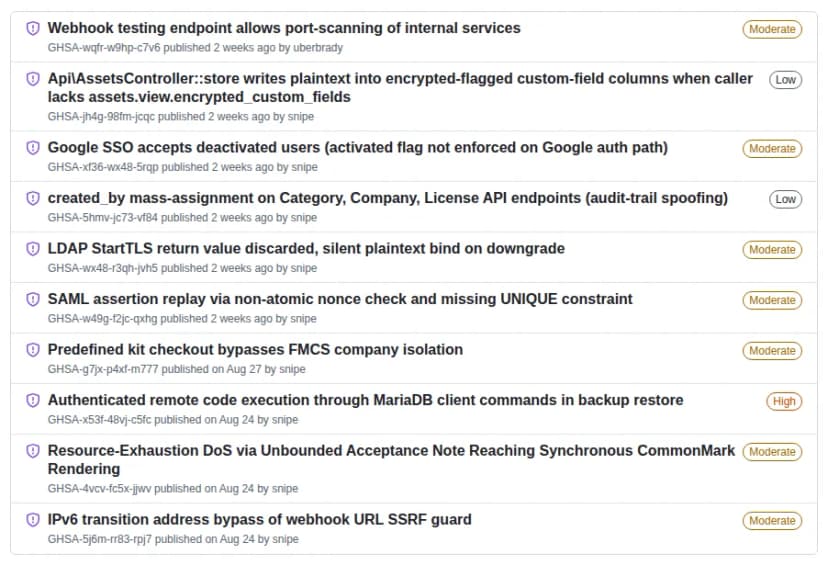
Snipe-ITは、10月6〜8日に、製品そのものの不具合を6件、GitHubのセキュリティ勧告として公表しています。8月にも4件を公表しました。

GitHubのSnipe-ITのセキュリティ勧告の一覧(英語)。Webhookの試験の機能で内部のサービスを調べられる(Moderate)、APIで暗号化の設定の項目に平文が書かれる(Low)、GoogleのSSOが無効にした利用者を受け入れる(Moderate)、APIで作成者を偽れる(Low)、LDAPのStartTLSの戻り値を捨てて平文で認証する(Moderate)、SAMLの応答の使い回し(Moderate)が2週間前の公表、キットの貸し出しが会社の区切りを越える(Moderate、8月27日)、バックアップの復元でのコードの実行(High、8月24日)、受け取りのメモによる処理の詰まり(Moderate、8月24日)、WebhookのURLのSSRFの守りのすり抜け(Moderate、8月24日)が並ぶ
Snipe-ITのセキュリティ勧告の一覧。10月上旬に6件、8月に4件出典: Grokability「Security advisories」(GitHub grokability/snipe-it)(引用)
公表 中身 深刻度 対象 直った版
10月8日 GoogleのSSOが、無効にした利用者を拒まない 中 8.6.2以前 8.6.3
10月8日 LDAPのStartTLSが失敗しても気づかず、平文で認証する 中 8.6.2以前 8.6.3
10月8日 SAMLの応答を使い回して、2つのセッションを作れる 中 8.4.1以前 8.5.0
10月8日 APIで、暗号化の設定の項目に平文が書かれる 低 8.6.3以前 8.7.0
10月8日 APIで、作成者の記録を偽れる 低 8.6.2以前 8.6.3
10月6日 Webhookの試験の機能で、内部のネットワークを調べられる(特権の管理者が必要) 中(CVSS 5.5) 8.7.0より前 8.7.0
8月24日 バックアップの復元で、ログインした利用者がコードを実行できる(CVE-2026-86733) 高 8.7.0より前 8.7.0
8月24日 受け取りのメモが大きいと処理が詰まる(CVE-2026-86734) 中 8.7.0以前 8.7.1
8月24日 WebhookのURLの守りを、IPv6の書き方ですり抜けられる(CVE-2026-86735) 中 公開前の開発版 8.7.0
8月27日 複数の会社を分けて使う設定で、キットの貸し出しが会社の区切りを越える(CVE-2026-88894) 中 8.6.3以前 8.7.2

とくに、Googleのログインと、LDAPの不具合は、ログインの仕組みにかかわります。Googleの件は、メールアドレスを利用者名にしている場合などに、Snipe-ITで無効にしたのにGoogleのアカウントは生きている人が、ログインできたものです。LDAPの件は、途中の通信を見られる立場の人がいると、検索用のアカウントのパスワードと、利用者がログインで入れたパスワードが、平文で流れるおそれがありました。

影響する会社・しない会社

  • 影響する: Snipe-ITを自社のサーバーで動かしている会社です。資産の台帳には、社員の名前、端末の番号、ライセンスのキーなどが集まるため、古い版のままにしておく影響は小さくありません。
  • 影響する: Snipe-ITのログインに、GoogleのSSO、LDAP(StartTLS)、SAMLを使っている会社です。上の表の版より古ければ、ログインの記録とパスワードの扱いを見直します。
  • 影響しない(可能性が高い): すでに8.8.1以降に上げている会社です。Snipe-ITの事業者のホスティング版を使っている場合の扱いは、リリースノートには書かれていないため、契約先に版を確かめます。

情シスが今日やること

  • 版を確かめて、8.8.1に上げる。画面の下などで今の版を見て、8.8.1へ上げます。8.8.1はPHP 8.2以上が要るため、先にサーバーのPHPの版を確かめ、データベースとファイルの控えを取ってから、開発元の手順どおり更新します。
  • 無効にした利用者のログインを確かめる。8.6.2以前でGoogleのSSOを使っていたなら、退職者や異動者など、無効にしたアカウントでログインの記録が無いかを見ます。
  • LDAPの検索用のパスワードを見直す。8.6.2以前でStartTLSを使っていたなら、検索用のアカウントのパスワードを替えることを検討し、LDAPSなど、暗号化が失敗したら止まるつなぎ方にできるかを確かめます。
  • 外への公開と強い権限を絞る。Snipe-ITをインターネットに出していないか、特権の管理者やAPIのトークン、バックアップの復元をできる人が、必要な人だけになっているかを棚卸しします。8月のバックアップの復元の件は、ログインした利用者がコードを実行できるものでした。

よくある質問

Q依存部品の12件は、すぐに悪用されますか。

A米CISAのKEV(悪用が確認された脆弱性の一覧)には、10月20日時点で載っていません。開発元は、これらは開発用の道具や、製品の動きには出てこない部品のものが大半で、実際の運用には当たらなかったと説明しています。ただし、部品の脆弱性が製品から届くかどうかは自社では確かめにくいため、8.8.1への更新で一緒に直すのが確実です。

QGoogleのログインを使っています。何を確かめればよいですか。

A8.6.2以前では、Snipe-ITで無効にした利用者でも、Googleのアカウントが生きていれば、条件によってはGoogleのSSOで入れました。8.6.3で直っています。8.6.2以前を使っていた期間に、退職者や異動者のアカウントでログインの記録が無いかを確かめます。

QLDAPでつないでいます。何を確かめればよいですか。

A8.6.2以前では、StartTLSが失敗したことを確かめずに、そのまま平文で認証していました。途中の通信を見られる立場の人がいれば、LDAPの検索用のアカウントのパスワードと、利用者がログインで入れたパスワードが読まれるおそれがありました。8.6.3で直っています。古い版でStartTLSを使っていたなら、検索用のアカウントのパスワードを替えることを検討します。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月20日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします