Adobe は10月13日(米国時間)、ECサイト のソフトのAdobe CommerceとMagento Open Sourceの脆弱性 を直しました。いちばん重いCVE-2026-103849は、ログインしていない外の人が、ストアのサーバーで任意のプログラムを動かせるものです。深刻度を表すCVSS(3.1)は10.0です。
ECのセキュリティ 会社Sansecは、10月15日の分析でこれを「BlockStrap」と呼んでいます。今回の修正は、Composer(PHPの部品を入れる道具)で入る新しい版としては出ていません。自社や委託先で運用 するストアは、パッチのファイルを手で当てます。
BlockStrapとは何か
BlockStrapは、拡張機能やテーマの名前ではありません。Magentoの本体の脆弱性(CVE-2026-103849)の呼び名です。MagentoはAdobeが開発するECサイトのソフトで、無償のMagento Open Sourceと、有償のAdobe Commerceがあります。
Adobeの告知によると、種類は「テンプレートの仕組みでの特殊な文字の無害化の不備」(CWE-1336)です。報告したのは、vozecという人です(告知の謝辞)。
Sansecによると、問題はメールのテンプレートの仕組みにあります。9月に悪用が見つかった脆弱性「StyleSmuggler」(CVE-2026-75650)と同じ所で、6週間で2度目です。9月の修正のあとも、外から入れた文字が処理の中で読み直され、命令として動く余地が残っていました。
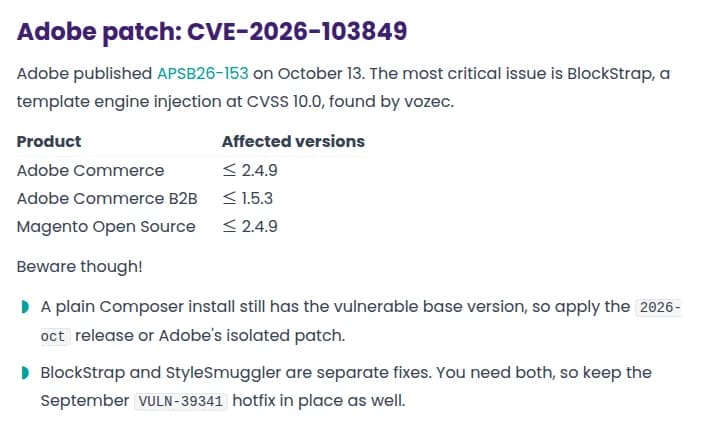
対象の版と直した版
製品
対象(告知の表)
直した版
Adobe Commerce
2.4.4〜2.4.9の2026-sep以前
各系列の2026-oct、2.4.10-alpha1
Adobe Commerce B2B
1.3.3〜1.5.3の2026-sep以前
各系列の2026-oct、1.5.4-alpha1
Magento Open Source
2.4.6〜2.4.9の2026-sep以前
2.4.7〜2.4.9の2026-oct、2.4.10-alpha1
Mage-OS(Magentoから分かれた無償版)
3.5.0まで(Sansec)
3.6.0(10月14日)
「2026-oct」は新しい版の番号ではなく、10月のパッチを当てた状態を指します。Adobeは今回、パッチのファイルだけを出し、Composerの更新は出していません(Adobeの手引き)。Sansecは、Composerで新しく入れたストアもパッチを当てるまで対象だと注意しています。
SansecのBlockStrapの分析。対象の版と、9月の修正も要るという注意 出典: Sansec (引用) 同じ告知では、ほかに10件を直しています。ログインなしでコードが動くCVE-2026-92909(CVSS 9.8)も含まれ、パッチを当てればまとめて直ります。
深刻度と悪用の状況
CVSSの内訳は、ネットワークから攻撃でき、条件は複雑でなく、権限も利用者の操作も要りません。影響はほかの部分にも及ぶ(Scope: Changed)とされています。
Adobeの優先度は3段階の「2」で、定義は「30日以内に対応」です。告知は、悪用を把握していないとしています。
一方Sansecは、修正が出てから24時間で、コードを動かす道筋を4通り再現したと書いています。StyleSmugglerは修正から3日で大量の攻撃に変わったとして、30日を待たずに当てるよう勧めています。
米国CISAのKEV(悪用が確認された脆弱性の一覧)には、10月16日版で載っていません。CVEの記録のCISAの評価(10月14日)は、悪用「なし」、自動化「できる」、影響「全面」です。米国NVDは、まだ独自の分析をしていません。
当てるときに気をつけること
系列の最新の版(2.4.8-p5、2.4.7-p10など)にしてから当てます。前の月までのパッチも、順に当ててある必要があります(Adobeの手引き)。
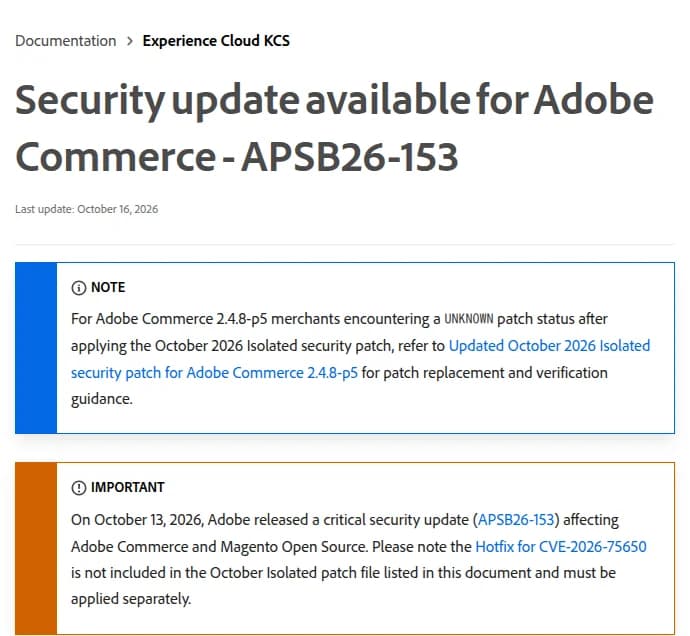
9月のStyleSmugglerの修正(CVE-2026-75650)は、10月のパッチに入っていません。別に当てます。
Adobe Commerce on Cloudは、クラウド向けの更新(cloud-patches)で直ります。手のパッチを重ねると失敗することがあります。
2.4.6以前のパッチはCommerceの契約の鍵が要ります。Open Sourceで入手できるのは2.4.7以降だけです。
Mage-OSは、全体をまとめた部品を3.6.0に上げます(Mage-OSのリリースノート)。
2.4.8-p5のパッチは、10月14日に直したファイルに差し替えられました(Sansec)。13日に当てた場合は、Adobeの案内(下の図のNOTE)を確かめます。
Adobeの手引きの冒頭。9月のCVE-2026-75650の修正は別に当てるとある 出典: Adobe(Experience League) (引用) 当たっているかの確かめ方
Adobeの確認の道具(CVT): ストアの置き場で php vendor/bin/patch-status を動かすと、当てたパッチと足りないパッチ、CVEごとの状態(PROTECTEDかVULNERABLEか)が出ます。道具は7月のパッチに入っています(Adobeの手引き)。
Sansecの方法: grep -c resolveDeferredDirectives vendor/magento/framework/Filter/Template.php が0なら、BlockStrapの修正は入っていません。
9月の修正: vendor/bin/magento-patches -n status | grep "39341\|Status" で確かめます(Sansec)。
Sansecは、反映の仕組みが一部の失敗を見逃すことがあるため、エラーが出なくてもコードを確かめるよう書いています。
影響する会社・しない会社
影響する: Adobe CommerceかMagento Open Sourceで、10月のパッチを当てていないECサイトを持つ会社。自社でも委託先の運用でも同じです
影響する: Adobe Commerce B2Bの1.5.3以前(2026-sep以前)を使う会社
影響する: Mage-OSの3.5.0以前を使う会社
確認が要る: 制作会社に作ってもらい、保守の契約が切れたまま動いているECサイト。版とパッチを誰も見ていないことがあります
影響しない: Magento系(Mage-OSを含む)ではないカートやECのサービスだけを使う会社
情シスが今日やること
保守会社に、版と当てたパッチを聞きます。 系列の版、10月のパッチ、9月のCVE-2026-75650の修正の3つです。当てる日を決めます。 Adobeの目安は30日以内ですが、Sansecの再現の早さを踏まえ、今週中を目指します(編集部の補足)。当てたあとに、CVTかgrepで確かめてもらいます。 結果の画面か出力を受け取ります。Open Sourceの2.4.6以前なら、引き上げの計画を立てます。 公開のパッチが無いため、2.4.7-p10以降へ上げます。当てるまでの守りを決めます。 WAF(Webの攻撃を止める仕組み)の提供元にこのCVEへの対応を確かめ、管理画面とファイルの変化を見張ります(編集部の補足)。
Adobeの10月の更新の全体はAdobeの10月更新、11製品が対象 情シスは端末とサーバーの版確認を に、ECサイトの点検の考え方はAIエージェントが通販サイト数百社を攻撃 カード情報60万件超、情シスの点検 にまとめています。