IBMは2026年10月19日、生成AIのワークフローを画面で組み立てるオープンソースの「Langflow」について、脆弱性30件をまとめた2つのセキュリティ情報を公表しました。コードやコマンドを実行される恐れのあるものが12件あり、深刻度を示すCVSSの基本値が9.0以上のものは4件です。
30件すべてを直すには、1.12.5以降へ上げる必要があります。社内でLangflowを自前で動かしている会社は、版の確認と更新を急ぎます。この記事の内容は、2026年10月20日にIBMのセキュリティ情報などで確かめたものです。
IBMの2つのセキュリティ情報
| セキュリティ情報 |
件数 |
影響する版 |
直る版 |
| 7293015 |
16件 |
1.0.0から1.12.3 |
1.12.4 |
| 7293016 |
14件 |
1.0.0から1.12.4 |
1.12.5 |
7293016は、うち3件がすでに前の版で直っていたとしています。CVE-2026-107366は1.9.0、CVE-2026-18894は1.11.2、CVE-2026-77817は1.11.5で直り、1.12.5にもこれらの修正が入っています。ドイツのCERT-Bundも10月19日、同じ30件を注意情報(WID-SEC-2026-4041)にまとめました。
GitHubのリリースでは、1.12.4は9月29日、1.12.5は10月6日に出ています。10月13日には1.12.6も公開されています。
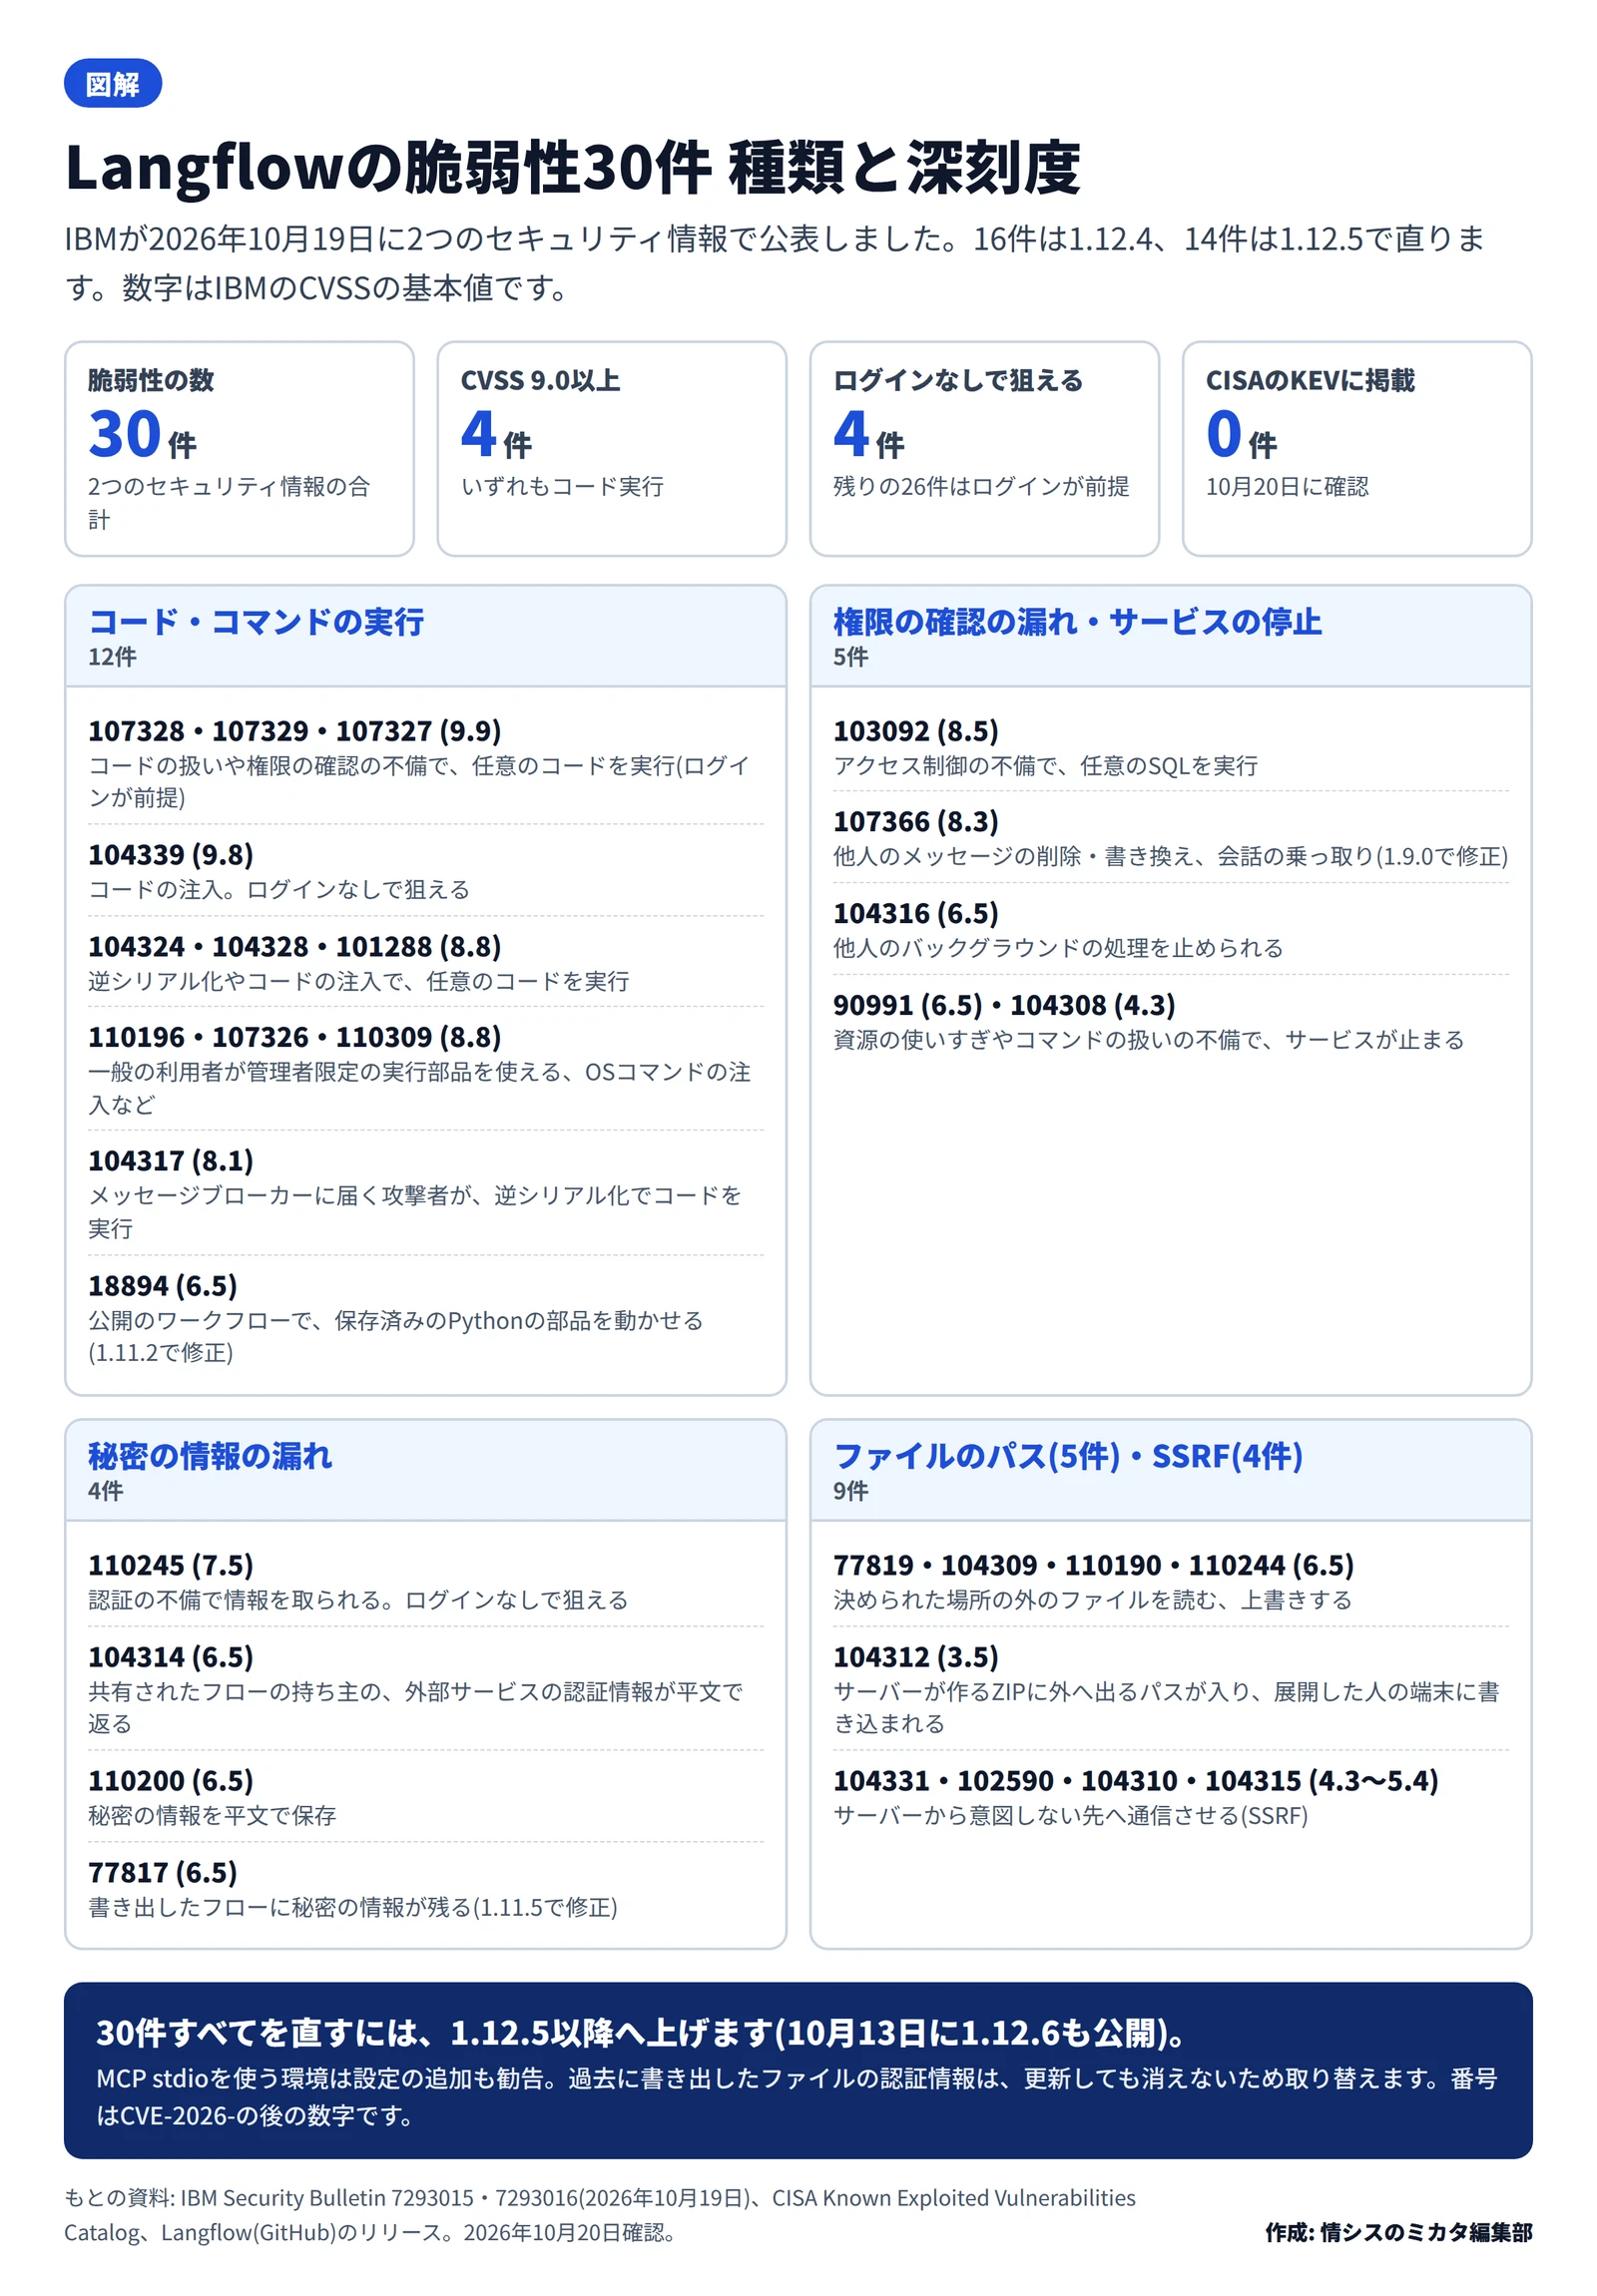
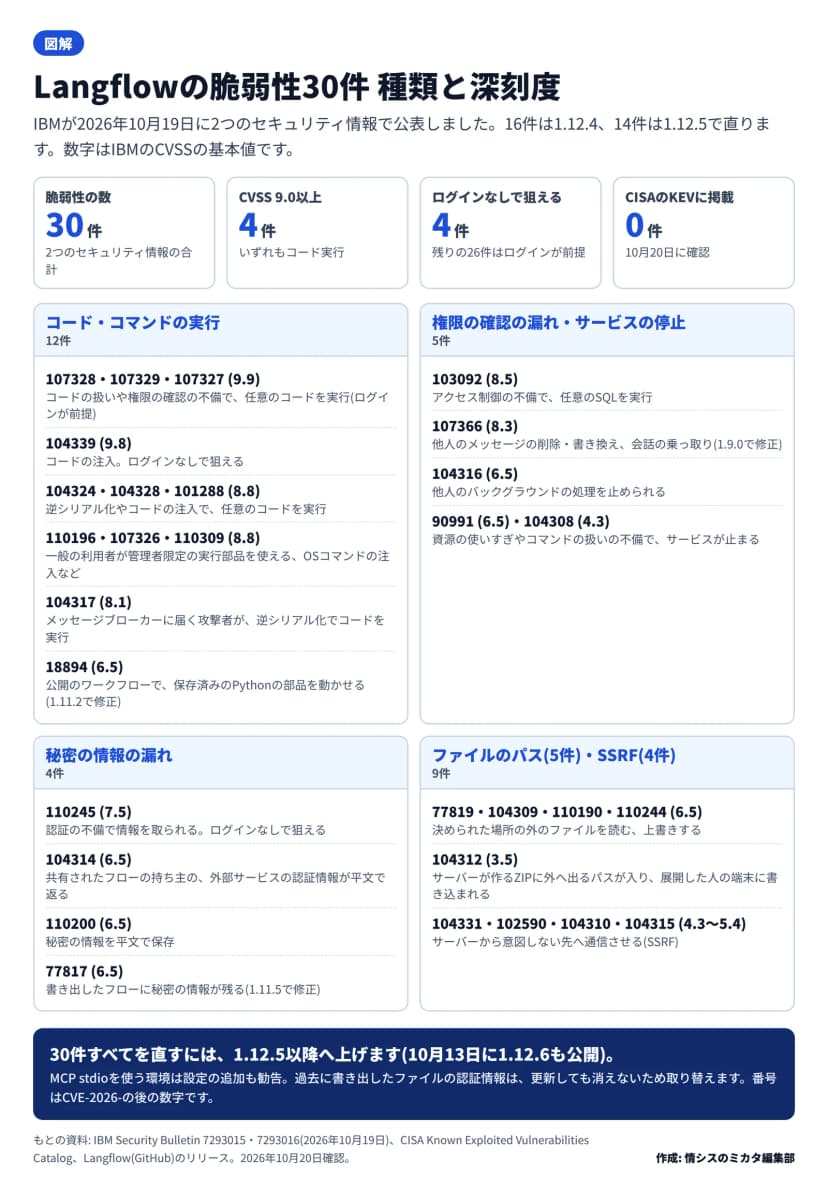 Langflowの脆弱性30件を、種類と深刻度で整理した図作成: 編集部 / もとの資料: IBM Security Bulletin 7293015・7293016、CISA KEV、Langflow(GitHub)
種類ごとの内訳
30件を種類で分けると、次のとおりです。番号は「CVE-2026-」の後の数字で、かっこの中はIBMのCVSSの基本値です。
| 種類 |
件数 |
番号(CVSS) |
| コード・コマンドの実行 |
12件 |
107328・107329・107327(9.9)、104339(9.8)、104324・104328・101288・110196・107326・110309(8.8)、104317(8.1)、18894(6.5) |
| 権限の確認の漏れ・サービスの停止 |
5件 |
103092(8.5)、107366(8.3)、104316・90991(6.5)、104308(4.3) |
| 秘密の情報の漏れ |
4件 |
110245(7.5)、104314・110200・77817(6.5) |
| ファイルのパス |
5件 |
77819・104309・110190・110244(6.5)、104312(3.5) |
| SSRF |
4件 |
104331(5.4)、102590(5.0)、104310・104315(4.3) |
CVSSが9.0以上の4件は、いずれもコードの実行です。104339はログインなしで狙えるとされ、ほかの3件はログインが前提です。
ログインなしで狙えるとされるのは、104339のほか、104317、110245、18894の4件です。104317は、Langflowが使うメッセージブローカーに届く攻撃者が前提で、攻撃の難しさは「高い」とされています。18894は、公開しているワークフローで、保存済みのPythonの部品を動かせるものです。
残りの26件は、ログインできる利用者が前提です。たとえば110196は、一般の利用者が、管理者だけに許すはずのコード実行の部品を使えてしまうものです。107366は、他人のメッセージを消したり書き換えたりでき、会話を乗っ取れるとしています。社内の利用者を広く登録している環境では、軽く見られません。
10月15日に勧めた1.9.0では足りない
この記事の前に、Langflowに認証ありのRCE、悪用を観測 1.9.0へ更新をでは、悪用の試みが観測された脆弱性について1.9.0への更新を勧めました。IBM Langflowにアクセス制御の脆弱性、対象版と認証済みユーザーを確認では、1.12.2までが対象の脆弱性を取り上げています。
今回の30件は、これらとは別の番号です。1.9.0や1.12.2のあとの版でも、1.12.4までは今回の対象に入ります。すでに更新した会社も、今の版が1.12.5以降かを確かめ直します。
MCP stdioと、書き出したファイルの扱い
7293016は、更新に加えて、次の設定も勧めています。MCP stdioは、Langflowから外部のMCPサーバーを、サーバー上のコマンドとして起動する方式です。
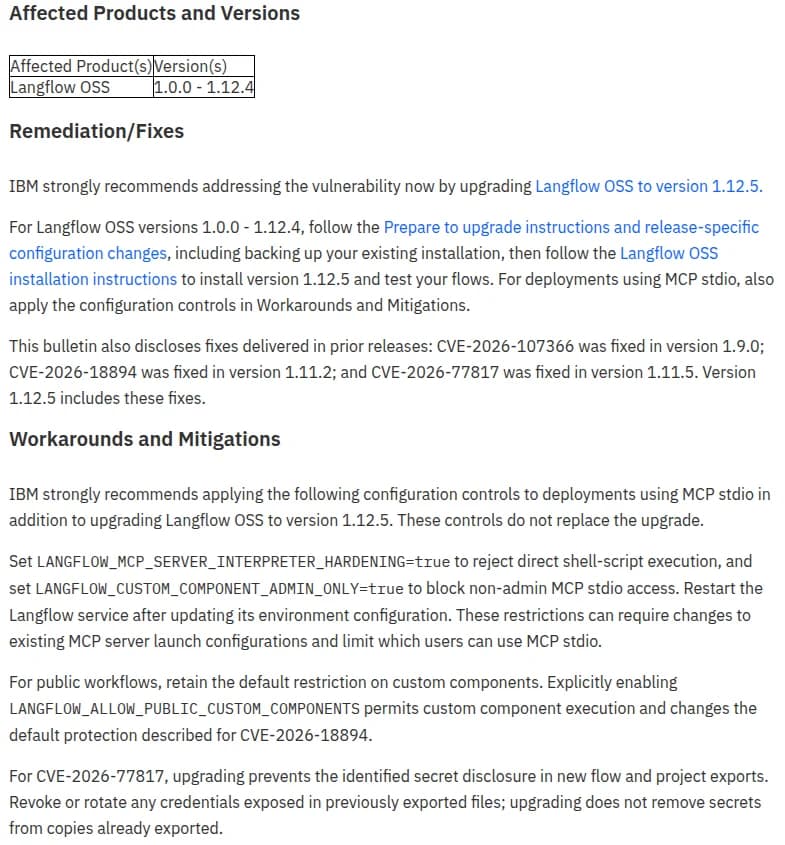 IBMのセキュリティ情報7293016の該当部分。直る版と回避策出典: IBM「Security Bulletin: Langflow OSS is affected by multiple vulnerabilities」(7293016)(引用)
- MCP stdioを使う環境では、環境変数「LANGFLOW_MCP_SERVER_INTERPRETER_HARDENING=true」で、シェルのスクリプトを直接実行するのを拒みます。
- 「LANGFLOW_CUSTOM_COMPONENT_ADMIN_ONLY=true」で、管理者でない利用者のMCP stdioを止めます。設定のあとはLangflowを再起動します。
- 公開のワークフローでは、カスタム部品を制限する初めの設定のままにします。「LANGFLOW_ALLOW_PUBLIC_CUSTOM_COMPONENTS」を有効にすると、18894の守りが外れます。
- 77817について、更新で直るのは、これから書き出すフローとプロジェクトだけです。過去に書き出したファイルに含まれる認証情報は、無効にするか取り替えます。
IBMは、これらの設定は更新の代わりにはならないとしています。MCP stdioの設定は、今のMCPサーバーの起動の設定を変える必要が出たり、使える利用者が限られたりするとも書いています。
悪用の状況
10月20日に確かめた時点で、今回の30件は、米CISAの「悪用が確認された脆弱性カタログ(KEV)」に載っていません。IBMのセキュリティ情報にも、悪用の記載はありません。
ただし、Langflowの別の脆弱性は、これまでにKEVに6件載っています。2025年5月のCVE-2025-3248から、2026年8月のCVE-2026-9198までです。Langflowの脆弱性は、これまでにも悪用が確かめられてきました。
影響する会社・しない会社
- 影響する: Langflow OSSの1.0.0から1.12.4を、社内のサーバーやクラウドで動かしている会社です。1.12.5以降へ上げる必要があります。
- 影響する: LangflowでMCP stdioを使っている会社と、ワークフローを外部に公開している会社です。更新に加えて、設定の見直しが要ります。
- 影響する: Langflowのフローやプロジェクトを書き出して、共有や保管をしてきた会社です。書き出したファイルの認証情報を取り替えます。
- 影響しない: Langflowを使っていない会社です。ほかの製品にLangflowが組み込まれているかは、IBMのセキュリティ情報には書かれていません。
情シスが今日やること
- Langflowが動いている場所を洗い出します。 開発部門やAIの検証の担当が立てたものも含め、サーバー、コンテナ、クラウドの台帳を確かめます。
- 版を確かめ、1.12.5以降へ上げます。 IBMは、上げる前に今の環境のバックアップを取り、上げたあとにフローを試すよう求めています。
- インターネットからの到達を確かめます。 ログインなしで狙えるものがあるため、管理画面やAPIを外に出していないか、メッセージブローカーに外から届かないかを見ます。
- 利用者の一覧を見直します。 26件はログインが前提です。使っていないアカウントを止め、管理者の権限を持つ人を最小にします。
- MCP stdioと公開のワークフローの設定を確かめます。 使っている場合は、IBMが勧める環境変数を設定し、再起動します。
- 書き出したファイルの認証情報を取り替えます。 フローやプロジェクトを書き出したことがあれば、中に含まれていたAPIキーなどを無効にし、新しいものに替えます。