ドコモを名乗る電話やSMSが、料金プランや割引の名前を正しく言ってきても、本物とは限らなくなりました。NTTドコモが11月6日に出した第三報によると、最大約30万件の流出には、料金プランやオプション、割引などの契約内容まで含まれます。
不正アクセスを受けたのは、ドコモオンラインショップとMy docomoです。2つのサイトは11月5日の午前1時5分ごろから手続きを止めたままで、復旧の見込みは立っていません。
第三報で「など」の中身が分かった
最初の知らせは11月5日の午前9時で、不正なアクセスが行われた「可能性が高い」という書き方でした。その日の夕方の第二報で流出が確定し、翌6日の夕方の第三報で項目の内訳が出ました。
| 発表 |
件数 |
流出した情報 |
原因 |
| 11月5日 午前9時(最初の知らせ) |
記載なし |
記載なし |
調査中。不正なアクセスが行われた可能性が高い |
| 11月5日 午後6時30分(第二報) |
最大約30万件 |
氏名、住所、生年月日、携帯電話番号、連絡先電話番号など |
調査中 |
| 11月6日 午後6時(第三報) |
最大約30万件 |
全員の分は、氏名や生年月日、連絡先、本人確認書類の番号、契約情報、料金プランなどの契約内容。一部の分は、勤務先・法人の名称と所在地、金融機関の口座など |
外部からの不正アクセス |
件数は変わっていません。一方で、項目は増えました。
第二報の「など」の中に、本人確認書類の番号と、料金プランやオプション、割引といった契約内容が入っていました。侵入の経路と、流出した範囲の詳細は、まだ調査中です。
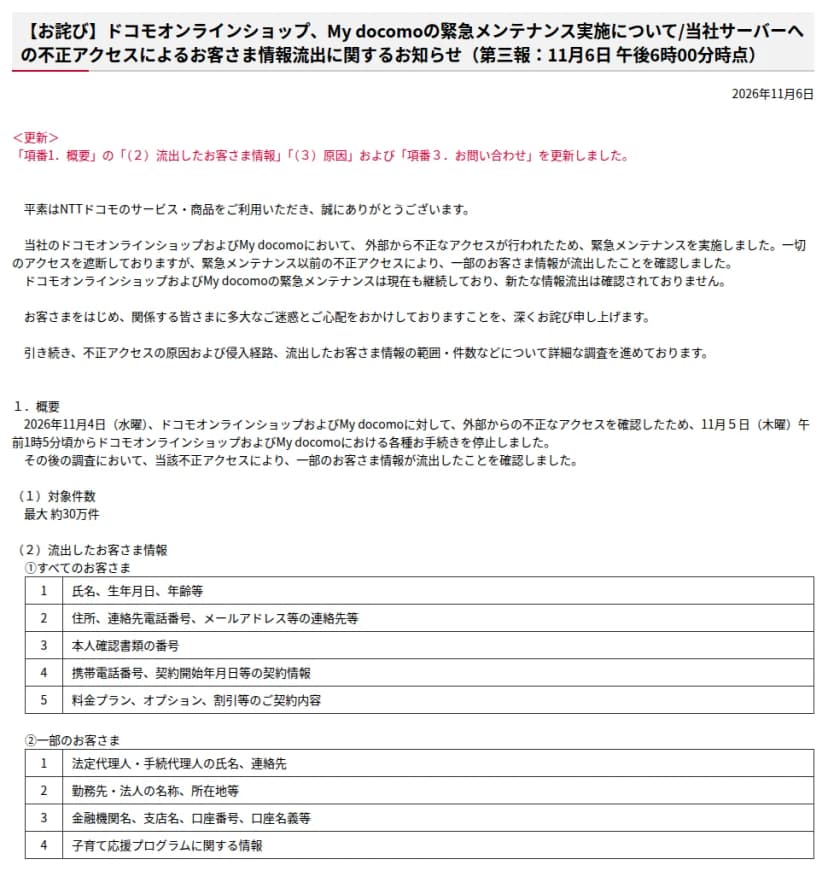 NTTドコモの第三報(11月6日)。流出した情報が、全員と一部に分けて示された出典: NTTドコモ「当社サーバーへの不正アクセスによるお客さま情報流出に関するお知らせ(第三報)」(引用)
契約内容を知っている偽の連絡は、見分けにくい
第三報で気になるのは、契約内容の行です。携帯電話番号、契約を始めた年月日、料金プラン、オプション、割引がそろうと、偽の連絡でも「〇〇割が今月で終わります」と具体的に言えてしまいます。
詐欺の電話やSMSを見分けるとき、自分しか知らないはずの情報が出てくるかを手がかりにする人は多いでしょう。今回の流出では、その手がかりは使えないと考えておいたほうがよさそうです。
代わりに使えるのが、My docomoが止まっていることです。緊急メンテナンスが続くあいだは、「My docomoにログインして確認してください」と促すSMSは、それだけで疑ってかまいません。ただ、再開したあとはこの見分け方が使えなくなります。「再開しました。ログインしてご確認ください」という連絡も、URLからではなく、ブックマークや公式のアプリから開くほうが安全です。
ドコモ自身が呼びかけているのは、届いた連絡のURLを開かない、添付を開かない、個人情報やパスワード、カードの情報を入力も回答もしない、などです。
本人確認書類の番号も、全員の項目にあります。ドコモが流出を認めたのと同じ11月5日には、SMBCコンシューマーファイナンスの漏えいでも運転免許証の番号が対象になりました。本人らしく装う材料が、別々の漏えいから少しずつ集まっていくおそれがあります。
同じ日の通信障害は、別の件
11月5日には、5G SA(Standalone)の契約者で音声通話やデータ通信、SMSが使いにくくなる障害もありました。午前11時18分ごろから翌6日の午前1時20分ごろまで、全国で約14時間続きました。
原因は、5G SAの契約者を収容する交換機の輻輳でした。ドコモによれば、今のところの調査では、障害の前後を含めて、不正アクセスの形跡やサイバー攻撃を示す事象は確認されていません。社員から「障害と流出は同じ件か」と聞かれたら、別の件だと答えられます。
なお、障害のあいだに設定を4Gに変えた端末は、元に戻すようドコモが求めました。
総務省が11月6日にドコモへ出した行政指導も、この不正アクセスとは別の件です。ドコモMAXなどのオンライン契約で、アマゾンジャパンへの情報の提供を説明する記載が抜けたまま、34万4,213人分の電話番号と利用者識別子を同意なく送っていたというものです。中身は11月7日の国の情報ダイジェストで確認できます。
うちの会社は、だれに何を伝えるか
約30万件がどんな利用者なのか、対象者の条件は発表に書かれていません。オンラインショップやMy docomoを使ったかどうかで、線は引けないということです。
第二報では、詳細が分かりしだい対象者に知らせるとしていました(手段は書かれていません)。第三報には、この一文はありません。本物らしい知らせが届いても、URLからではなく、特設ダイヤルに自分からかけて確かめるのが安全です。
そのうえで、伝える相手は会社ごとに分かれます。
- 法人名義の契約がある会社は、経理と契約の担当に伝えます。第三報の一部の項目には、「勤務先・法人の名称、所在地等」と「金融機関名、支店名、口座番号、口座名義等」があります。口座振替で払っている会社なら、ドコモを名乗る「支払い口座の変更」や請求の連絡が経理に届くことも考えておきたいところです。
- 法人名義の契約がない会社も、受付と社員には伝えます。社員の個人のスマホがドコモなら、その契約が対象に入っているかもしれません。勤務先の名前が登録されていれば、会社名を出した偽の連絡もありえます。
10月下旬には、plala(Sコース)の会員の情報も漏れました。こちらはSo-netの会員データベースへの不正アクセスで、今回とは別の件です。ドコモの名前が続けて出ていますが、入られた場所は違います。
週明けの朝に送る注意と、経理に確かめること
- 社員に注意を送ります。例:「NTTドコモから最大約30万件の顧客情報が流出しました。料金プランや契約日を正しく言われても、ドコモを名乗るSMSやメールのURLは開かず、電話では個人情報を答えないでください。My docomoは止まっているので、ログインを促すSMSは偽物と考えてください。問い合わせは、ドコモの特設ダイヤル(0120-451-360、9時〜20時)に自分からかけてください。不審な連絡は情シスにも転送してください」。
- 経理に、ドコモを名乗る支払い口座の変更や請求の連絡を、確かめずに受けないよう伝えます。確かめるときは、届いた連絡に書かれた番号ではなく、契約の書類にある窓口にかけます。
- 法人名義の契約がある会社は、契約の窓口に、自社の契約が対象かと、会社名や所在地、口座が含まれるかを聞きます。答えと聞いた日を残しておくと、続報と照らせます。
- 社用スマホの機種変更やプランの変更を予定しているなら、オンラインの手続きは当面使えません。11月5日午前9時の最初の知らせでは、急ぎの手続きは店頭でできる場合があると案内していました。
- 11月5日の障害で4Gに切り替えた社用スマホがあれば、設定を戻すよう知らせます。
ドコモは、侵入の経路と範囲を調べている途中です。第四報で項目がまた増えることもありえます。社員に送る注意には「11月6日の時点の情報」と添えておくと、あとで直すときに迷いません。
2026年11月7日 更新:総務省が11月6日にドコモへ出した行政指導(ドコモMAXの申込でのアマゾンへの情報の提供)は、この不正アクセスとは別の件だと足しました。