会社のメールアドレスや会社の住所で「ノジマオンライン」に登録したことがあるなら、退会していない限り、その登録も今回の漏えいの件数に入っているとみておくのが無難です。ノジマは11月2日、ECサイトの会員管理システムに第三者が不正にアクセスし、会員情報約700万件が漏えいしたと発表しました。
対象はノジマオンラインと中古スマホ買取サイトの2つです。退会した人は件数に含まれていません。クレジットカードの情報は、もともと持っていないため対象外です。
2つのサイトの会員情報、パスワードも含む
漏えいした項目は、氏名(漢字とカナ)、生年月日、性別、郵便番号、住所、電話番号、ログインID、暗号化されたパスワード、メールアドレスです。ノジマは11月1日の日曜日に不正アクセスを検知し、同じ日のうちに漏えいまで確認しました。
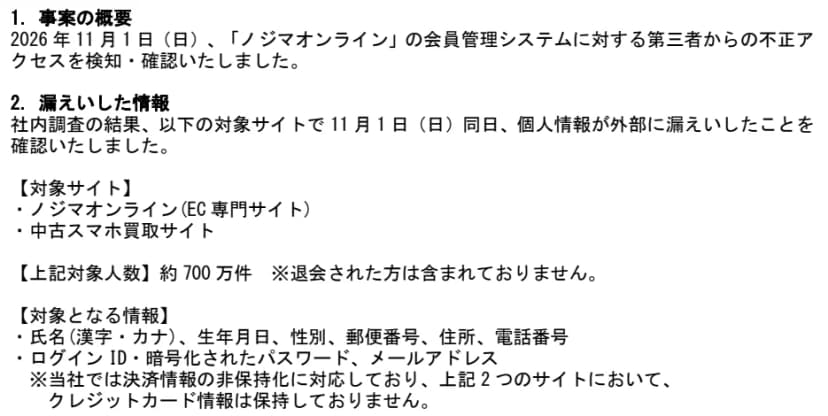 ノジマの11月2日の発表のうち、事案の概要と漏えいした情報の欄出典: 株式会社ノジマ「ノジマオンラインの不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」(引用)
住所と電話番号に、生年月日までそろいました。本人確認を装った電話やSMSには、使いやすい組み合わせでしょう。ノジマも、なりすましメールやフィッシング詐欺に悪用されるおそれがあるとして、不審なメールやSMS、電話に注意するよう求めました。
気になるのはパスワードです。発表の言葉は「暗号化されたパスワード」で、元に戻せない形のハッシュなのか、鍵があれば戻せる暗号化なのかは分かりません。一方で、利用者にパスワードの変更を求める文はありません。対象の2サイトは休止中で、再開の時期は安全性を確認してからそれぞれのサイトで知らせる、という案内です。
会社の側で効いてくるのは、ログインIDとパスワードの組み合わせです。ログインIDがメールアドレスなら、同じアドレスとパスワードで、ほかのサービスへのログインを試される心配が出てきます。暗号化の強さが分からない以上、使い回しがあれば替えておくのが手堅い線でしょう。
発表の日付では、翌日に件数まで出た第1報
発表の日付で数えると、日曜に気づき、月曜には件数と項目をそろえて公表した形です。10月に第1報が出た事故を気づいた日から公表までの日数で見ると、66件の中央値は3日で、翌日までに出たのは21件でした。ノジマは早いほうの21件と同じ並びに入ります。
件数をいつ数え終えたのかは不明でも、翌日の第1報には、対象のサイトと約700万件という数がそろっていました。同じ10月の集計では、3日以内の第1報41件のうち13件が件数を書いていません。
その一方で、ノジマのスマホ買取のサイトは、検知の前から止まっていました。ノジマの会社サイトのトップにある「スマホ買取」のリンク先はbuymobile.nojima.co.jpで、11月8日朝の時点で「安全対策に伴うシステムメンテナンスのお知らせ」が出ていました。日時は2026年10月30日(金)18時から「対処終了まで」で、11月1日の検知より前の日付です。
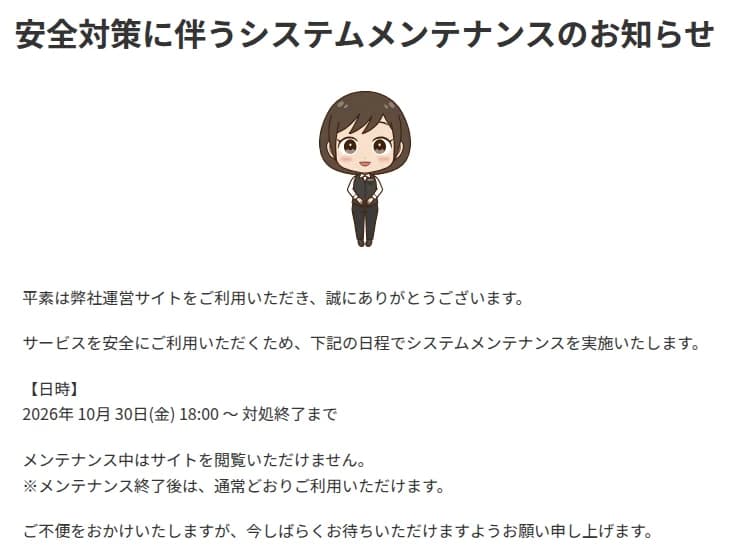 ノジマのスマホ買取サイトのメンテナンスの画面。日時は10月30日18時から(11月8日朝)出典: 株式会社ノジマ「安全対策に伴うシステムメンテナンスのお知らせ」(スマホ買取)(引用)
同じ家電量販のJoshinは、10月16日に異常を検知して翌日に第1報を出しましたが、件数は10月26日の第2報で初めて示しました。それも「漏洩した可能性がある件数」の最大約600万件で、確定した数ではないという断り付きです。もっとも、第1報の時点で調べていた範囲が違います。Joshinはネットワークの一部に入られた形跡から調べ始め、ノジマは会員管理システムへの不正アクセスとして公表した、という違いです。影響範囲と原因の調査と分析は、ノジマも続けるとしました。
カードの書き方は、両社でほぼ同じでした。どちらも「決済情報の非保持化に対応しており」、クレジットカード情報は保持していない、と一文で対象から外しました。
ただ、書かれていないことも多い第1報です。侵入の原因と入口、不正なアクセスが始まった時期、パスワードの保管の方式、ログインIDがメールアドレスと同じかどうか、中古スマホ買取サイトの名前は、11月2日の発表にありません。10月30日から止まっている買取サイトについても、11月1日の検知より前に止めた理由と今回の件との関係は、発表にありません。個人情報保護委員会などへの報告も「準備」の段階でした。
背景として、JPCERT/CCは10月8日から、9月前後に国内の組織で不正アクセスによる個人情報の漏えいが相次いでいるとして、注意を呼びかけてきました。ノジマの発表は原因に触れていないので、この流れと同じ手口かどうかは今のところ判断できません。
会社名義で登録していれば関係する
影響の線は、会社として会員登録をしたかどうかで引けます。
| 場面 |
今回の発表との関係 |
| 備品や家電を、会社名義か業務のメールアドレスでノジマオンラインから買った |
退会していなければ対象に入る |
| 社用スマホの処分で、担当者が中古スマホ買取サイトに会員登録した |
退会していなければ、同じく対象に入る |
| 社員が、業務のメールアドレスで個人の買い物をしていた |
そのアドレスあての偽のメールが届きうる |
| 店頭だけで買った。店のポイントカードやアプリだけを使っている |
対象のサイトに挙がっていない |
| 退会済み |
11月2日の発表では件数に含まれていない |
見落としやすいのは2行目でしょう。社用スマホの処分で担当者が買取サイトに登録しても、売ったあとに退会の手続きまで済ませた例は多くないはずです。買取サイトが法人名義の登録を受け付けていたかは、サイトが止まっているため今は案内を読めません。担当者が個人の名前で登録していても、業務のメールアドレスや会社の電話番号を使っていれば、会社にも関係します。
台帳と売却の記録で確認すること
備品の購買で見る所は、10月のアイリスプラザの件と変わりません。ノジマの件で足したいのは、売った側の記録です。
- IT資産の台帳か、廃棄と売却の記録で、社用スマホの売り先を見ます。ノジマの会社サイトのトップにある「スマホ買取」の行き先は、buymobile.nojima.co.jpです。この名前が出てくれば、対象の候補になります。記録が残っていなければ、会社のメールを「ノジマ」「買取」「会員登録」で検索します。Microsoft 365なら、Purviewポータルの電子情報開示の検索(コンテンツ検索)で、メールボックスをまとめて探せます。
- 備品の購入は、購買の記録と法人カードの明細で、ノジマオンラインに会社名義のアカウントがあるかを探します。
- 見つかったアカウントのメールアドレスとパスワードを、ほかのサービスでも使っていないか、登録した人に聞きます。社内のシステムやクラウドに同じ組み合わせが残っていれば、そちらを先に替えます。
- 社員への知らせは短くて足ります。ノジマを名乗るメールやSMSのリンクは開かず、サイトの再開はブックマークか、ノジマの会社サイトのお知らせから開いて確認する、の2点です。問い合わせ先はノジマカスタマーセンター(0120-574-853、9時30分〜19時)。
自社でECや会員サイトを運営しているなら、ノジマの発表の読み方から宿題が1つ出てきます。カードの欄は「保持しておりません」の一行で済みました。退会者は件数に入っていませんが、その理由は発表からは読み取れません。11月3日〜6日の図解では、アイリスプラザのように、退会した会員の情報まで件数に入った例がありました。自社の会員データベースで退会した会員のデータをいつ消しているかは、担当の部署に一度聞いておきたいところです。
パスワードの書き方も、第1報で迷う所です。「暗号化された」だけでは、読み手にはどこまで安全なのか伝わりません。自社の会員データベースがソルト付きのハッシュで保管しているなら、そう書けるように方式を今のうちに確認しておくと、第1報の一行が具体的になります。
もっとも、件数を小さくできても、残った会員の住所やパスワードが漏れた事実は変わりません。自社のECの第1報で、何を「持っていない」と一行で書けるか。そこから逆算すると、見直す場所が見えてきます。