NTTドコモビジネスと日本IBMは2026年10月7日、AIガバナンス領域での協業に関する基本合意書を結んだと発表しました。企業がAIエージェントをいつ、どのように使っているかを把握し、法令や社内規程に沿って継続的に管理・監査できる仕組みの検討を進めます。この記事は、日本IBMが公開した両社連名の発表をもとにしています。
AIガバナンスと聞くと大企業向けの話に見えますが、会社で生成AIを使い始めた時点で、小さな会社にも同じ問いが出てきます。誰が使っているのか、何を入力してよいのか、後から説明できるのか、という問いです。
発表で分かること
発表によると、基本合意書の対象は「AIの開発・導入・利用において、法令や倫理、社内規程などに沿ってAIを適切に管理・運用するAIガバナンス領域」です。両社は、企業が安心してAIエージェントを活用できる環境の実現をめざすとしています。
背景には、生成AIが指示に応じて回答する段階から、自律的に判断・実行するAIエージェントへ進んだことがあります。発表は、活用が進むほど次のような課題が出ると説明しています。
- 企業としての統制の難しさ
- 国や地域ごとに整備が進むAI関連の法規制・ガイドラインへの対応
- AIによる誤った判断や想定外の利用による情報漏えい
そのうえで、AIがどのような根拠で判断したかを説明できること、利用状況を継続的に統制・監査できる仕組みが求められるとしています。
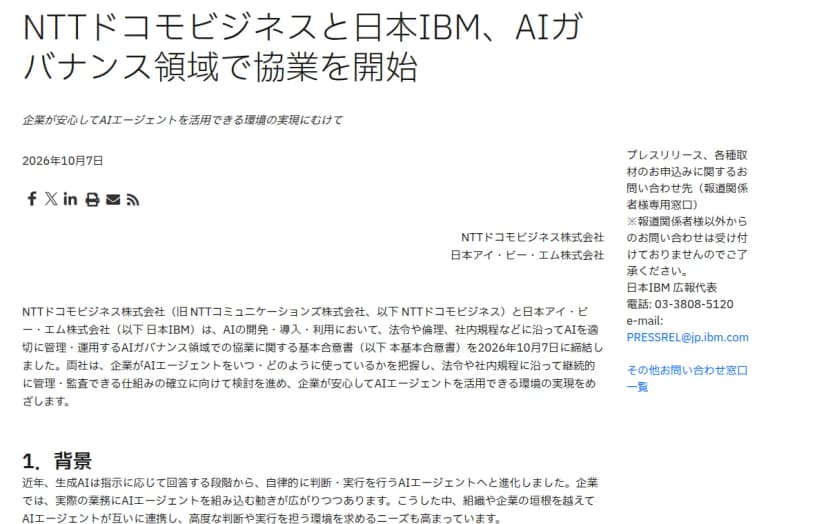 日本IBMのニュースルームに載った両社連名の発表の冒頭出典: 日本アイ・ビー・エム株式会社 IBM Japan Newsroom(引用)
両社の持ち寄るもの
発表では、両社の強みを次のように紹介しています。
| 会社 |
発表に書かれている実績・製品 |
| NTTドコモビジネス |
データ・セキュリティーとデジタル・アイデンティティーの分野。データを秘匿したまま保管・加工・分析できる「析秘」と、認証認可・同意管理・本人確認を統合したID管理プラットフォーム「SmartLiTA」 |
| 日本IBM |
AIガバナンス、AIセキュリティー、AIリスク管理の分野。IBM watsonx.governanceなどの製品とコンサルティングサービス |
なお、日本IBMの製品ページには、watsonx.governanceの機能として、AIシステムとリスクの関係の可視化、組織内の未承認のAI利用(シャドーAI)の検知、継続的な監視などが挙げられています。これは既存の製品の説明で、今回の協業で何が提供されるかを示すものではありません。
合意の中身は3つの検討
合意の内容は、次の3つです。いずれも「検討」と書かれています。
- AIガバナンスを実現するアーキテクチャーと活用モデルの検討。AIの判断根拠の説明、誰が何をどこまで利用できるかの管理、利用状況を後から確認・監査できること、が挙げられています。
- 両社の技術・サービスの適用領域の検討。生成AIの導入・実装やAIエージェントによる業務効率化を対象に、運用支援、リスク管理、説明可能性、モデル管理の観点から、必要な統制・管理の要件を整理します。
- 将来の事業化・商用展開を見据えた提供モデルと推進体制の検討。
今後については、仕組み・活用方法・提供形態の検討と実証を進め、成果を踏まえて事業化を検討するとしています。
会社で生成AIを使うとき、ガバナンスに何が関わるか
ここから先は、発表の内容を情シスの仕事に置き換えた当編集部の整理です。発表が挙げた「説明できる」「管理できる」「後から確認できる」の3点は、社内のAI利用でも次の項目に分けて考えられます。
| 発表の言葉 |
社内で決めること |
情シスの具体的な作業 |
| 利用状況の把握 |
どのAIを、誰が、何に使っているか |
契約中のAIサービスと、申請のないAI利用(シャドーAI)の洗い出し |
| 誰が・何を・どこまで |
AIに渡す権限とデータの範囲 |
アカウント・権限の棚卸し、入力してよい情報の線引き |
| 後から確認・監査 |
利用の記録と見直しの周期 |
ログの保管場所と期間、定期レビューの担当 |
| 判断根拠の説明 |
AIの出力を業務で使うときの確認者 |
重要な判断にAIを使うときの記録と承認の手順 |
| 法令・社内規程への対応 |
規程とAIの利用ルールの整合 |
個人情報・機密情報・著作権の扱いの見直し |
権限については、AIエージェントに渡す鍵や権限の決め方を、「APIキーは.envに」はもう危ない AIエージェントに渡す権限の決め方で整理しています。
国の指針としては、総務省と経済産業省の「AI事業者ガイドライン」があります。総務省の掲載ページには、第1.2版(令和8年3月31日)が載っています。社内のAI利用ルールを作るときの参照先になります。
社内のAI利用ルールを一から作る場合は、次の「生成AI利用ガイドライン」のテンプレートをそのまま使えます。入力してよい情報や責任者を決める出発点になります。
影響する会社・しない会社
- 影響する: 社内で生成AIやAIエージェントを使っている、または導入を検討している会社です。利用状況の把握、権限、ログ、社内規程のどれかが決まっていない場合は、今回の発表が点検のきっかけになります。
- 影響する: NTTドコモビジネスまたは日本IBMのサービスを使っている、あるいは検討している会社です。今後の提供内容は検討中なので、担当営業から案内が出るかを確認しておく価値があります。
- 影響しない: 今のところ、社内でAIを使う予定がなく、導入の検討もない会社です。ただし、従業員が個人のAIサービスに業務情報を入力している可能性は残るため、利用の実態を一度確かめるとよいでしょう。
- 影響しない: 両社のサービスを使う予定がない会社です。今回の発表に、利用者への変更や期限は書かれていません。
情シスが今日やること
- AIの利用を洗い出します。 契約しているAIサービス、無料で使われているAI、ブラウザ拡張や業務アプリに組み込まれたAI機能を、部署ごとに一覧にします。申請のない利用も聞き取りで拾います。
- 入力してよい情報を決めます。 個人情報、顧客の情報、未公開の財務情報、ソースコードなどを、AIに入れてよいかを区分します。決まっていない場合は、まず「入れない」を既定にします。
- AIに渡す権限を確認します。 AIエージェントが読める・書ける範囲と、使っているアカウントの種類を確認します。共有アカウントや個人のアカウントで動かしているものがないかも見ます。
- 記録の残し方を決めます。 誰がいつ使ったかのログが取れるか、保管期間はどれくらいかを、各サービスの管理画面かサポートに確認します。取れない場合は、その利用を認めるかを決めます。
- 規程に1行足し、経営層に共有します。 社内規程にAIの利用ルールがなければ、責任者と見直しの周期だけでも先に決めます。両社の提供内容が出た時点で比較できるよう、今の要件をメモにまとめておきます。