GitHub Advisory Databaseに、MLflowのトラッキングサーバーにあるスコアラー呼び出しAPIの脆弱性「CVE-2026-115886」が掲載されています。認証なしでサーバーから任意の宛先へHTTP要求を送らせる恐れがありますが、成立には追加パッケージ2つの導入が必要です。公表日は資料に記載されていません。
内部サービスにも要求を送らせる恐れ
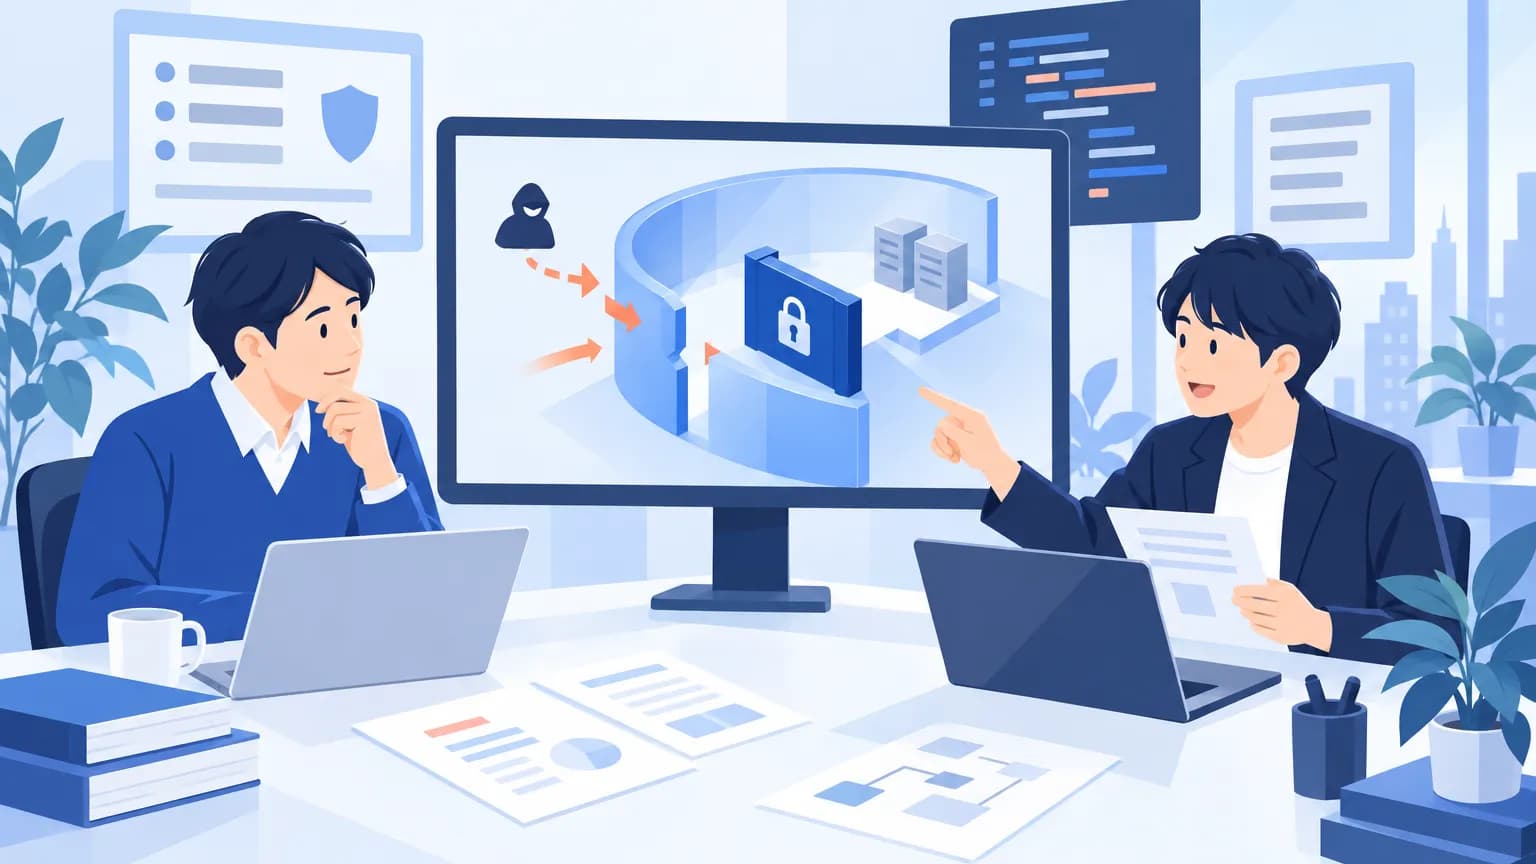
今回の問題は、サーバーを経由して攻撃者が指定した宛先に通信させる「SSRF」と呼ばれる脆弱性です。アドバイザリーによると、スコアラー呼び出しAPIの処理には認証がなく、未認証の攻撃者がサーバーから任意のホストへHTTP要求を送れます。
宛先には、そのサーバーから到達できる内部サービスも含まれます。クラウド環境の情報を取得するメタデータエンドポイントも、送信先になり得るとされています。攻撃者は要求のヘッダーと本文も制御できます。
情シスが確認したいのは、APIに誰が接続できるかだけではありません。MLflowサーバーから、どの内部サービスやクラウド側の宛先へ通信できるかも、影響を見極める確認点になります。
成立条件は任意パッケージ2つの導入
成立には、生成AIの評価向けに使う任意の追加パッケージ「trulens」と「trulens-providers-litellm」が必要です。どちらもMLflowには同梱されません。MLflowを使っているという理由だけで、すべての環境を同じ扱いにしないことが重要です。
原因は、入力されたJSON形式のデータから生成するクラスと、その初期化に渡す値の制限不足とされています。利用できるモジュールの許可リストはありますが、クラス名や初期化に渡す値は制限していないということです。
実証コードでは、攻撃者側のホストへのPOST要求が示されています。ただし、そこにある認証ヘッダーは攻撃者が指定した値です。サーバーの秘密情報が取り出されたことを示すものではありません。社内への報告でも、「任意の要求を送れること」と「秘密情報の流出が確認されたこと」は区別する必要があります。
対象バージョン、修正版、修正の提供時期は、今回の資料には記載されていません。日本での提供は発表には書かれていません。
影響する会社・しない会社
- 影響する: MLflowのトラッキングサーバーに、trulensとtrulens-providers-litellmの両方を導入している会社です。今回示された成立条件に当たるため、スコアラー呼び出しAPIへの接続経路を確認する必要があります。
- 影響する: 上記の構成で、サーバーから内部サービスやクラウドのメタデータエンドポイントへ到達できる会社です。それらも要求の送信先になり得る点を踏まえて確認します。
- 影響しない: 追加パッケージ2つの導入という条件を満たさない構成は、今回説明された攻撃の成立条件には当たりません。ただし、MLflow全体に別の問題がないことまで保証するものではありません。
- 影響しない: バージョン番号だけで対象外と判断できる条件は、資料には書かれていません。導入版だけを見て確認を終えないでください。