本文へ移動
情シスのミカタ
ニュース約3分で読めます

Azure Kubernetes構成サービスにCVSS 10の脆弱性 利用者の対応は不要

Microsoftは2026年10月22日(米国時間)、Azure Kubernetes Configuration Serviceの権限昇格の脆弱性CVE-2026-83938を公表しました。深刻度は緊急、CVSSは10.0です。Microsoftの側で完全に緩和済みで、利用者がとる対応は無いとしています。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Azure Kubernetes構成サービスにCVSS 10の脆弱性 利用者の対応は不要

この記事のまとめ

  • MicrosoftはAzure Kubernetes Configuration Serviceの権限昇格の脆弱性CVE-2026-83938を公表しました。重要な機能に認証が無く(CWE-306)、認証なしにネットワーク越しに権限を上げられるものでした。
  • 深刻度は緊急、CVSS 3.1の基本値は10.0です。公表の時点で、悪用と事前の公開は確認されていません。
  • Microsoftの側で完全に緩和済みで、利用者がとる対応は無いとしています。CVEは透明性のために出したと説明しています。
  • クラウドのサービスの脆弱性にもCVEが付くようになり、「対応が要るか」を見分ける場面が増えています。
こんな方に#30代#40代#50代実務

Microsoftは2026年10月22日(米国時間)、Azure Kubernetes Configuration Serviceの権限昇格の脆弱性CVE-2026-83938を公表しました。深刻度は「緊急」、CVSS 3.1の基本値は10.0です。Microsoftの側ですでに完全に緩和しており、このサービスの利用者がとる対応は無いとしています。
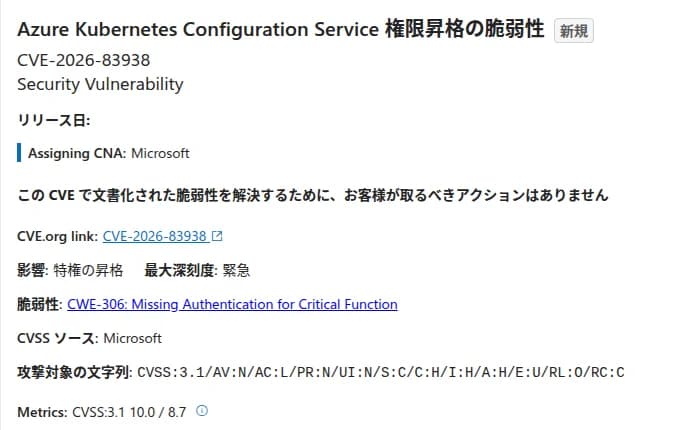
Microsoftのセキュリティ更新プログラム ガイドのCVE-2026-83938のページ。題はAzure Kubernetes Configuration Service 権限昇格の脆弱性で、新規の印がある。割り当てたCNAはMicrosoft。「この CVE で文書化された脆弱性を解決するために、お客様が取るべきアクションはありません」との記載。影響は特権の昇格、最大深刻度は緊急。脆弱性はCWE-306(重要な機能に認証が無い)。CVSS 3.1の値は10.0と8.7。
MicrosoftのCVE-2026-83938のページ。お客様の対応は無い出典: Microsoft「CVE-2026-83938 Azure Kubernetes Configuration Service 権限昇格の脆弱性」(引用)

Microsoftのページに書かれていること

項目 内容
対象 Azure Kubernetes Configuration Service
公表 2026年10月22日(米国時間)
影響 権限の昇格。深刻度は緊急
原因 重要な機能に認証が無い(CWE-306)。認証されていない攻撃者が、ネットワーク越しに権限を上げられる
CVSS 3.1 基本値10.0(現状値8.7)。攻撃はネットワークから、条件の複雑さは低く、特権も利用者の操作も要らない。影響は対象のサービスの外にも及ぶ
悪用・事前の公開 公表の時点で、どちらも「なし」
利用者の対応 「この CVE で文書化された脆弱性を解決するために、お客様が取るべきアクションはありません」

よくある質問の欄で、Microsoftは、この脆弱性はすでに完全に緩和されていて、利用者の作業は無く、CVEはさらに透明性を高めるために出したと説明しています。

どの機能か、いつからいつまで影響があったか、実際に悪用された形跡を調べたかは、ページに書かれていません。

クラウドのサービスのCVEは「対応が要るか」を先に見る

Microsoftは、利用者が更新できないクラウドのサービスの脆弱性にもCVEを付けて公表しています。こうしたCVEは、深刻度が高くても、利用者の作業が無いことが多くあります。CVSS 10.0という数字だけを見て、緊急の更新の手配を始める前に、MicrosoftのページのCVEの「お客様が取るべきアクション」と、よくある質問の欄を確かめます。

脆弱性の管理の道具や外部の通知でCVEを受け取る仕組みでは、クラウドのサービスのCVEも、更新が要るものと同じ一覧に並びます。社内の担当者が同じ件を二重に調べないよう、「利用者の対応は不要」と判断したCVEは、理由と確かめた日付を記録しておきます(当社の見立て)。

影響する会社・しない会社

  • 影響する: Azureを使い、Azure Kubernetes Configuration Serviceにかかわる機能を使っている会社。ただし、Microsoftの側で緩和済みで、利用者の作業はありません
  • 影響しない: Azureを使っていない会社
  • 確かめる: 脆弱性の管理の道具やSOCから、このCVEの警告が上がってきた会社。「利用者の対応は不要」として閉じてよいかを、Microsoftのページで確かめます

情シスが今日やること

  1. 作業が無いことを確かめて閉じます。 社内の脆弱性の一覧や問い合わせにCVE-2026-83938が上がってきたら、Microsoftのページの「お客様が取るべきアクションはありません」とよくある質問の欄を確かめ、対応不要として記録します。
  2. AKSの通常の更新は続けます。 今回のCVEとは別に、AKSのクラスターのKubernetesの版とノードのイメージの更新は、いつもの計画どおりに進めます。
  3. 判断の決まりを作ります。 クラウドのサービスのCVEを受けたときに、「利用者の作業の有無」「悪用の有無」を先に見る手順を、脆弱性の管理の決まりに書いておきます。

よくある質問

Q自社のAKS(Azure Kubernetes Service)を更新する必要はありますか。

AMicrosoftのCVE-2026-83938のページは、この脆弱性について利用者がとるべき対応は無いとしています。Microsoftの側で完全に緩和済みです。ただし、AKSのクラスターの通常の更新は、これとは別に続けます。

Q悪用されていますか。

AMicrosoftのページでは、公表の時点で悪用は「なし」、事前の公開も「なし」です。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月23日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします