JVN iPediaは2026年10月15日、MicrosoftのAzure Active Directory B2Cに関する脆弱性「CVE-2026-83711」の情報を掲載しました。ユーザーが制御できるキーを介して認可を回避し、ネットワーク経由で権限を昇格できる恐れがあります。利用企業は、自社サービスでの採用状況とMicrosoftの対策情報を優先して確認してください。
特権や利用者の操作なしで権限昇格の恐れ
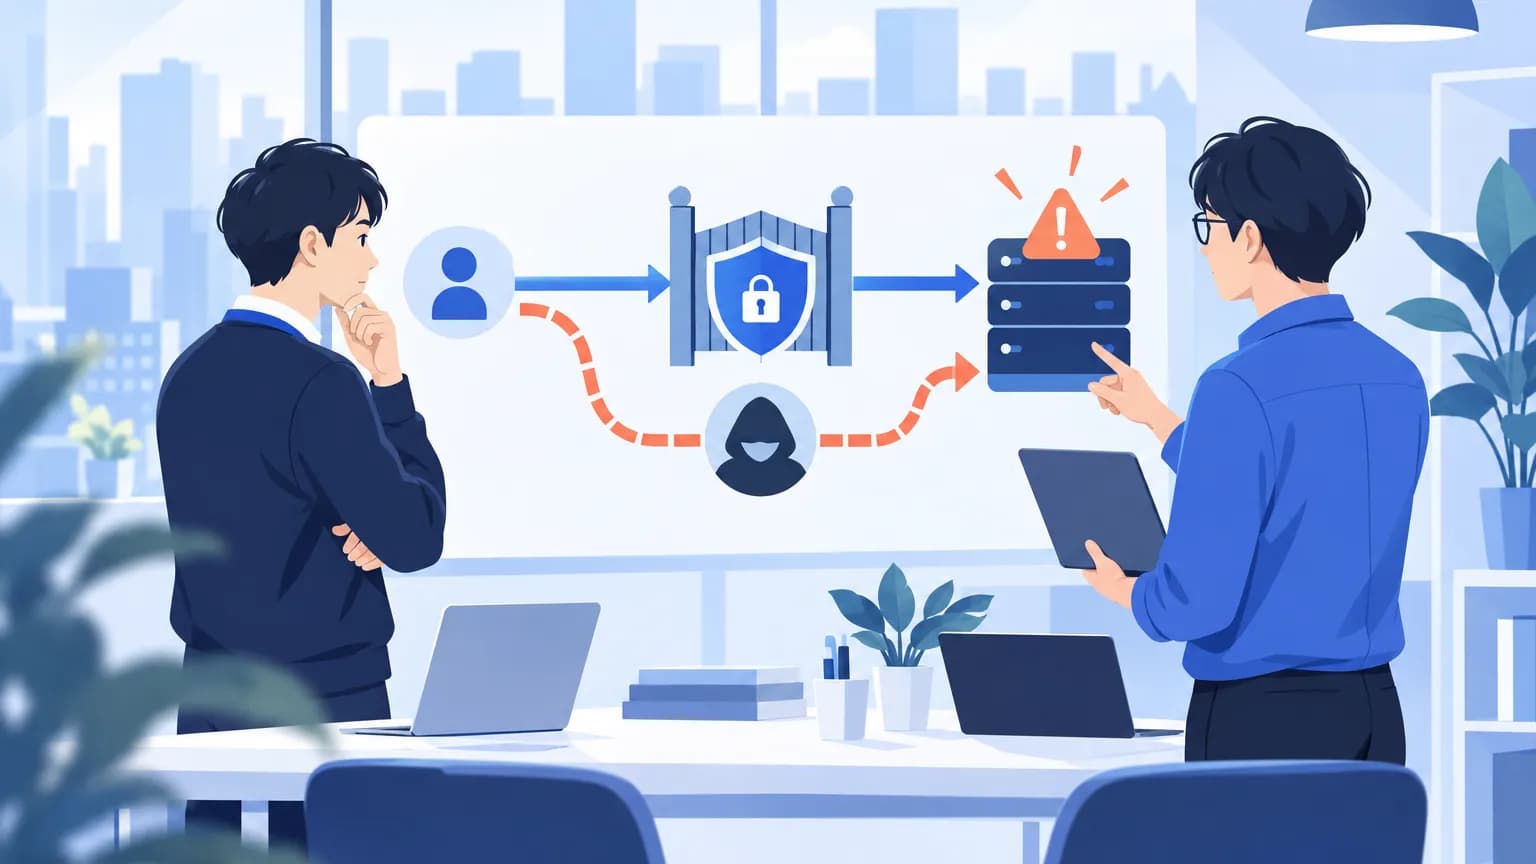
認可とは、利用者にどの情報や操作を許すかを判断する仕組みです。今回の脆弱性は、この制限をユーザー制御キーを介して回避できるものです。分類は「ユーザ制御の鍵による認証回避(CWE-639)」とされています。
脆弱性の深刻度を示すCVSS v3基本値は、JVN iPediaの掲載値で10.0(緊急)です。同サイトの評価では、攻撃条件の複雑さは低く、攻撃に特権は必要ありません。利用者の関与も不要とされています。
想定される影響は、扱う全情報の漏えいと書き換えです。一方、サービスを利用し続けられるかを示す可用性への影響は、同評価では「なし」とされています。サービスが停止していないことだけで、安全とは判断できません。情報の閲覧や変更に関わる問題として扱う必要があります。
なお、これらは脆弱性によって起こり得る影響の評価です。今回の資料には、実際の被害や悪用の有無についての記載はありません。
対象版や修正状況はベンダ情報で確認
JVN iPediaは、ベンダ情報を参照し、適切な対策を取るよう求めています。参照先として案内されているのは、Microsoftのセキュリティ更新プログラムガイドです。
今回の資料には、影響を受ける版や設定、修正済みかどうか、利用企業側で必要な作業は書かれていません。そのため、一律に「更新すれば解決する」「利用企業側の作業は不要」とは判断できません。CVE番号を使ってベンダ情報を確認し、自社側の対応が必要かを切り分けることが先です。
日本の利用環境に限定した影響範囲や、リージョン別の条件も、今回の資料には書かれていません。
影響する会社・しない会社
- 影響する: Azure Active Directory B2Cを利用している会社は、影響確認の対象です。ただし、利用しているだけで脆弱性の影響を受けると断定はできません。対象版や設定条件は、今回の資料には書かれていません。
- 影響する: 自社サービスで同製品を採用しているか把握できていない会社は、開発担当や委託先への確認が必要です。まず利用の有無を確定させてください。
- 影響しない: Azure Active Directory B2Cを利用していないことが確認できた会社は、今回示された対象には該当しません。ただし、他の製品の安全性まで示す情報ではありません。
情シスが今日やること
- まず、利用の有無を確認します。 社内のサービス台帳や認証構成資料で「Azure Active Directory B2C」を探してください。不明なサービスは、開発責任者や運用委託先に採用の有無と担当者を確認します。
- Microsoftのセキュリティ更新プログラムガイドで、CVE-2026-83711を確認します。 影響条件、修正状況、利用企業側の作業、回避策の記載を確認し、確認日と内容を対応記録に残します。管理画面での具体的な確認箇所は、今回の資料には書かれていません。
- 利用が確認できたサービスの責任者に、影響評価を依頼します。 特に、閲覧できる情報と変更できる情報の範囲を整理してもらいます。「特権や利用者の関与が不要と評価されていること」も伝え、停止障害だけを確認して終わらせないようにします。
- 担当者と次回確認時点を決めます。 ベンダ情報で対応が必要と分かった場合は、作業担当と実施期限を決めてください。条件が不明な場合も、調査中として管理し、次に誰がいつ確認するかを明記します。これは情シス向けの対応案であり、ベンダが公表した期限ではありません。