Atlassianは2026年10月5日、Jira・Confluenceなど8製品のData Centerに見つかった脆弱性「CVE-2026-21589」を公表しました。ログインしていない攻撃者が、Webアプリケーションの置き場(ルートディレクトリ)にある特定のファイルを読めてしまう問題です。深刻度は「クリティカル」で、公式は直ちに更新するよう求めています。
公式の発表の内容
Atlassianのアドバイザリによると、問題は「任意のファイルへのアクセス」です。認証なしの攻撃者が、Webアプリケーションのルートディレクトリ内の特定のファイルにアクセスできるとされています。
ただし、攻撃には対象ファイルの正確な名前と場所を事前に知っている必要があります。ディレクトリの中身を一覧したり、探し回ったりする機能は含まれません。公式は「設定によっては、リスクを高める機密ファイルが置かれている場合がある」と書いています。攻撃の具体的な手順は、この記事では扱いません。
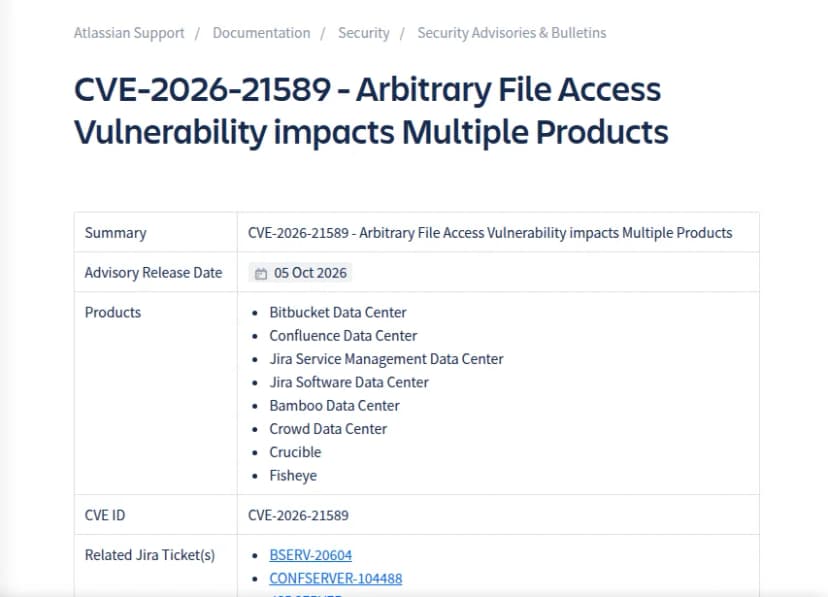 Atlassianが2026年10月5日に出したCVE-2026-21589のアドバイザリの冒頭出典: Atlassian(引用)
日本での提供の状況は、発表には書かれていません。Data Centerは世界共通の製品で、日本の会社が自社で動かしていれば対象になります。
深刻度・対象製品・直った版
Atlassianは深刻度を「クリティカル」、CVSS 4.0で9.3と評価しています。ネットワーク越しに、特別な条件や権限なしで、利用者の操作も要らない攻撃として評価されています。公式は、これはAtlassian自身の評価であり、自社の環境に当てはまるかは各社で判断するよう書いています。NVDにも同じ9.3(Atlassianが付与)が載っています。NVDの分析は、2026年10月8日の確認時点で「分析待ち」でした。
対象は、次の8製品の「直った版より前の全ての版」です。
| 製品 |
直った版 |
| Jira Software Data Center |
9.12.40、10.3.26、11.3.12 |
| Jira Service Management Data Center |
5.12.40、10.3.26、11.3.12 |
| Confluence Data Center |
9.2.26、10.2.19 |
| Bitbucket Data Center |
9.4.26、10.2.8、10.5.1 |
| Bamboo Data Center |
10.2.24、12.1.12 |
| Crowd Data Center |
6.3.7、7.0.3、7.1.7、7.2.4 |
| Crucible |
4.9.15 |
| Fisheye |
4.9.15 |
Atlassianは、各製品の直った版のうち、長期サポート(LTS)の版か、それ以降への更新を勧めています。
Cloudについて、公式は「対象のCloud製品は修正済みで、悪用の証拠は調査で見つかっていない。Cloudの利用者に必要な作業はない」と書いています。Serverという名前の製品の扱いは、このアドバイザリの対象表には載っていません。
悪用の有無
公式のアドバイザリには、Data Centerでの悪用が確認されたという記載は見当たりません。書かれているのは、Cloudで悪用の証拠が見つかっていないことと、各社の環境で侵害の有無を調べるよう求めていることです。
米国CISAの「悪用が確認された脆弱性」の一覧(KEV)には、2026年10月8日の確認時点で、このCVEは載っていません。海外の報道には悪用を伝えるものもありますが、公式の発表で確かめられたことだけを、この記事の根拠にしています。悪用の有無は、AtlassianやCISAの更新で変わる可能性があります。
更新できないときの回避策
公式が示す回避策は、更新までの一時的なものです。
- 可能なら、インスタンスをインターネットから切り離す。ユーザー認証があっても、公開されているものは外部からの接続を制限する。
- 方法1(全製品): WAFやリバースプロキシで、「../」のように上の階層をたどる文字列(URLエンコードしたものを含む)を含むURLを遮断する規則を入れる。正規表現はアドバイザリに載っています。
- 方法2(Confluence・JSM・Jira・Bamboo・Crowd): TomcatのRewriteValveを有効にし、同様の要求を遮断する設定ファイルを置く。各ノードを止めて作業し、先にバックアップを取ります。
回避策の詳細な設定は、アドバイザリの原文で確認してください。
侵害の有無の確認
Atlassianは「お客様のインスタンスが影響を受けたかどうかは、Atlassianには確認できない」と書き、各社のセキュリティ担当が侵害の痕跡を調べるよう求めています。調べる場所はアクセスログで、URLをデコードしたあとに上の階層をたどる文字列が含まれていないかを見ます。
影響する会社・しない会社
- 影響する: Jira Software・Jira Service Management・Confluence・Bitbucket・Bamboo・Crowdのいずれかを、自社のサーバーやクラウド上のIaaSで動かすData Center版の利用会社。直った版より前の全ての版が対象です。
- 影響する: CrucibleまたはFisheyeを自社で動かしている会社。直った版は4.9.15です。
- 影響しない: Atlassian Cloud(Jira Cloud・Confluence Cloudなど)だけを使っている会社。公式は修正済みで、利用者の作業は不要と書いています。
- 影響しない: Atlassian製品を使っていない会社。ただし、取引先や委託先が自社運用していないかは確認しておくと安心です。
情シスが今日やること
- 自社運用のAtlassian製品を洗い出します。 IT資産台帳やサーバー一覧で、Jira・Confluence・Bitbucket・Bamboo・Crowd・Crucible・Fisheyeの有無を探します。部門が個別に立てたものがないかも、各部門に聞きます。
- 版を確認し、直った版と見比べます。 各製品の管理画面かサーバー上で現在の版を調べ、この記事の表と照らします。直った版より前なら、対象です。
- インターネットに公開されているものから更新します。 更新の日程が組めない間は、外部からの接続の制限か、WAFの規則による回避策を先に入れます。更新前にバックアップを取ります。
- アクセスログを確認します。 公開されていた期間のログに、上の階層をたどる文字列を含む要求がないかを調べます。見つかったら、公開されていた可能性のある機密ファイルの洗い出しと、パスワードやキーの変更を、セキュリティ担当と相談します。
- 更新の状況と確認の結果を記録し、責任者に共有します。 対象の製品、更新した日、ログの確認結果を残します。公式の情報が更新されることがあるので、Atlassianのアドバイザリのページを、数日おきに見直します。