能動的サイバー防御は、被害を受けた会社が頼んで動かす制度ではありません。情シスが先に備えたいのは、むしろ逆の席です。自社のルーターやNASが攻撃の踏み台にされていれば、警察から措置を命じられたり、処置のあとに通知を受け取ったりする側になりえます。
話題の発端は、GMOインターネットグループの要請でした。10月24日、不正アクセスを受けたお名前.comデスクトップクラウドの件を「発動第1号」と位置付けるよう、政府に求めたのです。日経クロステックによると、木原官房長官は26日の会見で個別の対応を明かさず、被害企業の要請の有無にかかわらず、法律の要件に照らして警察や防衛省・自衛隊が判断すると説明しました。
頼む窓口は、条文にない
無害化の根拠は、10月1日に施行された警察官職務執行法の条文です。1
| 項目 |
定め |
| だれが |
警察庁長官が指名した執行官。自衛官が行う場合もある |
| 相手 |
攻撃に使われた機器の管理者、その他の関係者 |
| 要件 |
放置すると人の生命、身体、財産に重大な危害が出るおそれがあり、緊急の必要がある |
| できること |
不正なデータの消去などを命じる。または、警察が回線越しに自ら行う |
| 歯止め |
サイバー通信情報監理委員会の事前の承認。そのいとまがなければ事後に通知する |
| 罰則 |
命令に従わないときの罰則は、この法律にない。警察が自ら行う道は残る |
表に、被害を受けた会社は出てきません。要請が発動の条件に入っていない点は、TECHNOVAの能動的サイバー防御、攻撃元の無害化は10月に施行でも詳しく読めます。
運用の想定は、もっと狭いものです。国家安全保障会議の運用指針の典型例は、特定の主体が国や重要インフラなどを繰り返し狙う「サイバー攻撃キャンペーン」です。国外の機器が相手なら、対処方針を国家安全保障会議で審議します。
編集部は、自社の被害の復旧計画に国の無害化を組み込むのは難しいとみています。被害の当日に会社が動かせるのは、通報と相談、証拠の提供までです。
処置の相手は、攻撃者のサーバーとは限らない
条文の「加害関係電子計算機」は、攻撃の通信の送信元か送信先、または不正なデータが記録された機器を指します。乗っ取られて中継に使われている会社のNASも、文言の上では入ると読めます。
政府の説明資料も、攻撃は「乗っ取られた機器」を何段も重ねて行われると説明しています。運用指針は、国内に置かれた機器にも、国家安全保障の観点から措置をとる場合があるとしました。警察庁も7月の発表で、家庭用IoT機器が悪用されていても、利用者が気づかない場合が多いと説明します。拠点に残ったサポート切れのルーターも、事情は似ているはずです。
では、処置を受けると機器に何が起きるのでしょうか。
説明資料のイメージでは、まず機器の脆弱性を利用するなどして遠隔からログインし、プログラムの一覧を確認します。そのうえで、不正プログラムの消去、シャットダウン、攻撃者の再ログインを防ぐ設定変更などを行います。
気になるのはシャットダウンと設定変更です。情シスの目には、通知より先に障害として映るかもしれません。NASが突然止まった、ルーターの設定が身に覚えなく変わった。そんな問い合わせの裏に処置があった、という順番もありえます。
通知はメールなどで、書かれるのは4項目
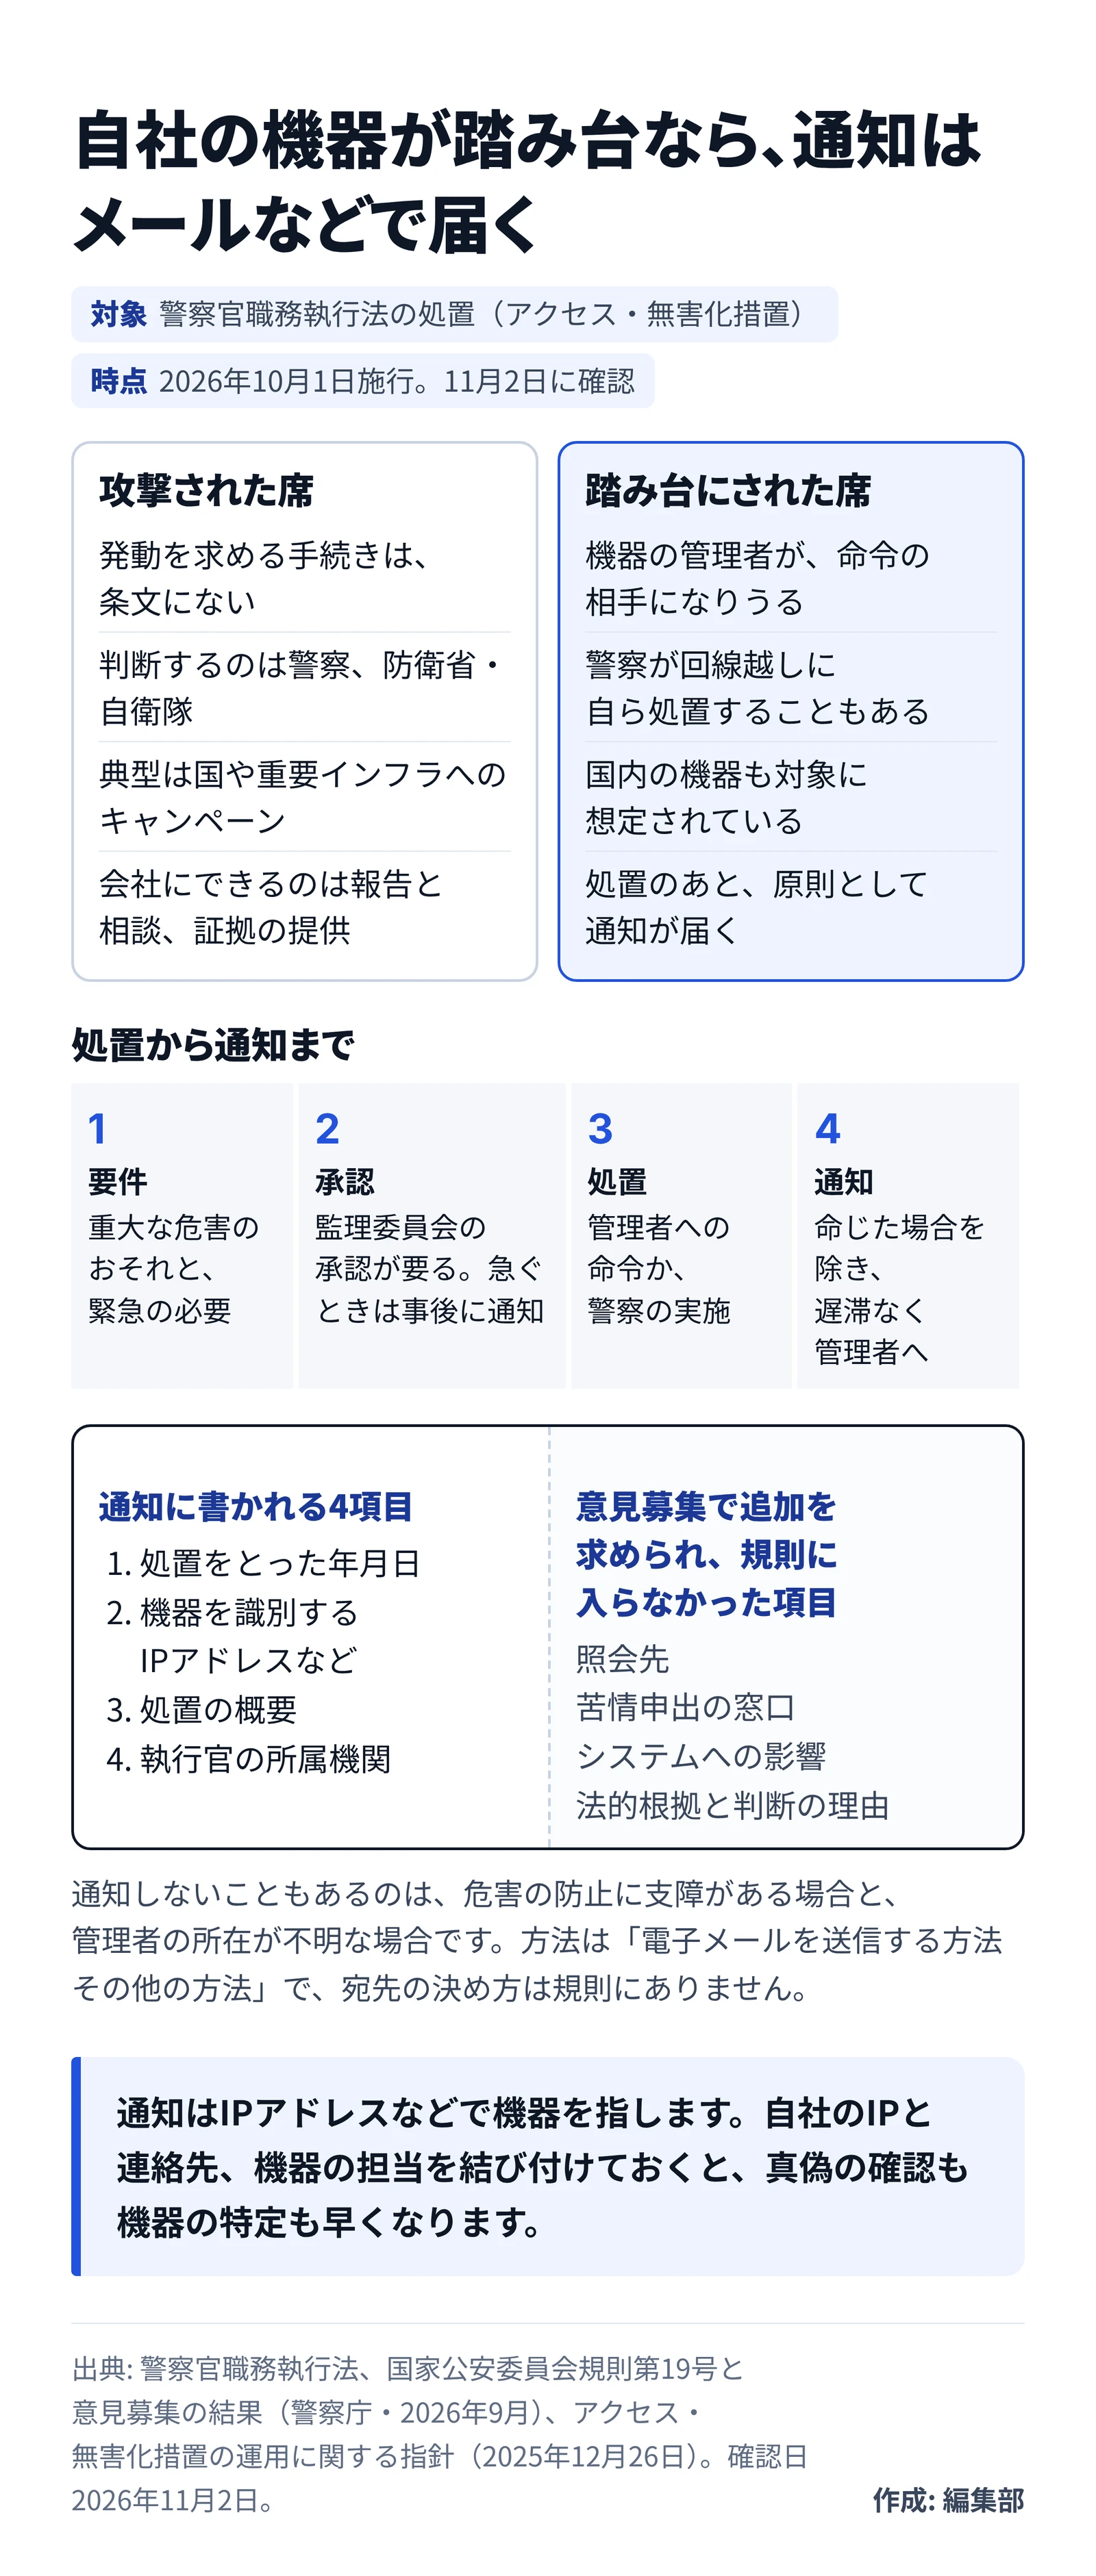
処置をとったときは、管理者に直接命じた場合を除いて、遅滞なく機器の管理者に通知する決まりです。方法は9月25日公布の国家公安委員会規則第19号が定めました。命令の伝え方は、この規則にありません。通知の方法は「電子メールを送信する方法その他の方法」で、メールに限られません。知らせるのは次の4項目です。2
- 処置をとった年月日
- 機器を識別するIPアドレスなど
- 処置の概要
- 処置をとった執行官の所属機関
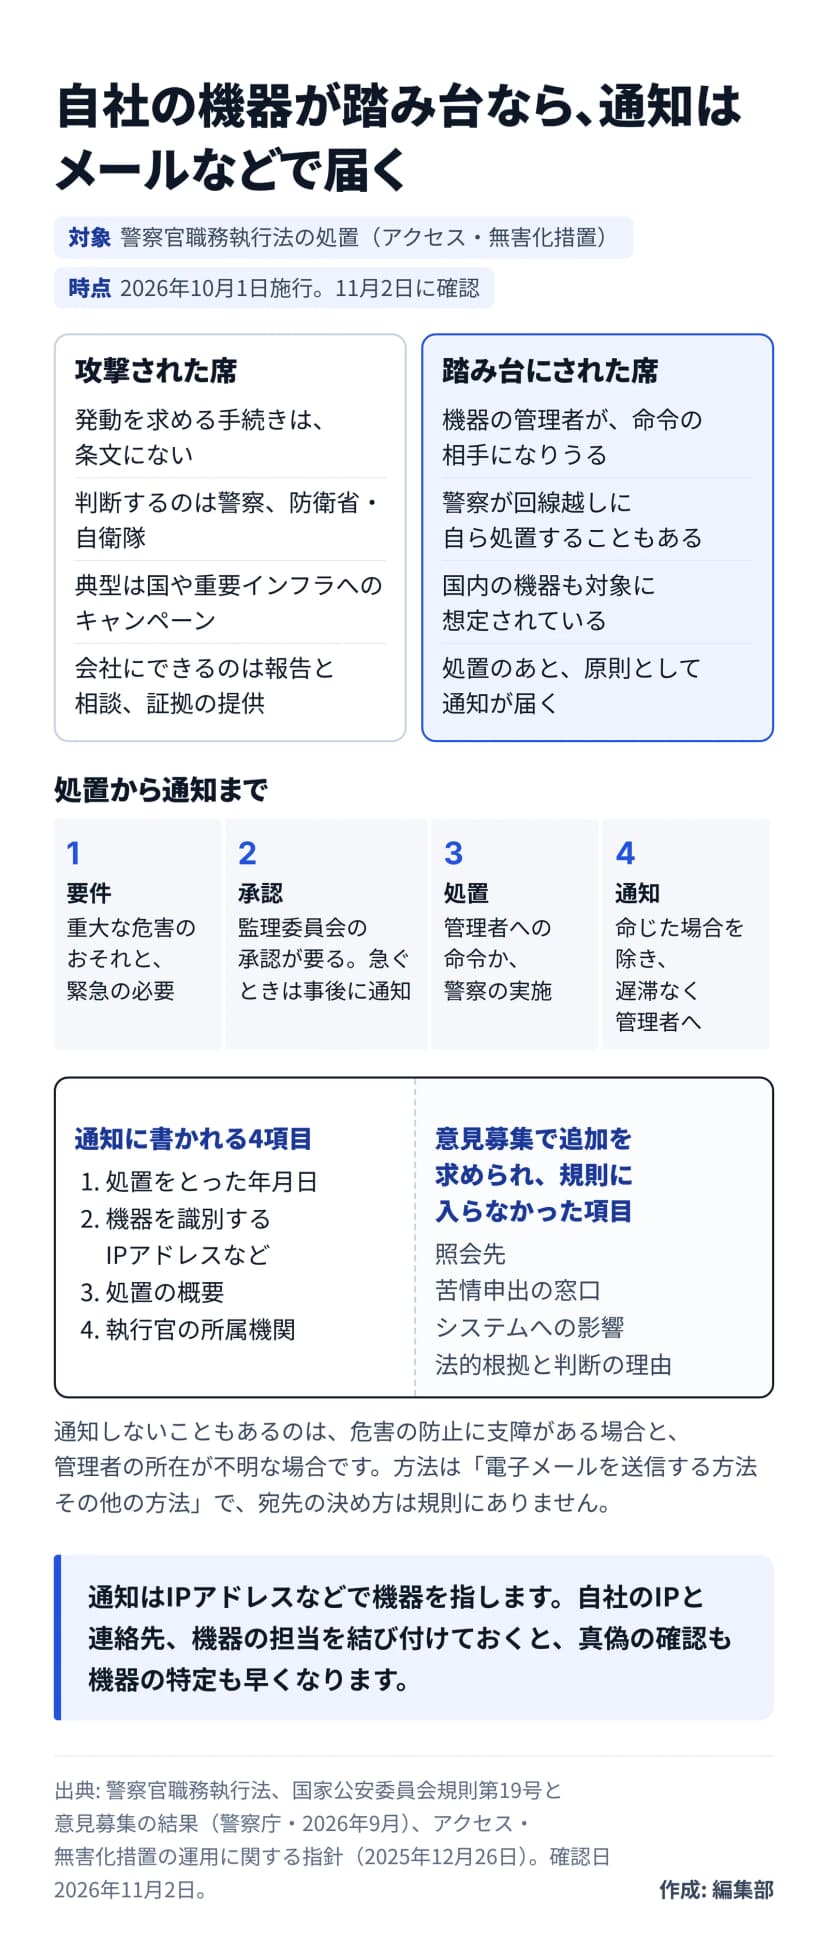 攻撃された席と踏み台にされた席の違い、通知に書かれる4項目作成: 編集部 / 出典: 編集部(出典: 警察官職務執行法、国家公安委員会規則第19号、運用指針)
意見募集には24件の意見が集まりました。処置の法的根拠やシステムへの影響、照会先、苦情の窓口を足すよう求める声がありましたが、項目は増えていません。通知の趣旨は処置が正当な職務や命令によると管理者が確認できるようにすることで、4項目で必要十分だ、というのが警察庁の回答でした。
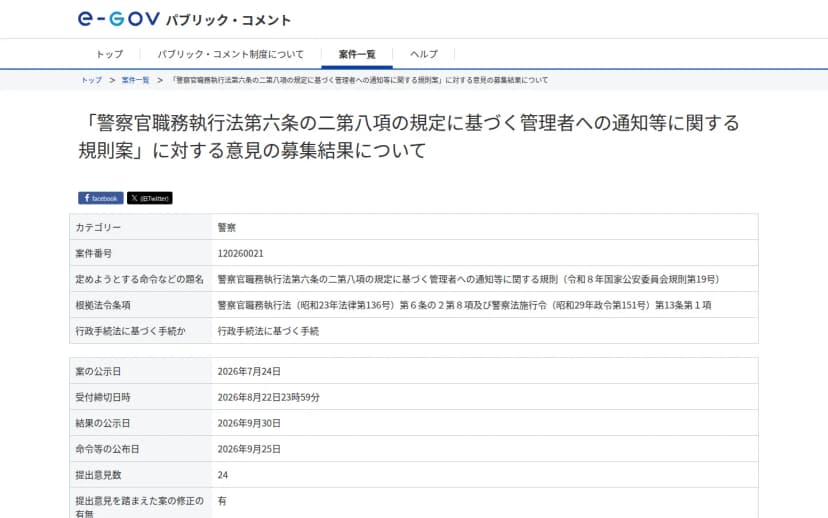 e-Govの意見募集の結果。公布は9月25日で、提出意見は24件出典: e-Govパブリック・コメント(引用)
送信者の真正性を担保する措置を明確にしてほしい、という意見もありました。警察庁の答えは「管理者への通知の真正性を確保するための措置を講じることとするなど適切に運用してまいります」です。どんな措置かは、この資料からは分かりません。
見知らぬ差出人から「あなたのIPアドレスの機器に処置をしました」と届き、電話番号がなかったら、ふつうは偽物を疑います。規則は4項目のほかを書くことを禁じていないので、実物に連絡先が載る可能性はあります。それでも、真偽を確かめる手順は受け取る側で用意しておくしかありません。
偽の連絡は現実の問題です。国家サイバー統括室は、自らの名を騙り、個人に示談金や保険料を求める電話が確認されたと注意を促します。電話会社や警察、弁護士を装って入れ替わりにかけてくる例もあるそうです。この通知を装う詐欺の発表は11月2日の時点で見当たりませんが、狙われやすい条件はそろっています。
届かないこともある
通知には例外があります。危害の防止に支障がある場合と、管理者の所在が不明な場合です。後者は、会社の側で避けられる例外でしょう。
宛先の決め方は、規則に書かれていません。参考になるのは米国の例です。FBIは2023年12月、裁判所の許可を得て、Volt Typhoonに乗っ取られたルーターからマルウェアを消しました。米司法省によると、所有者に通知し、連絡先が公開されていない被害者については、インターネット事業者などに伝達を頼んだといいます。
日本でも公開された情報を手がかりにするなら、入口はIPアドレスの登録情報と契約先のプロバイダーになる、と編集部はみています。JPNICのWHOISには、組織名のほか、管理者連絡窓口、技術連絡担当者、不正利用に対応する窓口(Abuse)が載ります。固定IPを契約したときの担当者が退職したままなら、そこが切れ目になります。
処置は掃除で、修理ではない
米国の例からは、もう一つ学べます。ボットネットから切り離して再感染を防ぐ処置は一時的なもので、所有者がルーターを再起動すると元に戻り、対策なしに再起動すれば再感染のおそれがある、と米司法省は説明しました。ルーターの大半はサポートが切れた製品でした。FBIは、処置のあとも攻撃を受けうるとして、交換を強く勧めています。
日本の処置が同じ形になるとは限りません。ただ、再ログインを防ぐ設定変更が入っても、入口の脆弱性まで塞がるとは考えないほうが安全です。
だから通知が本物なら、機器は侵入された前提で扱います。その機器で個人データを扱っていれば、個人情報保護委員会への報告の要否も確認することになります。処置に不服があるときの窓口もあります。関東管区警察局サイバー特別捜査部の活動への苦情は、国家公安委員会が受け付けています。都道府県警察の分は、この制度の対象外です。
今月中に整える手順
通知を受ける会社が多いとは、編集部もみていません。実施の件数を示す公表は11月2日の時点で見当たらず、承認の件数などはサイバー通信情報監理委員会が国会に報告し、その概要を公表する決まりです。攻撃サーバーを見つけるための通信情報の利用もまだ始まっておらず、施行は2027年11月までの予定です。一方で、準備に要るのは連絡先の確認と1枚の手順だけで、abuseの連絡を受けるときにも同じように役立ちます。
VPN装置やNAS、ルーターを固定IPで外に出し、連絡先の担当者が古いままの会社は急ぎたいところです。クラウドだけで動いている会社は、事業者からの連絡がどのアドレスに届くかを確認すれば足ります。
-
固定のグローバルIPを書き出し、JPNICのWHOISで引きます。組織名がプロバイダーなら、連絡はプロバイダーを経由すると考え、契約時の連絡先も確認します。ドメインの連絡先は、登録事業者の管理画面で確認します。
whois -h whois.nic.ad.jp 203.0.113.10
-
管理者連絡窓口とAbuseの連絡先が今も読まれているかを、試しのメールで確認します。管理者連絡窓口はJPNICハンドル(ZZxxxxJPのような記号)で出ることがあるので、その先のアドレスまでたどります。登録の変更はプロバイダーなどの指定事業者を通す申請なので、古いときやAbuseが空のときは契約窓口に頼みます。
-
機器台帳に、グローバルIP、機器、担当者の列を足します。通知のIPアドレスから、すぐ機器にたどり着ける状態にしておきます。
-
「警察から機器の処置の連絡が来たら」を1枚にして、総務と代表電話の担当にも渡します。リンクと添付を開かない、返信しない、書かれた番号にかけない。所属機関の番号は公式サイトで調べてかけ直す。お金を求められたら最寄りの警察署に相談する。ここまで書けば足ります。
-
本物と分かったときの動きも決めます。機器を再起動せず、ログと設定を保全し、版と脆弱性を確認して、交換するかを決める。原因の分からない停止や設定変更があったときは、管理者宛てのメールも確認する。法務と経営に伝える順番も入れておきます。
GMOの要請で、話題は「国が動くかどうか」に集まりました。情シスの手元で決められるのは、国が動いたときに、その知らせが自社のだれに届くかのほうです。