Googleは2026年10月1日、自社のオープンソースソフトウェア(OSS)を対象にしたバグ報奨金制度「Google Open Source Software Vulnerability Reward Program(OSS VRP)」で、「製品の脆弱性」の報告の受け付けをやめました。制度のルールのページによると、この部分の進め方を見直し、2027年1〜3月期に改めて知らせるとしています。
TechCrunchによると、GoogleはX(旧Twitter)への投稿で、理由を次のように説明しました。
This pause is due to a significant rise in automated submissions, the vast majority of which are not valid.
出典: TechCrunch「Google froze its open source bug bounty program due to a 'significant rise' in AI submissions」(Googleの説明の引用)
自動化された報告が大きく増え、その大半が有効でない、という説明です。報道では「報奨金制度の凍結」と伝えられていますが、ルールのページを見ると、止まったのは報告の種類のうちの1つです。
止まったものと、続くもの
止まったのは「製品の脆弱性」です。GoogleのOSSを使ったソフトで、利用者のデータの機密性や完全性に大きく関わる設計や実装の不具合を指します。ルールのページは、例として、ファイルや通信の処理でのメモリ破壊、サニタイザー(入力を無害にする処理)の不備、パストラバーサルなどを挙げています。
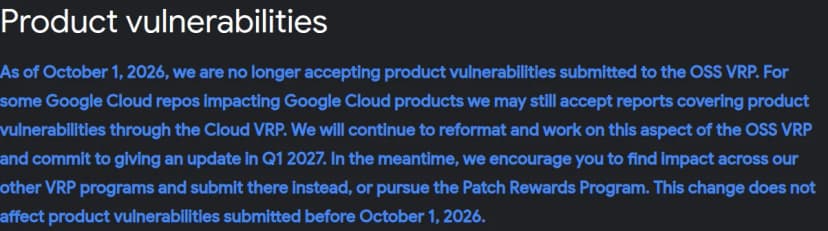 OSS VRPのルールのページ。10月1日から製品の脆弱性を受け付けないと書かれている出典: Google Bug Hunters「Google Open Source Software Vulnerability Reward Program Rules」(引用)
一方で、次のものは今も受け付けています。
- サプライチェーンの侵害: ソースコードやビルドの改ざん、パッケージを公開するための資格情報の漏えい、署名の鍵の侵害など
- そのほかのセキュリティの問題: 書き込みの権限がある資格情報の置き忘れなど
ルールのページの報奨金の目安では、サプライチェーンの侵害は、最も重要なプロジェクト(OT0)で3,133.7〜31,337ドルです。製品の脆弱性の行は、すべてのプロジェクトの区分で空欄になりました。
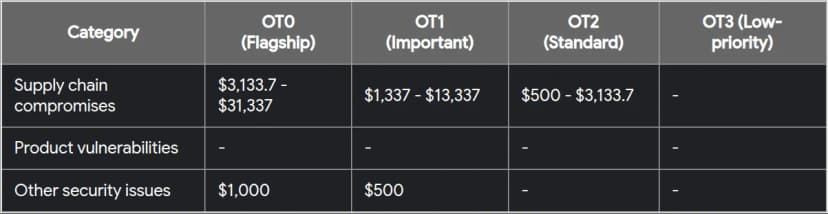 報奨金の目安の表。製品の脆弱性の行はすべての区分で空欄になった出典: Google Bug Hunters「Google Open Source Software Vulnerability Reward Program Rules」(引用)
10月1日より前に出された製品の脆弱性の報告には、今回の変更は影響しません。一部のGoogle Cloudの製品に関わるリポジトリについては、Cloud VRPで受け付ける場合があるとしています。Googleは、ほかの報奨金制度や、OSSの安全性を高める修正に報奨金を出す「Patch Rewards Program」を使うよう勧めています。
影響する会社・しない会社
- 影響する: GoogleのOSSを自社の製品やシステムに組み込み、外部の研究者がこの制度を通じて見つける製品の脆弱性に頼っていた会社。10月1日から、その報告の受け付けが止まっています。
- 影響する: 自社で脆弱性の報告を受け付けている会社(報奨金の制度や問い合わせの窓口)。Googleが説明したように、自動化された無効な報告が増えると、確かめる手間が増えるおそれがあります。
- 影響しない: 10月1日より前に出された製品の脆弱性の報告。ルールのページは、今回の変更は影響しないとしています。
- 影響しない: サプライチェーンの侵害と、そのほかのセキュリティの問題の報告。今も報奨金の対象です。
Googleの制度では、メモリ破壊の報告に再現の手順や修正のコードを求めるなど、受け付けの条件を細かく決めています。自社の窓口でも、どこまでの情報をそろえた報告を受け付けるのかを決めておくと、確認の手間を抑えられます。
情シスが今日やること
- 自社で使っているGoogleのOSSを洗い出し、GitHubのセキュリティの勧告などの告知を見る担当を決める
- 自社に脆弱性の受付窓口がある場合、再現の手順・影響の説明・試した版など、報告に必ず入れてほしい項目を窓口のページに書く
- 届いた報告を最初に振り分ける担当と、返事をするまでの目安の日数を決める
- AIで作った報告の扱い(書いた人が内容を確かめたかを尋ねるなど)を受付の方針に入れるか、情シスと開発の責任者で話し合う