MicrosoftのMSRC(セキュリティ更新プログラム ガイド)は、「Microsoft 365 Copilot Business Chat の情報漏えいの脆弱性」としてCVE-2026-78501を公開しています。リリース日は2026年9月17日です。公式ページは、この脆弱性は既に完全に緩和されており、お客様が取るべきアクションはないと書いています。
日本での提供については、公式ページに書かれていません。ページは日本語で表示されます。ここでは公式ページの表記のまま、判断に必要な点を整理します。
公式ページに書かれていること
| 項目 |
公式ページの表記 |
| CVE番号 |
CVE-2026-78501 |
| 題 |
Microsoft 365 Copilot Business Chat の情報漏えいの脆弱性 |
| リリース日 |
2026年9月17日 |
| 更新履歴 |
2026年10月6日に版1.1。「Updated an acknowledgement. This is an informational change only.」(謝辞の更新。情報だけの変更) |
| 影響 |
情報漏えい |
| 最大深刻度 |
緊急 |
| CVSS(Microsoft算定・3.1) |
ベーススコア 7.4、テンポラルスコア 6.4 |
| 脆弱性の種類 |
CWE-77(コマンドインジェクション)、CWE-923(通信先の不適切な制限) |
| 一般への事前の公開(Publicly disclosed) |
No |
| 悪用(Exploited) |
No |
| 悪用される可能性の評価 |
対象外 |
| 対象の製品 |
Microsoft 365 Copilot's Business Chat |
CVSSの値の読み方は、公式ページのメトリックの表にあります。攻撃元区分はネットワーク、攻撃条件の複雑さは低、必要な特権レベルはなし、ユーザー関与レベルは要、スコープは変更あり、機密性への影響は高、整合性と可用性への影響はなしです。テンポラル側は、攻撃される可能性が未実証、対策のレベルが正式、情報の信頼性が確認済みです。
「最大深刻度」の「緊急」はMicrosoftの区分で、CVSSの7.4とは別の欄に書かれています。CISAなどの別の機関による評価は、今回確認した公式ページには書かれていません。
何が起きる脆弱性か
公式の説明は、Copilot Chat(Microsoft Edge)でコマンドに使われる特殊な要素を不適切に無効化しないと、権限のない攻撃者がネットワーク越しに情報を漏らせる、というものです。ページの別の見出しは「Copilotチャット(Microsoft Edge)情報開示脆弱性」です。
攻撃の手順や、どの情報が漏れうるかの具体例は、公式ページに書かれていません。この記事でも書きません。謝辞には、Cato AI LabsのVitaly Simonovich氏が載っています。
直し方:お客様の作業は書かれていない
公式ページの「よく寄せられる質問」は、更新プログラムへのリンクや保護の手順がない理由を次のように説明しています。
この脆弱性は Microsoft によって既に完全に緩和されています。このサービスのユーザーが実行するアクションはありません。この CVE の目的は、さらなる透明性を提供することです。
出典: Microsoft MSRC「CVE-2026-78501」
ページ冒頭にも「この CVE で文書化された脆弱性を解決するために、お客様が取るべきアクションはありません」とあります。更新履歴のとおり、情報の公開は9月17日で、10月6日の更新は謝辞の変更だけです。対策のKB番号やビルド番号の欄は、公式ページでは空欄(「-」)です。
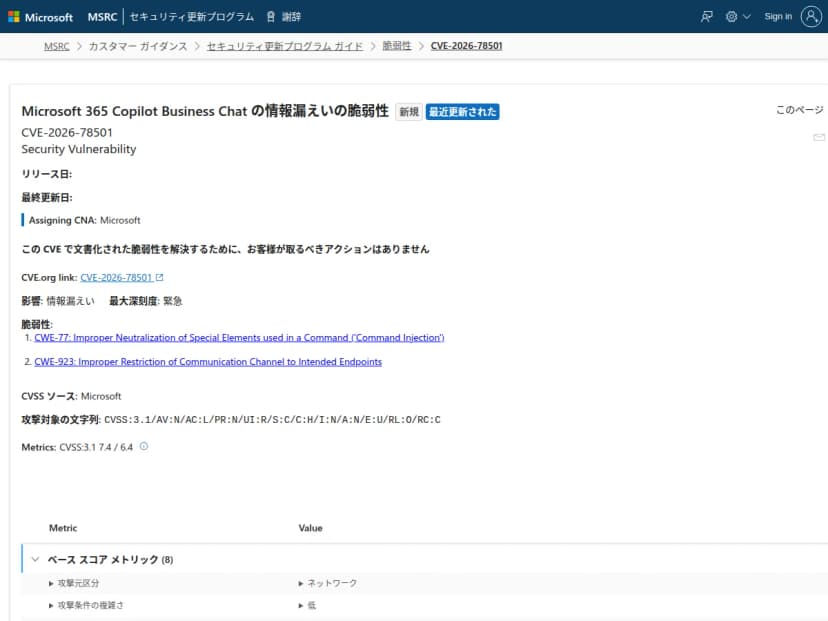 MSRCの公開ページ。題、深刻度、CVSS、対応の要否の欄が見える出典: Microsoft MSRC セキュリティ更新プログラム ガイド(引用)
公式は、この番号の公表の目的を、さらなる透明性を提供することと説明しています。
影響する会社・しない会社
- 影響する: Microsoft 365 Copilot Business Chatを使っている会社。公式の対象製品は「Microsoft 365 Copilot's Business Chat」です。ただし公式は、Microsoftが完全に緩和済みで、利用者の作業はないとしています。
- 影響する: 社内の脆弱性管理台帳や監査向けの一覧にクラウドサービスのCVEも載せている会社。番号と「対応済み」の根拠を記録に残す必要があります。
- 影響しない: Microsoft 365 Copilot Business Chatを使っていない会社。公式ページに、ほかの製品が対象とは書かれていません。
- 影響しない: 更新プログラムの適用作業。今回は公式がお客様の作業はないとしています。
情シスが今日やること
- 自社でCopilot Business Chatを使っているかを確認します。 Microsoft 365管理センターのライセンスと、利用者への案内を見て、Copilotを導入しているかを確かめます。使っていなければ、台帳に「対象外」と書いて終わりです。
- 公式ページの該当の文を台帳に残します。 CVE番号、リリース日(2026年9月17日)、「既に完全に緩和」「お客様が取るべきアクションはありません」を転記し、確認した日を付けます。
- 悪用の有無を記録します。 公式の表記は、悪用(Exploited)がNo、一般への事前の公開がNoです。以降に表記が変わるかは、更新履歴(版の欄)で確かめます。
- 経営層や監査から問われたときの答えを決めておきます。 「Microsoftが対応済みで、お客様の作業はない」と、根拠のページを示せるようにします。ここでの被害の有無は、公式ページに書かれていません。
- Copilotの社内ルールは別に見直します。 この脆弱性とは別の話ですが、Copilotに入れてよい情報の範囲と、利用者への注意事項を確認する機会にします。