Canonical(Ubuntu)は2026年10月15日、更新「USN-8933-1」を出しました。RabbitMQのサーバーの脆弱性12件を直すものです。RabbitMQは、システムの間で処理の依頼やデータを預かって受け渡す「メッセージブローカー」です。注文や通知の処理をつなぐ裏方として、業務システムの中で使われています。
何が直ったのか
対象のパッケージは rabbitmq-server の1つです。開発元はRabbitMQの開発チーム(Broadcom)です。Ubuntuの説明と開発元のGitHubの告知を照らし合わせると、12件は次のとおりです。評価は開発元のCVSS 4.0で、Ubuntuは12件とも優先度を「Medium」としています。
| CVE |
何が起きるか |
関係する機能・設定 |
開発元の評価 |
Ubuntuの対象 |
| CVE-2026-67231 |
TLSのクライアント証明書の認証をすり抜けられる |
trust-storeプラグイン |
Critical 9.1 |
18.04〜26.04 |
| CVE-2026-67404 |
OAuth 2の署名の鍵を取る通信で、証明書の確認が省かれる |
OAuth 2プラグイン(CAの証明書が無い環境) |
Critical 9.2 |
26.04 |
| CVE-2026-66079 |
認証の前の細工したデータで、メモリを使い果たし止まる |
AMQP 1.0の受付 |
High 8.2 |
20.04〜26.04 |
| CVE-2026-67232 |
圧縮したデータで、認証なしにメモリを使い果たす |
Web MQTTプラグイン |
High 8.2 |
20.04〜26.04 |
| CVE-2026-67235 |
送信できる利用者が、メモリを使い果たせる |
AMQP 0-9-1 |
High 7.1 |
16.04〜26.04 |
| CVE-2026-67238 |
ログインした利用者が、ノード全体を止められる |
AMQP 0-9-1(応答用のキュー名) |
High 7.1 |
22.04〜26.04 |
| CVE-2026-67409 |
署名の鍵の取得の失敗で鍵が消え、OAuthの認証が続けて失敗する |
OAuth 2プラグイン |
High |
22.04〜26.04 |
| CVE-2026-66070 |
ほかのサイトから管理APIを操作される(CSRF) |
管理画面のCORSを「*」にした設定 |
High 7.6 |
18.04〜26.04 |
| CVE-2026-66077 |
証明書の名前に仕込んだスクリプトが、管理画面で動く(XSS) |
管理画面、クライアント証明書の確認 |
High 7.3 |
16.04〜26.04 |
| CVE-2026-67239 |
同じ種類のXSSが、ストリームの管理画面で起きる |
ストリームの管理、クライアント証明書の確認 |
High 7.6 |
22.04〜26.04 |
| CVE-2026-67236 |
管理画面のログインで、パスワードがクッキーに残る |
管理画面(パスワードでのログイン) |
High 8.2 |
20.04〜26.04 |
| CVE-2026-67237 |
OAuthを使う管理画面の起動の処理で、XSSが起きる |
管理画面のOAuth 2 |
High 7.5 |
24.04・26.04 |
開発元の告知は、多くの件で「この設定のときに限る」という前提を書いています。たとえばCVE-2026-67231は、trust-storeプラグインを使う場合です。CVE-2026-67404は、OAuth 2プラグインを使い、CAの証明書の束が読めない環境(最小限のコンテナなど)の場合です。一方で、CVE-2026-66079とCVE-2026-67232は認証が要らず、受付の口に届くだけで止められるとしています。
CISAの「悪用が確認された脆弱性の一覧(KEV)」には、10月18日に確かめた時点(10月16日の版)で、12件とも載っていません。USNと開発元の告知にも、悪用を確かめたという記載はありません。
Ubuntuの版ごとの直ったパッケージ
Canonicalは、通常のシステムの更新で直り、そのあとに rabbitmq-server の再起動が要るとしています。版ごとの修正版は次のとおりです。
| Ubuntuの版 |
直ったrabbitmq-serverの版 |
入手 |
| 26.04 LTS |
4.0.5-10ubuntu5.2 |
通常の更新 |
| 24.04 LTS |
3.12.1-1ubuntu1.7 |
通常の更新 |
| 22.04 LTS |
3.9.27-0ubuntu0.6 |
通常の更新 |
| 20.04 LTS |
3.8.3-0ubuntu0.3+esm2 |
Ubuntu Pro |
| 18.04 LTS |
3.6.10-1ubuntu0.5+esm1 |
Ubuntu Pro |
| 16.04 LTS |
3.5.7-1ubuntu0.16.04.4+esm3 |
Ubuntu Pro(Legacy Support) |
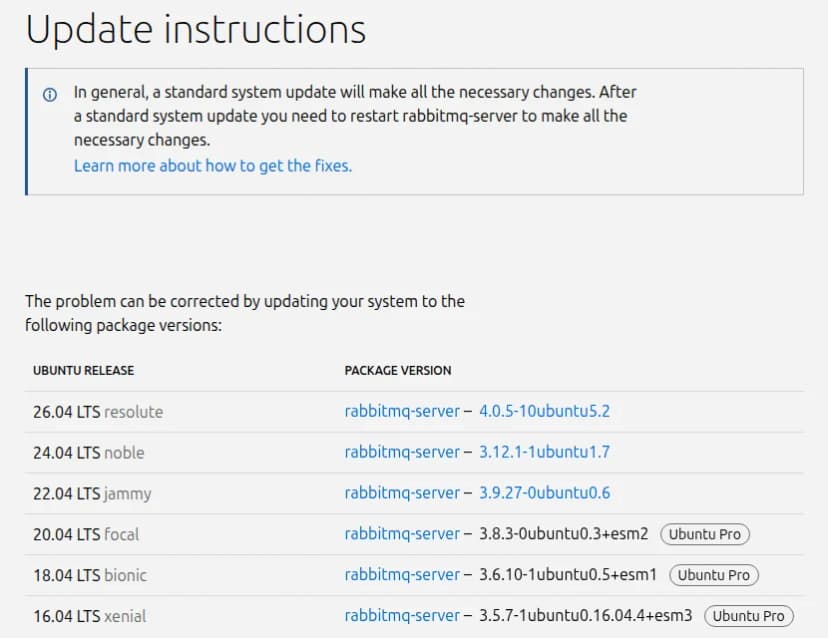 USN-8933-1の更新の手順と、Ubuntuの版ごとの修正版のパッケージ出典: Canonical(Ubuntu)(引用)
Ubuntuのパッケージの版(3.9.27など)は、開発元の修正版(3.13.15、4.2.6など)と番号がそろっていません。Canonicalが、それぞれの版に直りを取り込んで配っているためです。Ubuntuのパッケージで入れたものは、上の表の版以上かどうかで判断します。
開発元から入れたRabbitMQの場合
USN-8933-1は、Ubuntuの標準のパッケージだけが対象です。開発元のリポジトリやコンテナの画像で入れたものは、開発元の告知の版で判断します。告知によると、12件すべてが直っているのは、4.3系なら4.3.3以降、4.2系なら4.2.9以降です。
開発元の表では、コミュニティのサポートが続いているのは4.3系だけです(2027年1月31日まで)。4.2系は2026年7月31日に終わっています。長期のサポートは、商用のサポートの契約がある利用者向けとしています。
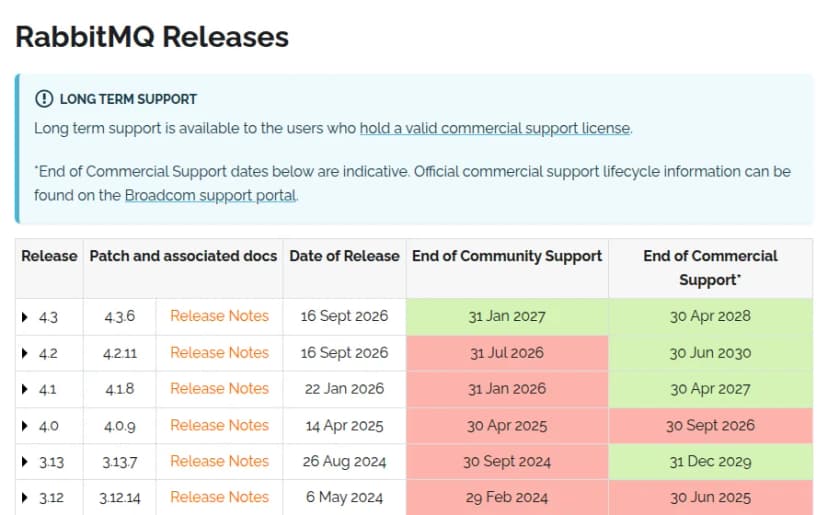 RabbitMQの系列ごとのコミュニティのサポートの終了日(開発元の表)出典: RabbitMQ(Broadcom)(引用)
前の「Java Client」の件との違い
10月13日の記事VMwareのRabbitMQ Java Clientに脆弱性3件、版を確認は、アプリに組み込むJava用の部品の話でした。CVEも別で、そちらはアプリの依存ライブラリを開発の担当が直します。今回はサーバー本体で、OSのパッケージを更新するのはサーバーの管理者です。同じ「RabbitMQ」でも、確かめる人と場所が違います。
影響する会社・しない会社
- 影響する: Ubuntu 16.04〜26.04 LTSで、Ubuntuの標準のパッケージrabbitmq-serverを動かしている会社。版によって当たる件数は違いますが、どの版にも修正があります。
- 影響する(急ぐ): AMQPの受付やWeb MQTTを、社外や広い社内のネットワークから届く所に置いている会社。認証の前に止められる件が含まれます。
- 影響する(前提に当たるか確かめる): trust-store、OAuth 2のプラグイン、管理画面のCORSの「*」、クライアント証明書の確認を使う会社。Criticalの2件や、管理画面の乗っ取りにつながる件の前提です。
- 影響しない: RabbitMQのサーバーを動かしていない会社。アプリに組み込むJava Clientだけを使っている場合は、前の記事の3件を確かめます。
- 影響しない(このUSNの範囲では): 開発元のリポジトリやコンテナの画像で入れたRabbitMQ。ただし、開発元の告知の対象の版に当たるかは確かめます。
情シスが今日やること
以下は、USNと開発元の告知をもとにした編集部の進め方の案です。
- RabbitMQを動かしているサーバーを洗い出し、入っている版を確かめます。Ubuntuのパッケージは
apt policy rabbitmq-server で、上の表の修正版と比べます。開発元から入れたものは rabbitmqctl status の出力で版を見ます。
- 有効なプラグインを
rabbitmq-plugins list -e で確かめます。管理画面、trust-store、Web MQTT、OAuth 2、ストリームの管理があれば、表の該当の件を優先して扱います。
- 更新を当て、rabbitmq-serverを再起動します。クラスタなら1台ずつ再起動し、ノードが戻ったことを確かめてから次へ進みます。20.04以前はUbuntu Proの契約の有無も確かめます。
- すぐに更新できないサーバーは、管理画面(既定は15672番)やWeb MQTT(既定は15675番)を社外から届かないようにします。CORSの「*」もやめます。更新の代わりにはならないので、更新の日も決めます。
- 管理画面を暗号化していないHTTPで使っていた場合は、更新のあとに管理者のパスワードの変更を検討します。CVE-2026-67236で、パスワードがクッキーに残っていたためです。
2026年10月18日時点の内容です。