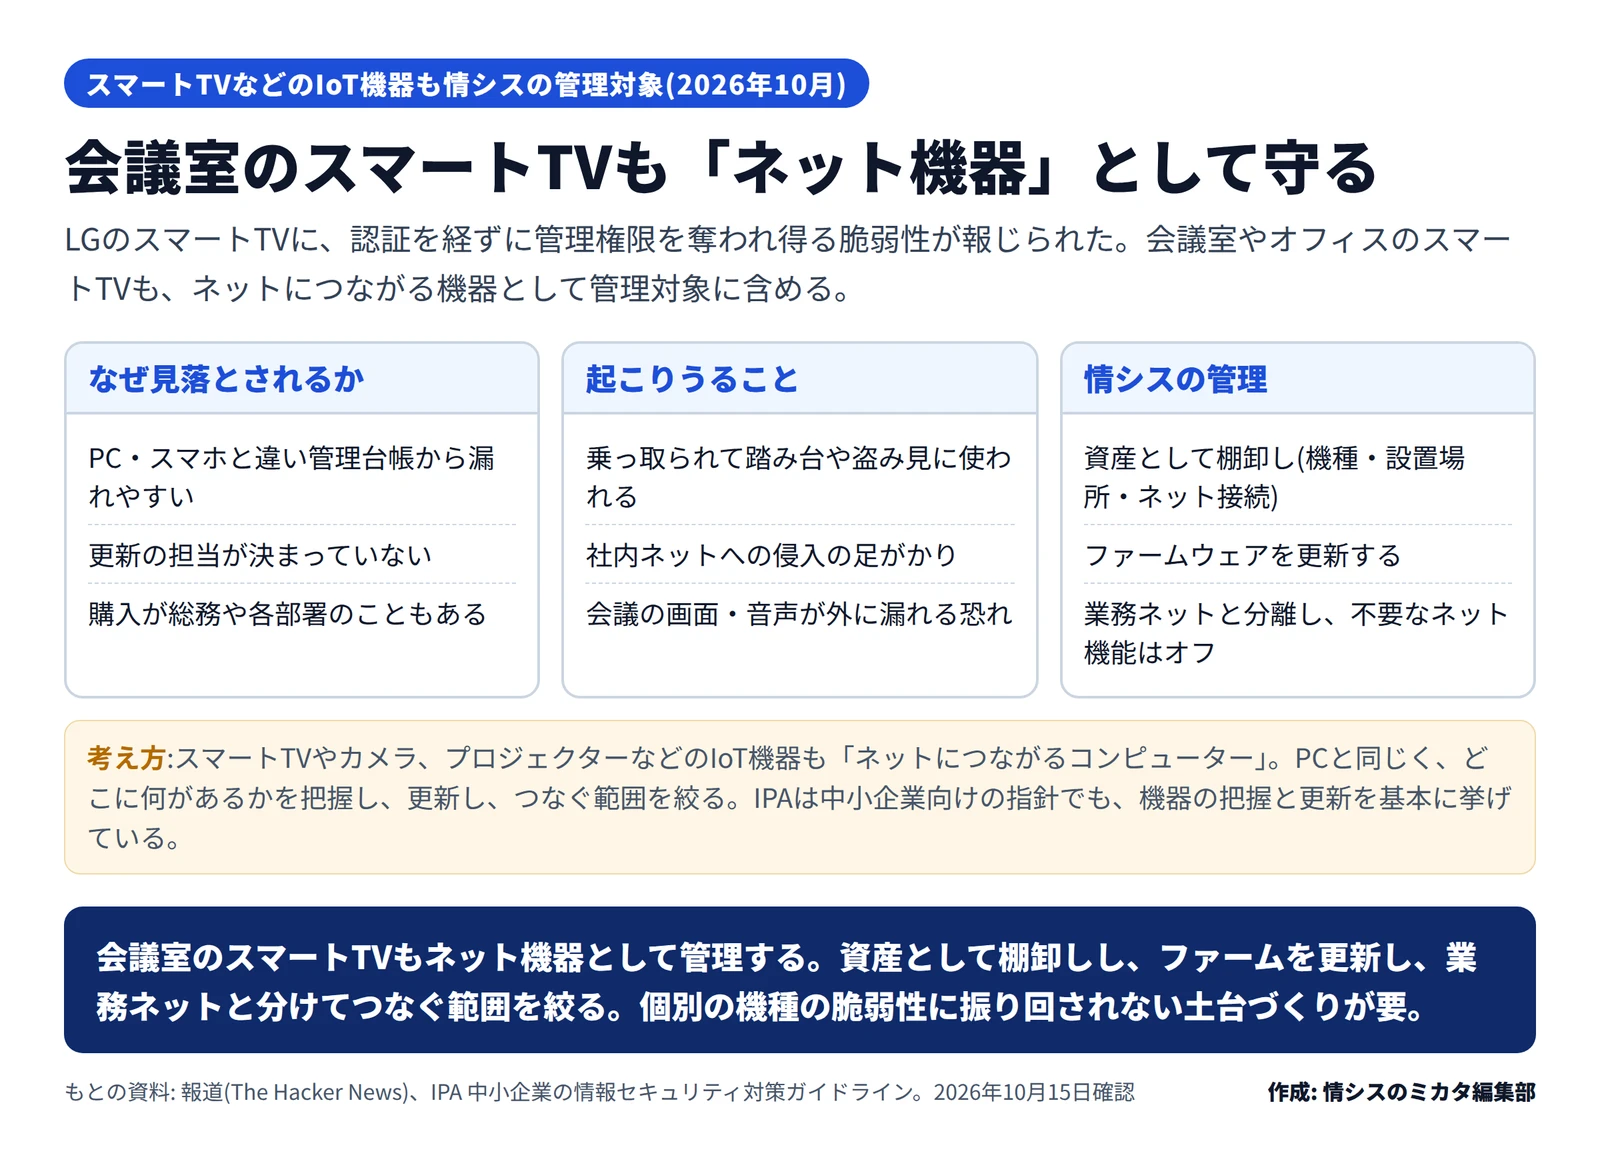
セキュリティの報道で、LGのスマートTVに、認証を経ずに管理権限を奪われ得る脆弱性が報じられました(The Hacker News)。個別の機種の話はベンダーの情報やメーカーの更新で確認するとして、ここでは情シスの視点で一歩引いて、会議室やオフィスのスマートTVのような「ネットにつながる機器(IoT機器)」をどう管理するかを整理します。
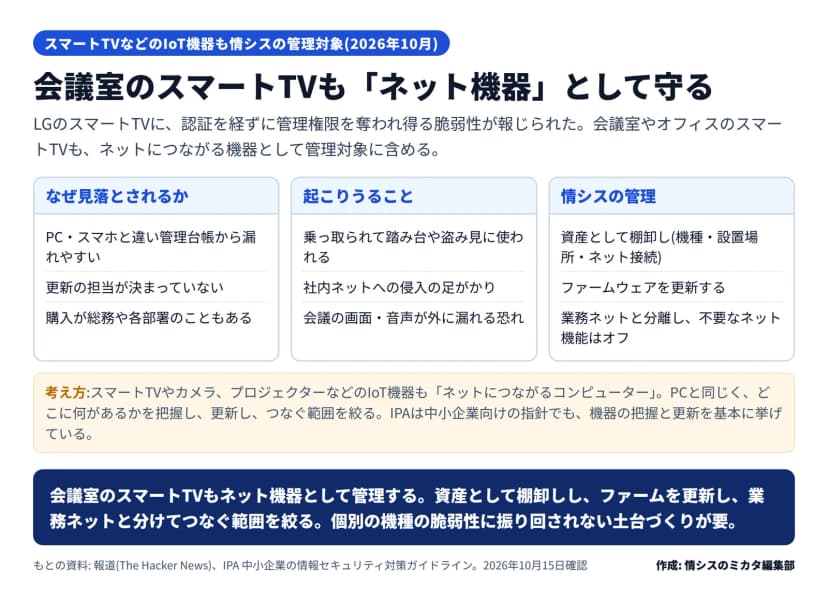 会議室などのスマートTV・IoT機器を管理する考え方と手順(編集部作成)作成: 編集部 / もとの資料: 報道(The Hacker News)、IPA
スマートTVやカメラも「ネットにつながるコンピューター」
会議室のスマートTVやディスプレイ、ネットワークカメラ、プロジェクターなどは、見た目は家電や備品でも、中身はネットにつながるコンピューターです。PCやスマホと同じように、脆弱性が見つかれば、乗っ取られて踏み台にされたり、社内ネットワークへの侵入の足がかりにされたりする恐れがあります。会議の画面や音声を扱う機器であれば、情報が外に漏れる心配もあります。
にもかかわらず、こうした機器は管理の対象から漏れがちです。PCのように資産台帳に載っていなかったり、購入が総務や各部署のことがあって情シスが把握していなかったり、更新の担当が決まっていなかったりします。
個別の脆弱性に振り回されないために
特定の機種の脆弱性が報じられるたびに個別に対応するのは大変です。大切なのは、機種を問わず効く土台を作っておくことです。IPAの「中小企業の情報セキュリティ対策ガイドライン」でも、使っている機器やソフトを把握し、更新を続けることが基本の対策として挙げられています。
影響する会社・しない会社
- 影響する: 会議室や店舗、執務室にスマートTV・ディスプレイ・ネットワークカメラなどのネット接続機器を置いている会社です。
- 影響する: これらの機器を、業務用のネットワークにそのままつないでいる会社です。乗っ取られた場合に、社内の他の機器に影響が及ぶ恐れがあります。
- 影響しない: ネットにつながる機器がまったくない環境は対象外ですが、知らないうちにWi-Fiなどでつながっている機器がないかは確認が必要です。
情シスが今日からできること
- IoT機器を資産として棚卸しします。 スマートTV、カメラ、プロジェクターなど、ネットにつながる機器を、機種・設置場所・接続状況とあわせて一覧にします。総務や各部署が購入したものも対象に含めます。
- ファームウェアを更新します。 メーカーの更新情報を確認し、最新の状態にします。自動更新が使えるなら有効にし、使えないものは定期的に確認する担当を決めます。
- つなぐ範囲を絞ります。 業務用のネットワークと分け(VLANなどで分離し)、必要のないネット機能やリモート管理の機能はオフにします。初期パスワードのままの機器がないかも確認します。
- 購入時のルールを決めます。 新しくネット接続機器を導入するときは、情シスに共有し、更新の担当とネットワークのつなぎ方を最初に決める流れにしておきます。