キヤノンは2026年10月13日、複合機 ・プリンター 向けのセキュリティ 技術「プリンターEDR 」の対象機種を、2027年第1四半期から大幅に拡大すると発表しました。PCやサーバーで広がっている「侵入された後の不審な活動を検知して対処する」という考え方を、複合機にも広げるものです。製品機能の拡充の発表ですが、複合機・プリンターのセキュリティを見直すよい機会でもあります。情シス の視点で整理します。
複合機にも「侵入後の検知」を
EDR(Endpoint Detection and Response)は、PCやサーバーで使われているしくみで、侵入そのものを防ぐ「防御」に加えて、万一入られたときに、その後の不審な動きを見つけて対処する、という考え方です。
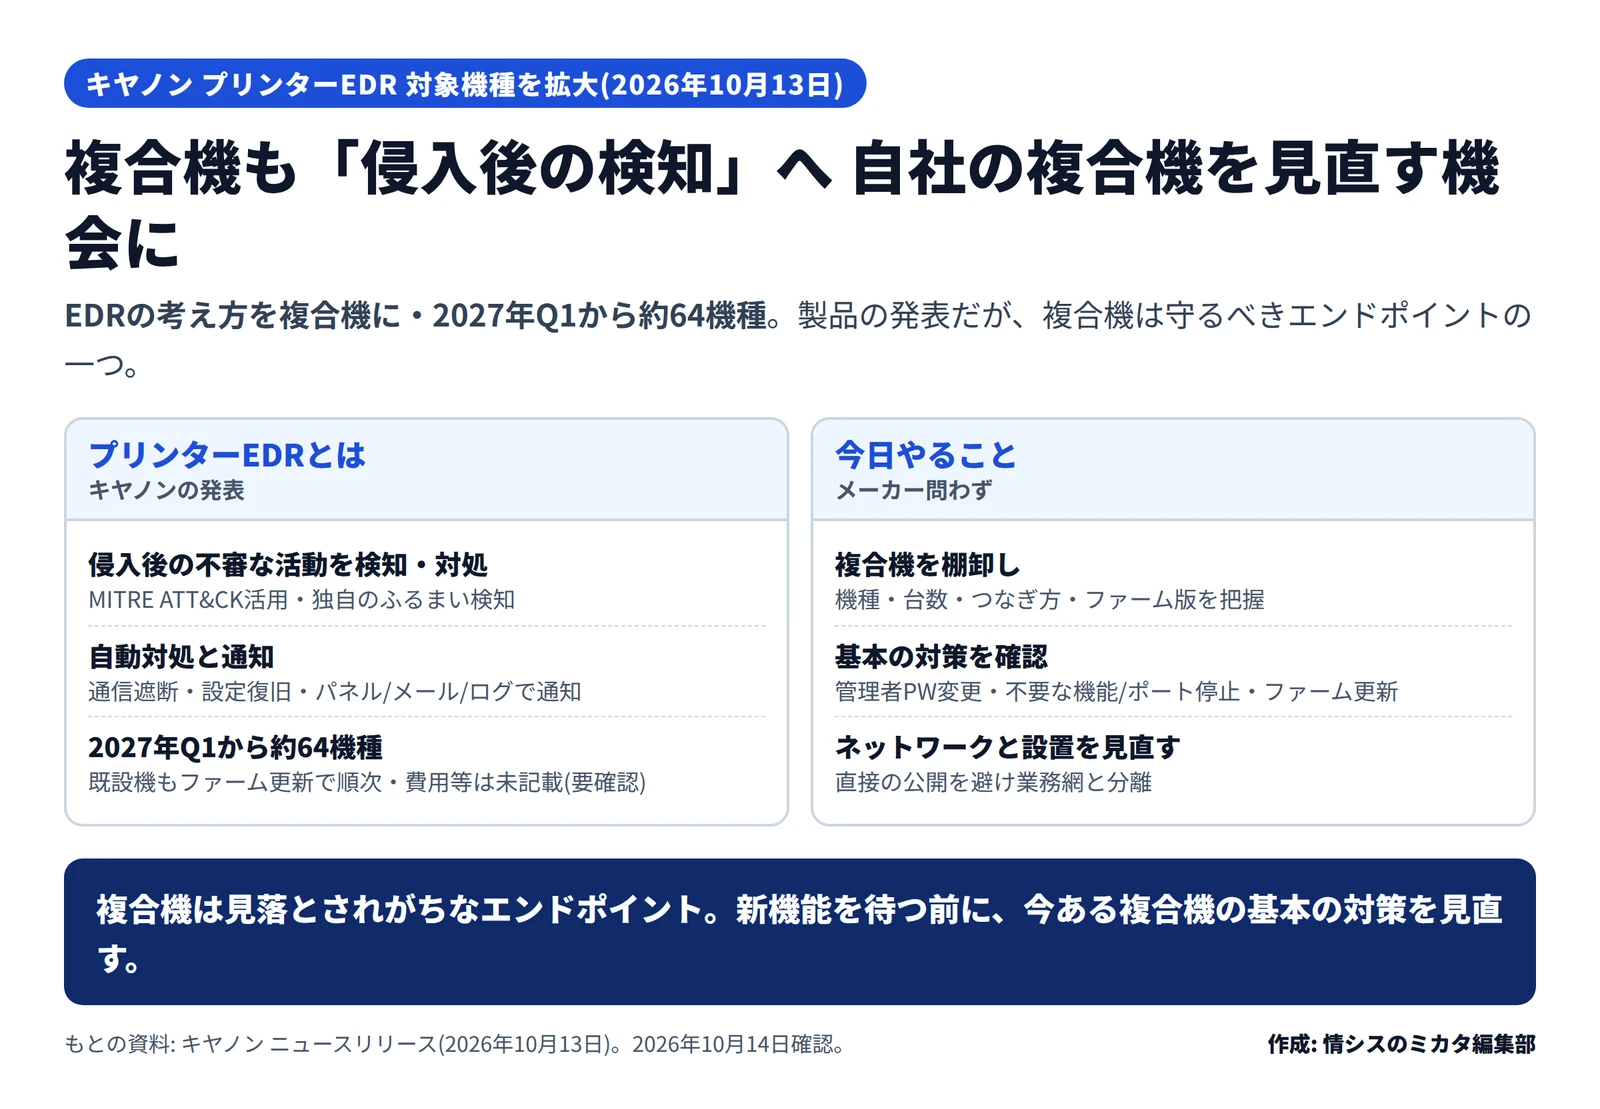
キヤノンの「プリンターEDR」は、これを複合機・プリンターに適用したものです。攻撃の手法を体系化したフレームワーク(MITRE ATT&CK)を使った検知のしくみや、プリンター特有の不審をとらえる独自の「ふるまい検知」で、一連の流れを総合的に分析します。不審を見つけると、通信の遮断や、改ざんされた設定の復旧を自動で行い、検知の内容を本体のパネルや、メール・ログ管理システムで管理者に知らせるとしています。
対象は、imageFORCE、imageRUNNER ADVANCE DX、Sateraなど、オフィス向けの約64機種です。提供は2027年第1四半期からで、既に設置している機種にも、ファームウェアの更新を通じて順次提供される予定です。なお、追加の契約・ライセンスや費用がかかるかは、今回の発表には書かれていないため、導入を検討する際はキヤノンに確認してください。
キヤノンのプリンターEDRの要点と、複合機で今日やること(編集部作成) 作成: 編集部 / もとの資料: 情シスのミカタ編集部 複合機は見落とされがちな「エンドポイント」
複合機・プリンターは、パソコンほど意識されませんが、立派なネットワーク機器です。スキャンした書類の送信先やアドレス帳、クラウド連携のための認証情報など、業務の情報を持っています。設定の不備や古いファームウェアのまま放置されると、情報の窃取や、社内ネットワークへの侵入の足がかりにされるおそれがあります。
こうした背景から、プリンターにもPCと同じ「侵入後の検知」の考え方が求められるようになってきた、というのが今回の発表の位置づけです。これはキヤノンに限った話ではなく、メーカーや機種を問わず、複合機を「守るべきエンドポイントの一つ」としてとらえ直す流れといえます。
今日からできること
複合機の棚卸しをする: 社内にある複合機・プリンターの機種と台数、ネットワークへのつなぎ方、ファームウェアの版を把握します
基本の対策を確認する: 管理者パスワードを初期値から変更しているか、不要な機能やポート(FTP、Telnetなど)を無効にしているか、ファームウェアを更新しているかを確かめます
ネットワークと設置場所を見直す: 複合機を、インターネットから直接触れないようにし、必要に応じて業務ネットワークと分けます。設置場所の物理的な管理(操作パネルやUSBの扱い)も確認します
新しい機能の情報を追う: キヤノン機を使っている場合は、2027年第1四半期以降、自社の機種がプリンターEDRの対象かと、有効化の方法、通知先(メール・ログ管理)の設定を確認します。他社の機種でも、同様のセキュリティ機能の有無を確かめておきます
複合機のセキュリティは、つい後回しになりがちです。新しい機能を待つだけでなく、まずは今ある複合機の基本の対策ができているかを、この機会に見直しておくと安心です。